For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/es/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
OpenCode informó de un incidente de seguridad que afectó a una parte de los usuarios que habían conectado proveedores externos de IA a su Co...
OpenCode informó de un incidente de seguridad que afectó a una parte de los usuarios que habían conectado proveedores externos de IA a su Console. Para esas personas, la preocupación inmediata era práctica: una clave API de un proveedor filtrada puede utilizarse para realizar solicitudes que se cobran a la cuenta de su titular.
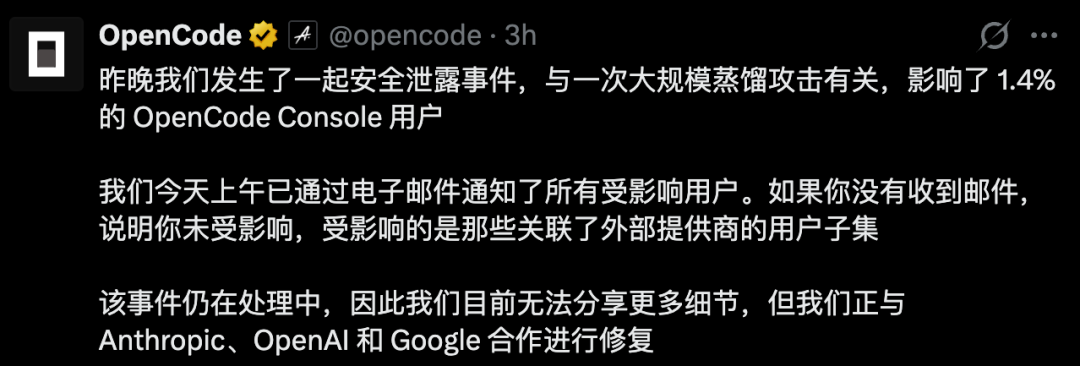
El informe original describe a desarrolladores que detectaron un uso inesperado y saldos que se agotaban rápidamente. El aviso público de OpenCode cifra la población afectada en el 1,4 % de los usuarios de OpenCode Console, concretamente una parte de quienes tenían proveedores externos conectados. Esa cifra no significa que se viera afectado el 1,4 % de todas las instalaciones de OpenCode ni de todos los clientes de OpenAI, Anthropic o Google.
El incidente salió a la luz primero a través de informes de usuarios sobre un consumo inusual de API. Xinzhiyuan describe casos de aproximadamente 400 dólares en uso inesperado de Anthropic, otra pérdida superior a 1.700 dólares y una queja por una factura de Google Cloud superior a 1.000 dólares. Se trata de relatos individuales, no de un total del impacto financiero del incidente auditado de forma independiente.
En este caso, es importante distinguir entre el saldo de un proveedor y la suscripción a una herramienta. Una herramienta de terceros puede almacenar credenciales emitidas por otra empresa; las solicitudes realizadas con esas credenciales se facturan a la cuenta de ese proveedor. Cerrar la herramienta no impide que otra persona utilice una credencial que haya copiado.
Posteriormente, OpenCode reconoció la filtración e indicó que trabajaba con Anthropic, OpenAI y Google para remediar la situación. En su aviso también señaló que había contactado por correo electrónico con los usuarios afectados. Los usuarios deberían revisar el espacio de trabajo y la cuenta del proveedor correspondientes, en lugar de deducir si hubo exposición basándose únicamente en el nombre de la herramienta.
La notificación reproducida en la fuente indica que el acceso no autorizado involucró un sistema heredado que estaba siendo retirado. Advierte que podrían haberse expuesto claves de proveedores externos guardadas en un espacio de trabajo e insta a los usuarios a sustituirlas desde los paneles de control de los proveedores que las emitieron.
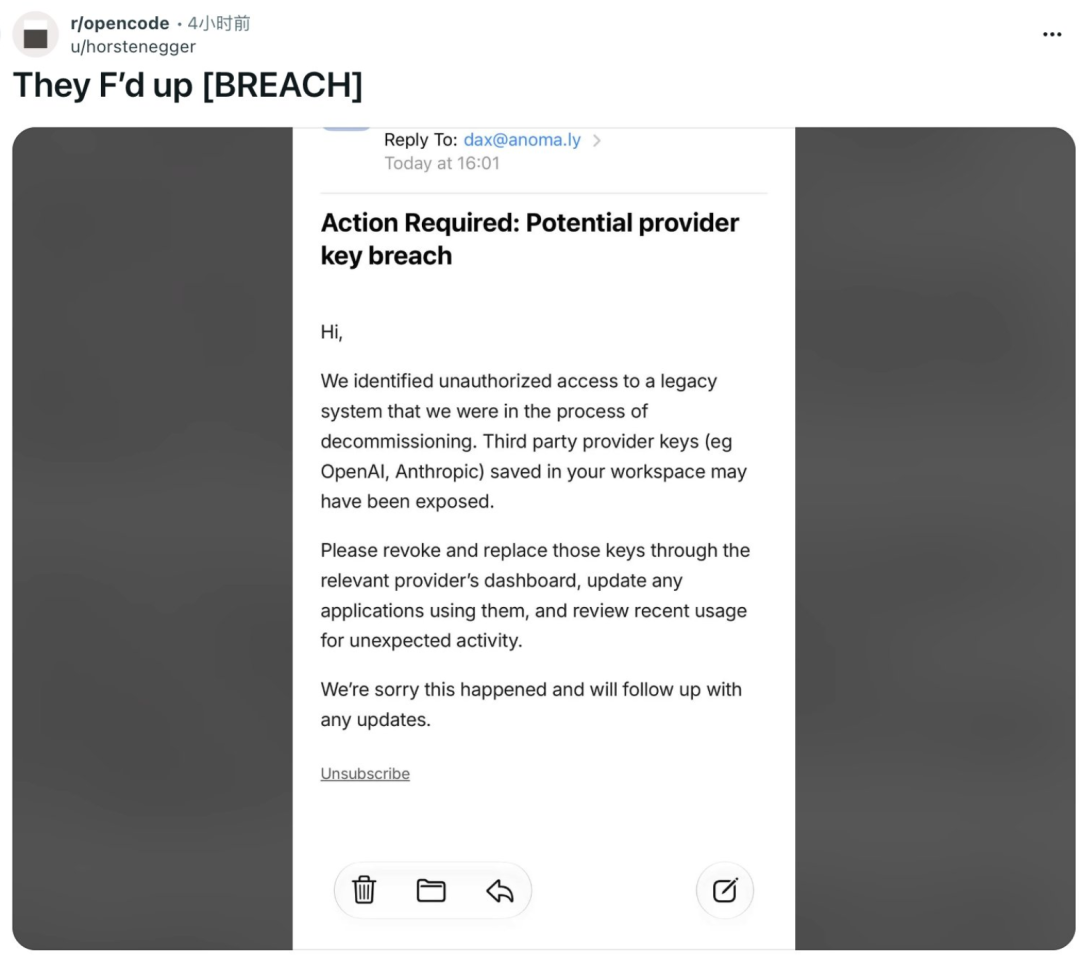
Esa redacción identifica el riesgo para las credenciales, pero por sí sola no establece la ruta completa del ataque. El aviso revisado no ofrece suficientes detalles técnicos para determinar la vulnerabilidad original, todas las categorías de datos a las que se accedió ni la cronología completa del uso no autorizado.
La fuente también reproduce una publicación en la que el cofundador Dax Raad describió un ataque contra su cuenta personal. Esto forma parte de la cobertura del incidente, pero no constituye una prueba independiente de que todas las cuentas sufrieran el mismo tipo de compromiso.
OpenCode describió el incidente como relacionado con un ataque de destilación a gran escala. En este contexto, la destilación suele referirse al uso de las respuestas de un modelo como material para desarrollar otro modelo. Las credenciales API robadas podrían permitir a un atacante generar ese material y trasladar el coste a otras cuentas.
Esto explica por qué un atacante podría consumir créditos rápidamente en lugar de revender las claves. Sigue siendo la caracterización de la empresa: el aviso público revisado aquí no identifica al atacante ni establece con exactitud qué ocurrió con las respuestas generadas.
Tampoco demuestra que se robaran historiales de conversaciones privadas. La preocupación confirmada en el aviso es la brecha de seguridad y los usuarios afectados que tenían proveedores conectados; para llegar a conclusiones más amplias sobre el acceso a datos se necesitan pruebas adicionales.
Para los usuarios cuyas claves de proveedor podrían haberse expuesto, la secuencia de recuperación indicada por la fuente es clara:
Describe tu idea una vez y We0 AI puede generar un sitio de presentacion, paginas y CMS, y ayudarte a atraer clientes y trafico tras el lanzamiento.
Una generación completa de proyectos para registro gratuito
Lo mejor para probar un flujo de generación completo y ver rápidamente el primer borrador del proyecto.
Eliminar una clave de la configuración de OpenCode solo elimina esa copia. No invalida otra copia que un atacante ya haya obtenido. La revocación debe realizarse en el servicio que emitió la credencial.
El informe original señala que Anthropic había revocado las claves API de Claude que se sospechaba que estaban expuestas, y cita una respuesta pública de Lydia Hallie. Aun así, cada usuario debería verificar el estado de sus propias credenciales y las de los demás proveedores conectados; ese informe no garantiza que se hayan desactivado todas las claves comprometidas en todos los servicios.
El aviso público de OpenCode se refiere a su Console y a un subconjunto de usuarios que tenían proveedores externos conectados. Indica que la proporción afectada fue del 1,4 % de los usuarios de Console, no de todos los usuarios del agente de programación de código abierto.
No des por sentado que sea así. Revoca la credencial expuesta a través del proveedor que la emitió y, después, actualiza las aplicaciones que deban conservar el acceso.
No. Eliminar una configuración local no invalida una credencial que esté en otro lugar. El proveedor que emitió la clave debe revocarla.
El aviso público revisado no demuestra que eso ocurriera. Identifica una brecha de seguridad que afectó a usuarios con proveedores conectados, mientras que el correo reproducido advierte específicamente sobre las claves de proveedores guardadas en espacios de trabajo.
La fuente no establece una política de reembolso universal para este incidente. Conserva las pruebas pertinentes de facturación y uso y pide al proveedor que investigue los cargos específicos de la cuenta.
Recoge cómo describió OpenCode la relación entre el ataque y la recopilación de respuestas de modelos. No demuestra de forma independiente la identidad del atacante, el proceso de entrenamiento ni el uso final de todas las respuestas generadas con las claves afectadas.
OpenCode informó de una brecha que afectó al 1,4 % de los usuarios de Console, limitada a un subconjunto que tenía proveedores externos conectados. El riesgo resultante es que las credenciales de proveedores expuestas puedan utilizarse para generar cargos en la cuenta de otra persona.
Si una clave podría haberse expuesto, la medida esencial es revocarla en el proveedor, actualizar después las aplicaciones y revisar el uso y la facturación.
Empieza con una sola frase y obtén un sitio completo en minutos.



