For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/fr/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
OpenCode a signalé un incident de sécurité qui a touché une partie des utilisateurs ayant connecté des fournisseurs d’IA externes à sa Conso...
OpenCode a signalé un incident de sécurité qui a touché une partie des utilisateurs ayant connecté des fournisseurs d’IA externes à sa Console. Pour ces utilisateurs, le risque immédiat était concret : une clé API de fournisseur divulguée peut servir à envoyer des requêtes facturées au compte de son propriétaire.
Le compte rendu initial évoque des développeurs ayant constaté une utilisation inhabituelle et des soldes rapidement épuisés. La notification publique d’OpenCode indique que 1,4 % des utilisateurs de la Console OpenCode sont concernés, en précisant qu’il s’agit d’une partie des utilisateurs ayant connecté des fournisseurs externes. Ce chiffre ne signifie pas que 1,4 % de toutes les installations d’OpenCode, ni de tous les clients d’OpenAI, d’Anthropic ou de Google, ont été touchés.
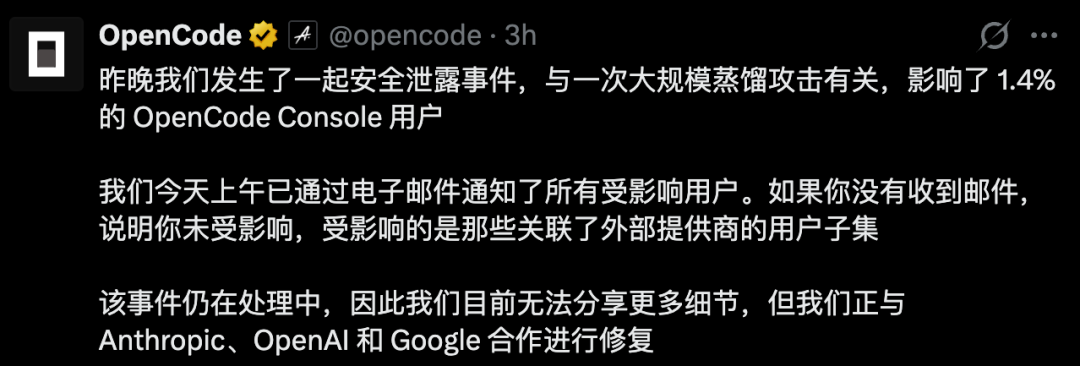
L’incident s’est d’abord manifesté par des signalements d’utilisateurs faisant état d’une consommation inhabituelle de l’API. Xinzhiyuan rapporte des témoignages évoquant environ 400 $ d’utilisation inattendue d’Anthropic, une autre perte supérieure à 1 700 $, ainsi qu’une réclamation de facturation Google Cloud dépassant 1 000 $. Il s’agit de témoignages individuels rapportés, et non d’un bilan total de l’impact financier de l’incident vérifié de manière indépendante.
La distinction entre le solde d’un fournisseur et l’abonnement à un outil est importante ici. Un outil tiers peut détenir des identifiants émis par une autre entreprise ; les requêtes effectuées avec ces identifiants sont facturées sur le compte du fournisseur concerné. Fermer l’outil n’empêche pas quelqu’un d’autre d’utiliser un identifiant qui aurait été copié.
OpenCode a ensuite reconnu la fuite et indiqué travailler avec Anthropic, OpenAI et Google à des mesures correctives. Sa notification précisait également que les utilisateurs concernés avaient été contactés par e-mail. Les utilisateurs doivent examiner l’espace de travail concerné et leur compte auprès du fournisseur, plutôt que de déduire qu’ils ont été exposés uniquement à partir du nom de l’outil.
La notification reproduite dans la source indique qu’un accès non autorisé a impliqué un ancien système en cours de mise hors service. Elle avertit que les clés de fournisseurs tiers enregistrées dans un espace de travail pourraient avoir été exposées et demande aux utilisateurs de les remplacer depuis les tableaux de bord des fournisseurs qui les ont émises.
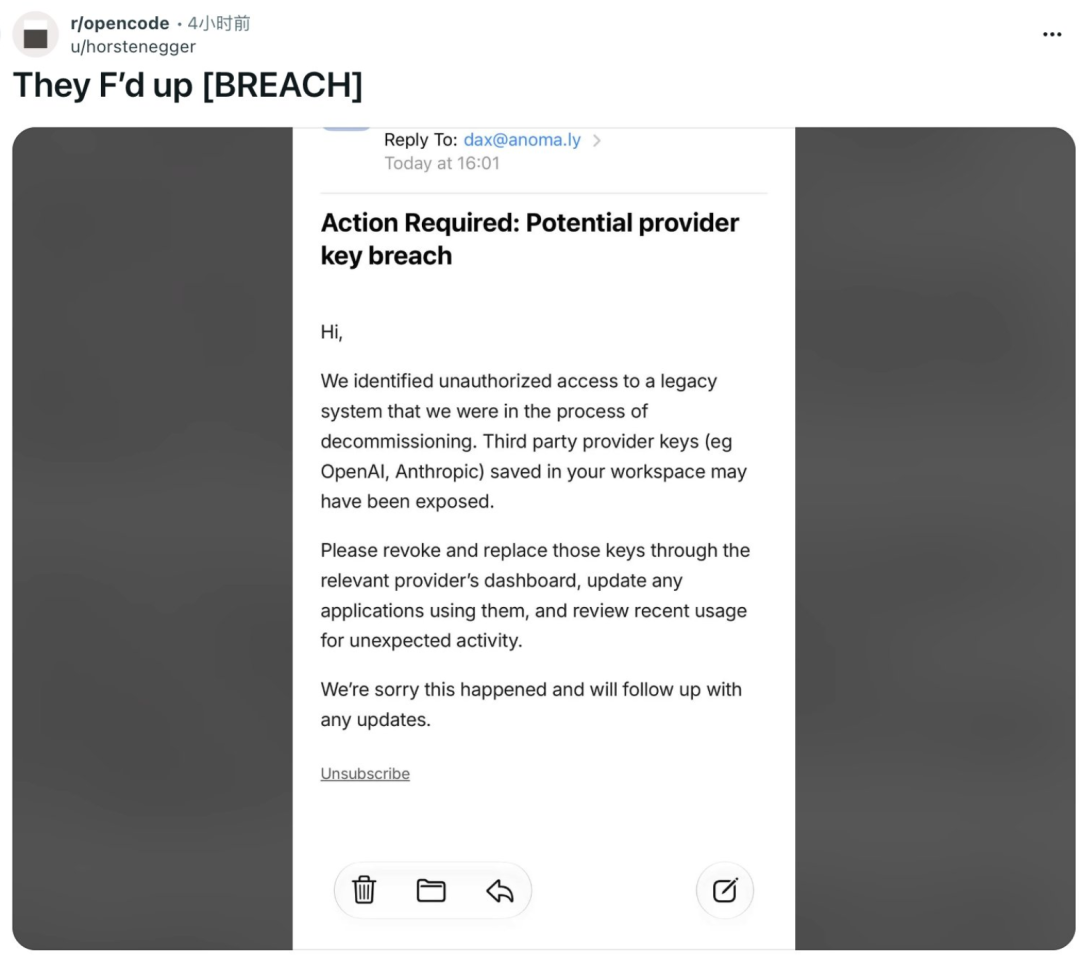
Cette formulation identifie le risque lié aux identifiants, mais ne permet pas à elle seule d’établir l’ensemble du déroulement de l’attaque. La notification examinée ne fournit pas suffisamment de détails techniques pour déterminer la vulnérabilité initiale, toutes les catégories de données consultées ou la chronologie complète des utilisations non autorisées.
La source reproduit également une publication dans laquelle le cofondateur Dax Raad évoque une attaque contre son compte personnel. Cet élément fait partie du compte rendu de l’incident ; il ne constitue pas une preuve indépendante que tous les comptes ont subi la même compromission.
OpenCode a décrit l’incident comme étant lié à une attaque de distillation à grande échelle. Dans ce contexte, la distillation désigne généralement l’utilisation des réponses d’un modèle comme matériau pour en développer un autre. Des identifiants d’API volés pourraient permettre à un attaquant de générer ce matériau en reportant les coûts sur les comptes d’autres personnes.
Cela explique pourquoi un attaquant pourrait consommer rapidement des crédits plutôt que revendre des clés. Il s’agit toutefois de la caractérisation de l’incident par l’entreprise : la notification publique examinée ici n’identifie pas l’attaquant et n’établit pas précisément ce qu’il est advenu des réponses générées.
Elle n’établit pas non plus que des historiques de conversations privés ont été volés. Le problème confirmé dans la notification est la faille de sécurité et le fait que des utilisateurs ayant connecté des fournisseurs ont été concernés ; toute conclusion plus large sur l’accès aux données nécessiterait des éléments supplémentaires.
Pour les utilisateurs dont la clé auprès d’un fournisseur pourrait avoir été exposée, la procédure de récupération indiquée par la source est claire :
Decrivez votre idee une fois, et We0 AI peut generer un site vitrine, des pages et un CMS, puis vous aider a attirer clients et trafic apres le lancement.
Une génération de projet complète pour une inscription gratuite
Idéal pour essayer un flux de génération complet et voir rapidement une première ébauche de projet.
Supprimer une clé de la configuration d’OpenCode ne retire que cette copie. Cela n’invalide pas une autre copie qu’un attaquant aurait déjà obtenue. La révocation doit être effectuée auprès du service qui a émis l’identifiant.
Le compte rendu initial indique qu’Anthropic avait révoqué des clés API Claude présumées exposées, en citant une réponse publique de Lydia Hallie. Les utilisateurs doivent néanmoins vérifier l’état de leurs propres identifiants et de ceux des autres fournisseurs connectés ; ce compte rendu ne garantit pas que toutes les clés compromises sur l’ensemble des services ont été désactivées.
La notification publique d’OpenCode concerne sa Console et un sous-ensemble d’utilisateurs ayant connecté des fournisseurs externes. Elle indique que 1,4 % des utilisateurs de la Console sont concernés, et non l’ensemble des utilisateurs de l’agent de programmation open source.
Ne partez pas du principe que c’est le cas. Révoquez l’identifiant exposé auprès du fournisseur qui l’a émis, puis mettez à jour les applications qui doivent conserver l’accès.
Non. La suppression d’un paramètre local n’invalide pas un identifiant détenu ailleurs. La clé doit être révoquée par le fournisseur qui l’a émise.
La notification publique examinée n’établit pas cette conclusion. Elle signale une faille de sécurité touchant des utilisateurs ayant connecté des fournisseurs, tandis que l’e-mail reproduit met spécifiquement en garde contre l’exposition de clés de fournisseurs enregistrées dans les espaces de travail.
La source n’établit pas de politique de remboursement universelle pour cet incident. Conservez les éléments pertinents concernant la facturation et l’utilisation, puis demandez au fournisseur d’enquêter sur les frais propres à votre compte.
Elle rapporte la manière dont OpenCode a décrit le lien entre l’attaque et la collecte de réponses de modèles. Elle n’établit pas de façon indépendante l’identité de l’attaquant, le processus d’entraînement ni l’utilisation finale de chaque réponse générée à l’aide de clés concernées.
OpenCode a signalé une fuite ayant touché 1,4 % des utilisateurs de la Console, limitée à un sous-ensemble ayant connecté des fournisseurs externes. Le risque qui en découle est que des identifiants de fournisseur exposés puissent servir à générer des frais sur le compte d’une autre personne.
Pour une clé potentiellement exposée, l’action essentielle consiste à la révoquer auprès du fournisseur, puis à mettre à jour les applications et à vérifier l’utilisation ainsi que la facturation.
Partez d’une phrase et obtenez un site complet en quelques minutes.



