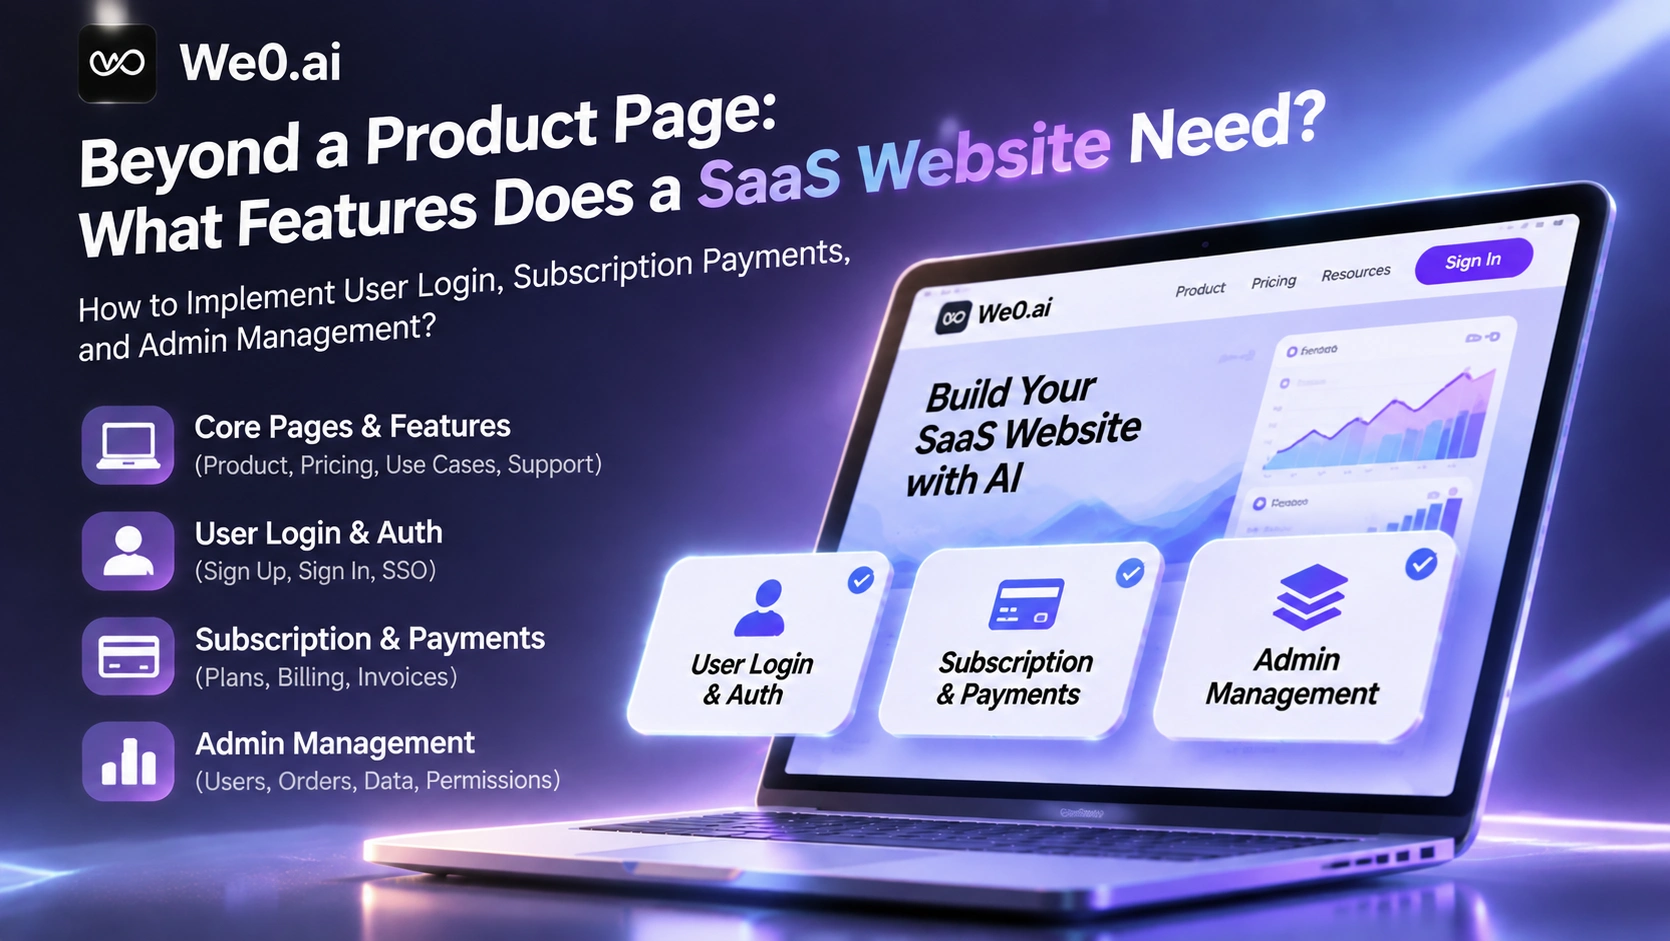
Un site SaaS qui explique seulement « quel problème nous résolvons » peut au mieux obtenir des demandes de contact, pas des utilisateurs inscrits. Ce qui rend réellement un SaaS viable, c’est la combinaison de quatre couches : la couche marketing permet de comprendre et de vouloir essayer ; la couche compte confirme « qui vous êtes » ; la couche facturation confirme « combien vous avez payé et ce que vous avez acheté » ; la couche application et administration transforme la promesse en usage quotidien. S’il manque une couche, le site se dégrade en brochure.
Pour les entrepreneurs et les petites équipes logicielles, l’ordre de transformation recommandé est de compléter d’abord le système de comptes, puis la facturation des abonnements, enfin le back-office et les permissions. Les trois dépendent fortement l’un de l’autre : sans compte, il n’y a pas de sujet de rattachement ; sans facturation, il n’y a pas de droits différenciables ; sans back-office, il n’y a pas de moyen de secours manuel.
Quelle est la différence entre le site SaaS et l’interface réelle du produit
Ces deux types de pages ont des utilisateurs, des objectifs et des exigences techniques totalement différents ; les mélanger est souvent le premier point de blocage de nombreux projets.
| Critère de comparaison | Couche marketing (accueil, page tarifs) | Couche produit (espace de travail, back-office) |
|---|---|---|
| Visiteurs | Visiteurs publics, robots des moteurs de recherche et de la recherche IA | Utilisateurs connectés en essai ou payants |
| Objectif principal | Expliquer la valeur, établir la confiance, favoriser l’inscription | Accomplir des tâches, gérer les données et la facturation |
| Exigence d’authentification | Aucune connexion requise | Connexion obligatoire et vérification du rôle |
| Contenu | Peu changeant, doit être indexé | Très changeant, ne doit pas être crawlé ni indexé |
| Priorité d’optimisation | Titres, contenu structuré, citabilité | Permissions, performance, isolation des données |
Une erreur fréquente consiste à laisser l’espace de travail être crawlé par les moteurs de recherche, ou à enfermer la page tarifs derrière un mur de connexion. Dans le premier cas, on expose la structure du produit et on dilue le thème du site ; dans le second, on empêche les prospects de voir les prix avant de décider, ce qui provoque une perte directe. La bonne approche est de séparer dès la couche de routage : les routes publiques produisent du contenu indexable, les routes applicatives imposent l’authentification et interdisent l’indexation.
Quels modules sont nécessaires pour un site SaaS opérationnel
Décomposer les fonctionnalités par couche, plutôt que par page, facilite la planification.
| Couche | Modules indispensables | Critère de validation |
|---|---|---|
| Couche marketing | Accueil, pages fonctionnalités, page tarifs, documentation ou blog, confidentialité et conditions | Comprendre le prix et la valeur sans lire la documentation |
| Couche compte | Inscription, vérification e-mail, connexion, récupération de mot de passe, paramètres du compte | L’utilisateur peut réaliser seul tout le parcours |
| Couche facturation | Page de paiement, abonnement, factures, callback de paiement, quotas | L’état du paiement peut être lu par le système et exécuté |
| Couche application | Espace de travail utilisateur, données métier principales | Après connexion, voir « ses » données |
| Couche administration | Utilisateurs, abonnements, commandes, contenu, permissions, journal d’actions | L’équipe opérationnelle peut résoudre les problèmes sans modifier la base de données |
Si le temps ne permet d’en faire que la moitié, priorisez la couche compte, la couche facturation et l’espace de travail minimal utilisable, puis complétez la couche administration. Le back-office peut d’abord être implémenté avec le tableau le plus rudimentaire, mais il doit exister ; sinon, dès qu’un problème survient avec les premiers utilisateurs payants, il ne reste que la modification manuelle de la base.
Comment implémenter l’inscription utilisateur, la vérification e-mail et la connexion
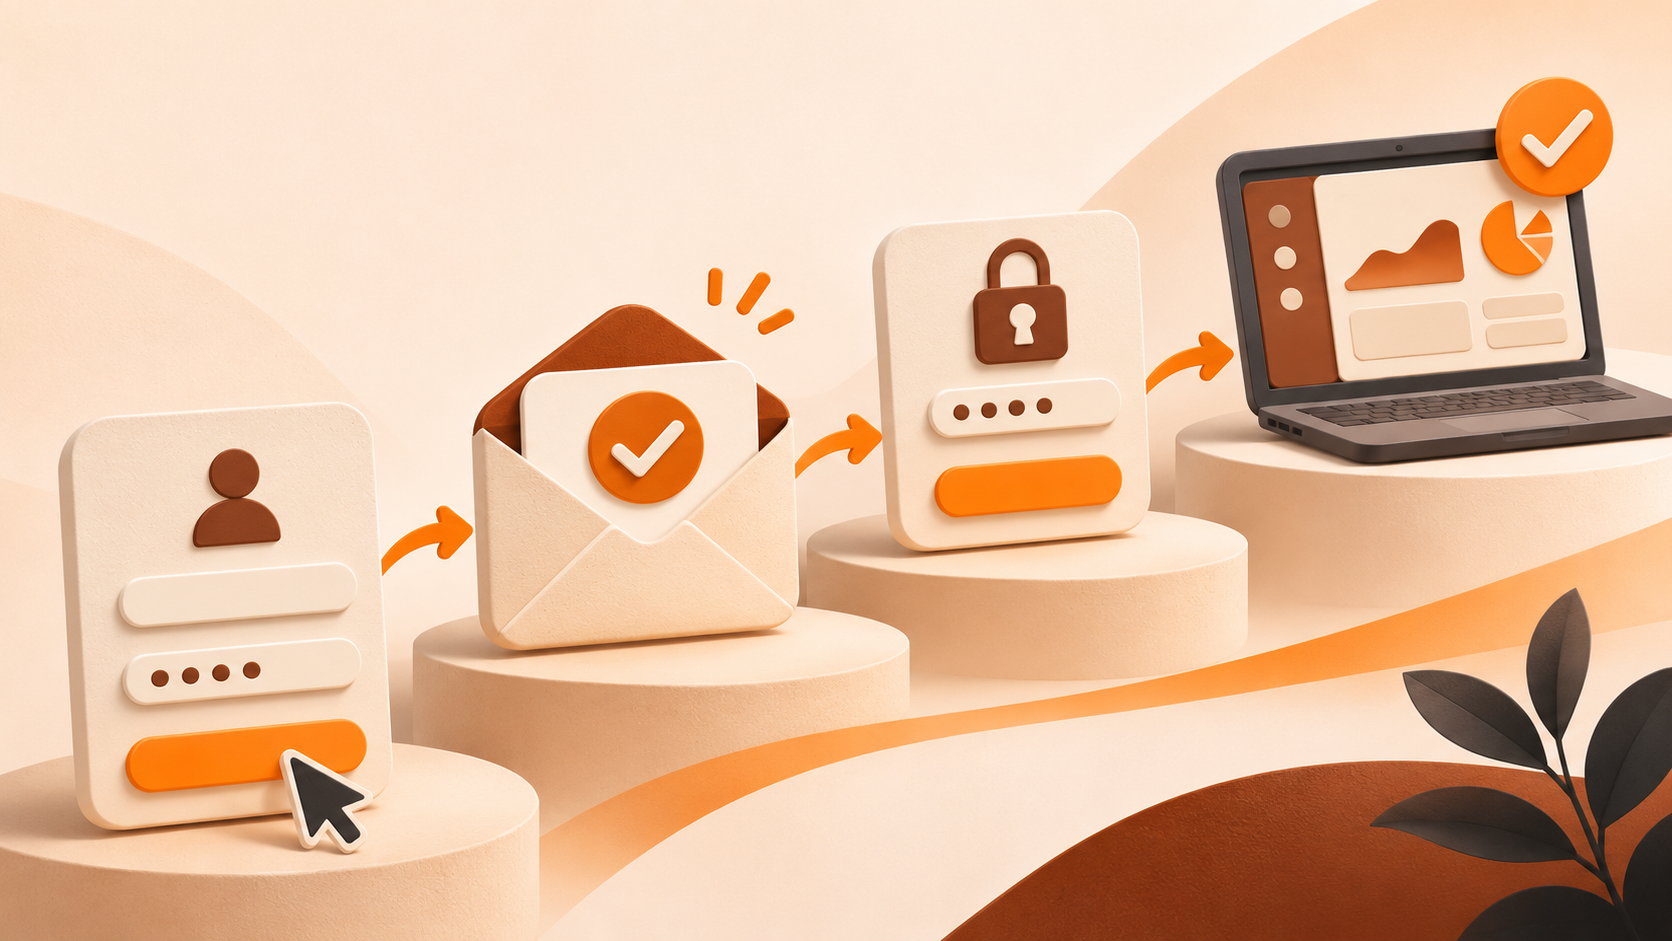
Le parcours peut se résumer en cinq étapes :
- Choisir les modes de connexion : privilégier e-mail + mot de passe, et ajouter Google, GitHub et autres OAuth comme entrées rapides, ce qui réduit nettement la friction à l’inscription.
- Créer le compte et envoyer l’e-mail de vérification : après l’inscription, générer immédiatement un token de vérification à usage unique, le lier au compte et définir une expiration ; marquer les comptes non vérifiés comme en attente de vérification et ne leur accorder aucun droit payant.
- Vérification et limitation des renvois : le lien de vérification ne doit être utilisable qu’une fois ; les renvois vers la même adresse e-mail doivent être limités en fréquence, sinon l’outil devient un moyen d’inonder la boîte mail d’autrui.
- Maintenir la session : utiliser une session côté serveur ou un jeton signé, avec des cookies HttpOnly et Secure ; le front-end ne doit pas conserver durablement des identifiants lisibles par script.
- Récupération de mot de passe et dissociation : la récupération passe par un lien à usage unique ; la connexion tierce doit permettre la liaison et la dissociation, afin d’éviter qu’un utilisateur changeant d’e-mail perde définitivement son compte.
Pour les détails de sécurité, ne développez pas vous-même le chiffrement et le hachage ; utilisez les mécanismes de hachage de mot de passe et de session d’un framework mature. La vérification e-mail, la connexion Google / GitHub et le système de compte de base relèvent d’une infrastructure générique ; la capacité de génération full-stack de We0 inclut déjà ce type de capacités dans son périmètre de génération (génération de code full-stack We0), ce qui permet aux équipes de concentrer leurs efforts sur les champs métier et les règles de permissions.
Comment distinguer les utilisateurs gratuits et payants
Le point le plus souvent négligé : la vérification des droits doit se faire côté serveur, le front-end ne fait que de l’affichage. Masquer un bouton côté front-end ne constitue pas une restriction ; si l’API est appelée directement, elle s’exécutera quand même.
Le modèle recommandé est constitué de trois tables et d’une fonction côté serveur : la table des forfaits définit les identifiants de droits de chaque offre ; la table des abonnements enregistre l’état actuel du compte, la période et l’ID d’abonnement externe ; la table des droits enregistre le solde de quota au niveau du compte.
canUse(user, feature):
    if user.status != "active": return false        # non vérifié ou banni
    plan = plans[user.plan_id]
    if not plan.features.contains(feature): return false
    if plan.quota > 0 and user.used >= plan.quota: return false
    return true
La différence entre gratuit et payant porte généralement sur trois points : les interrupteurs de fonctionnalités (rapports avancés, collaboration multi-utilisateurs), les quotas quantitatifs (nombre de projets, nombre de membres, nombre de générations), la durée de conservation des données. Utiliser des quotas pour segmenter est plus fluide que d’utiliser des « désactivations » : un utilisateur gratuit doit pouvoir tirer une vraie valeur d’usage pour être incité à passer à l’offre supérieure.
Comment intégrer le paiement des abonnements Stripe
Le cœur de l’intégration d’un abonnement n’est pas le bouton, mais « qui fait autorité ». Il n’y a qu’un principe : l’état de l’abonnement sur la plateforme de paiement est l’unique source de vérité ; les champs de votre propre base de données ne sont que des copies.
- Créer les objets de prix : créer un prix pour le mensuel et un pour l’annuel, stocker les ID de prix dans des variables d’environnement, ne pas coder les montants en dur dans le front-end.
- Lancer le paiement : le serveur crée une session de paiement, inscrit l’ID du compte dans les metadata, l’utilisateur quitte le site pour finaliser le paiement.
- Recevoir les callbacks : configurer un endpoint Webhook ; les événements de création d’abonnement, de renouvellement réussi, d’échec de paiement, d’annulation d’abonnement, etc. doivent tous être traités ; le callback est le seul point de déclenchement de l’activation des droits.
- Callbacks rejouables : un même événement peut être livré plusieurs fois ; la logique de traitement doit être idempotente, dédupliquée par ID d’événement ou ID d’abonnement ; la réponse doit être rapide, les actions longues exécutées de manière asynchrone.
- Mapping des états : mapper les états d’abonnement externes vers des états internes ; le code métier ne reconnaît que les états internes et ne lit pas directement les champs externes.
- Fournir une entrée de facturation : rediriger vers le portail client fourni par la plateforme de paiement pour gérer les factures et les cartes permet d’économiser une importante maintenance par rapport à une page de facturation maison.
| Type d’événement | Ce que le système doit faire |
|---|---|
| Paiement terminé | Écrire l’enregistrement d’abonnement, le passer en essai ou actif, enregistrer la période |
| Renouvellement réussi | Prolonger la durée de validité, réinitialiser le quota de la période |
| Échec de paiement | Passer en retard, conserver un accès en lecture seule et inviter à mettre à jour le moyen de paiement |
| Annulation d’abonnement | Ne pas rétrograder immédiatement, attendre la fin de la période pour retirer les droits |
| Remboursement ou litige | Enregistrer l’état, suspendre les droits à risque élevé et effectuer une revue manuelle |
Comment ouvrir les fonctionnalités après un paiement réussi
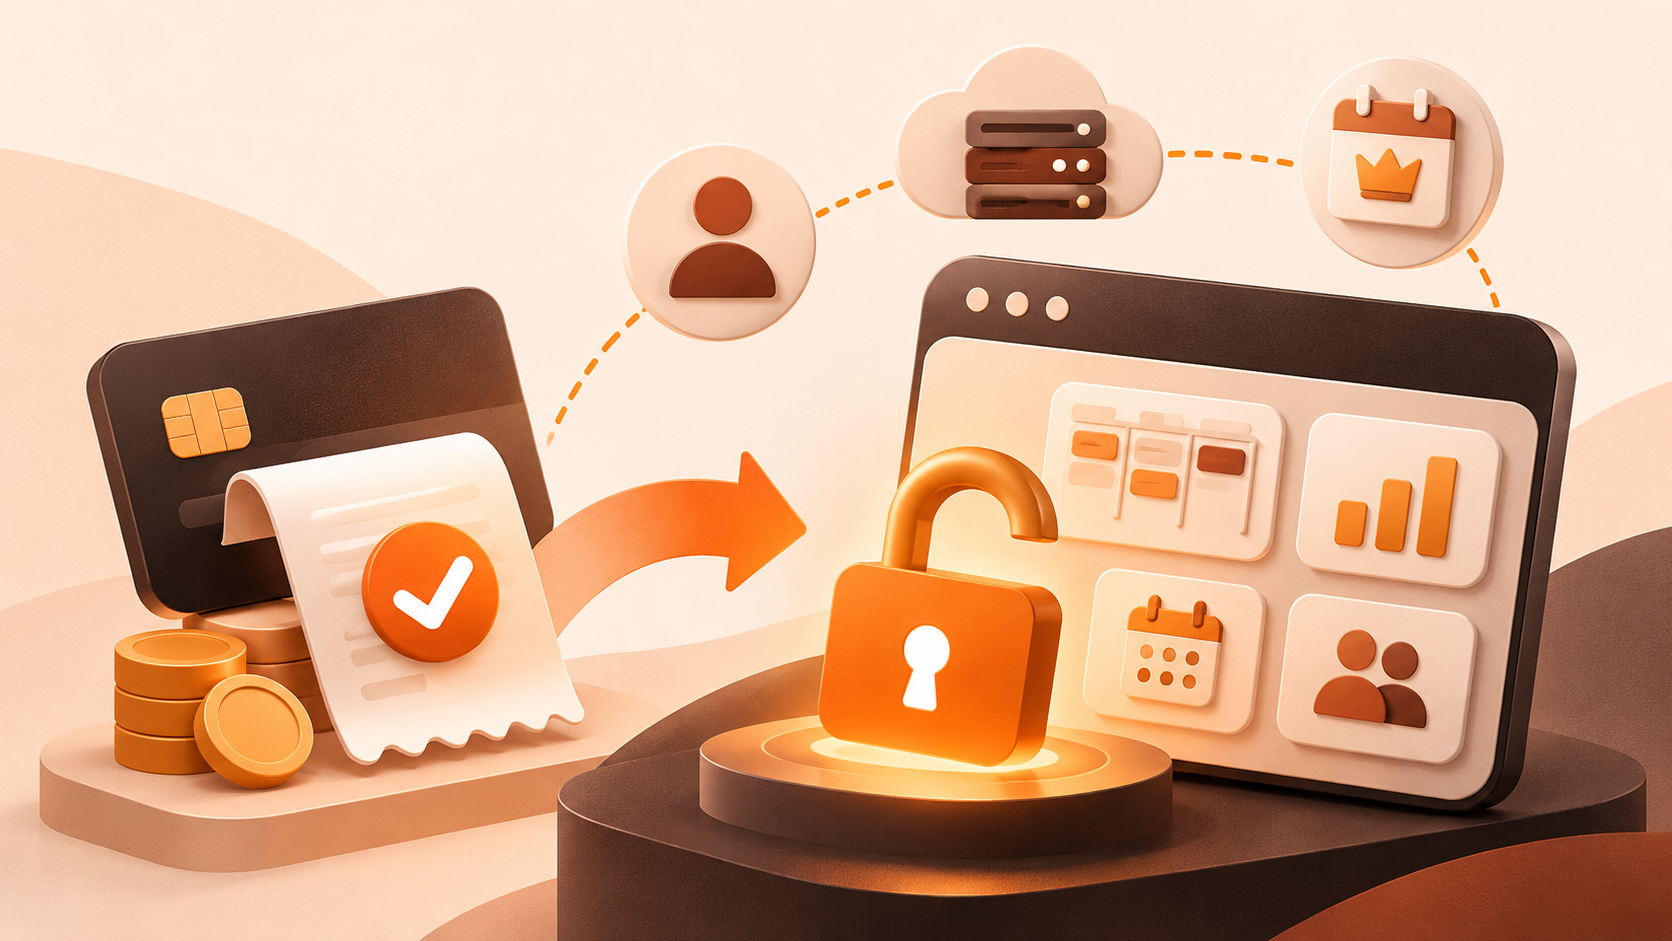
C’est la partie la plus sujette aux incidents : l’utilisateur voit « Bienvenue » sur la page de paiement réussi, mais les droits ne sont pas encore écrits en base ; en entrant, il voit un espace de travail vide ou une nouvelle invitation à payer.
La bonne approche consiste à traiter « paiement réussi » et « activation des droits » comme deux événements distincts. Ce n’est qu’après l’arrivée et la validation du callback que l’on écrit l’abonnement, rafraîchit les droits et envoie l’e-mail de bienvenue ; la page de paiement réussi se contente d’interroger son propre endpoint en attendant que les droits soient disponibles, et en cas de délai, affiche « paiement en cours de traitement, notification par e-mail ultérieurement » plutôt que de laisser passer directement.
La rétrogradation doit également être conçue. L’expiration, l’impayé et le remboursement doivent suivre un processus unifié de retrait des droits : conserver d’abord un accès en lecture seule pendant un certain temps, puis fermer progressivement l’écriture et l’export. Couper brusquement toutes les permissions exaspère les utilisateurs ; conserver indéfiniment toutes les permissions revient à offrir le produit gratuitement.
Où l’utilisateur gère-t-il son compte et son forfait
Creez un site vitrine et genere des leads en quelques minutes
Decrivez votre idee une fois, et We0 AI peut generer un site vitrine, des pages et un CMS, puis vous aider a attirer clients et trafic apres le lancement.
Une génération de projet complète pour une inscription gratuite
Idéal pour essayer un flux de génération complet et voir rapidement une première ébauche de projet.
Une page de compte complète en informations permet de réduire fortement le nombre de tickets au support. Elle doit au minimum contenir : profil et mot de passe, modification de l’e-mail (avec nouvelle vérification), forfait actuel et date de renouvellement, usage et solde de quota, historique et téléchargement des factures, entrées de mise à niveau, de rétrogradation et d’annulation, déconnexion de tous les appareils et suppression du compte.
Le changement de forfait doit distinguer le sens : la mise à niveau prend effet immédiatement et est facturée au prorata ; la rétrogradation est reportée à la période suivante, afin d’éviter un règlement chaotique dû à des bascules répétées. Lors de l’annulation, il n’est pas nécessaire d’afficher des pop-ups de rétention en rafale ; une confirmation claire accompagnée d’une phrase du type « droits conservés jusqu’au X » est bien plus efficace que dix couches de fenêtres.
Que doit gérer le back-office administrateur
Le back-office n’est pas un « tableau de bord pour le patron », mais un outil de traitement des anomalies.
| Objet | Opérations courantes | Contrainte clé |
|---|---|---|
| Utilisateurs | Rechercher, réinitialiser le mot de passe, bannir, annoter | Ne pas modifier directement un mot de passe en clair, tracer les opérations |
| Abonnements | Consulter l’état, prolonger manuellement, émettre une facture complémentaire | Vérifier avec la plateforme de paiement avant modification |
| Commandes | Rechercher, marquer un remboursement, exporter la réconciliation | Le remboursement doit enregistrer la raison et l’opérateur |
| Contenu | Documentation, articles, centre d’aide | Même source que le site public, éviter deux jeux de contenu |
| Permissions | Attribuer des rôles administrateur | Moindre privilège, double confirmation pour les opérations sensibles |
L’erreur la plus fréquente dans le back-office est de faire du compte administrateur un passe-partout. Il est recommandé de prévoir au moins trois niveaux : opérateur en lecture seule, gestionnaire des commandes et utilisateurs, gestionnaire de la facturation et des permissions. Toutes les opérations sensibles doivent être écrites dans un journal d’audit, afin de pouvoir retracer qui a modifié quoi et quand en cas de problème.
Faut-il placer le site vitrine et le back-office dans un même projet, ou les séparer en deux ensembles

Les équipes au stade initial devraient presque toujours choisir le projet unique : domaine et session partagés, l’utilisateur s’inscrit depuis la page d’accueil puis entre directement dans l’espace de travail, sans avoir à mettre en place un SSO entre plusieurs systèmes ; le contenu, le SEO et les mises à jour produit vivent dans le même ensemble de routes et de déploiements, pour un coût d’exploitation minimal. Les exemples publics de gestion d’authentification et de comptes SaaS adoptent également cette forme intégrée : authentification, permissions de rôle, abonnement, domaine et déploiement sont réalisés dans la même application (exemple SaaS Auth Dashboard).
Lorsque l’équipe est déjà clairement répartie et que le trafic impose une mise à l’échelle indépendante, il devient pertinent de séparer le site vitrine, l’application front-office et les services back-office. Le coût est alors la maintenance des sessions cross-domain, de l’authentification unifiée et de la synchronisation du contenu. Trois critères permettent de décider : le site vitrine est-il mis à jour plusieurs fois par semaine alors que l’application ne sort qu’une version tous les six mois ; plusieurs personnes sont-elles déjà responsables séparément du marketing et du développement produit ; l’application a-t-elle des besoins indépendants de mise à l’échelle et d’isolation de base de données. Si les trois sont réunis, séparez ; sinon, commencez par fusionner.
Même à l’intérieur d’un projet unique, les frontières doivent être claires : les routes marketing ne font pas d’authentification mais doivent être indexables ; les routes applicatives imposent l’authentification et interdisent l’indexation ; la couche API vérifie uniformément les droits ; les routes back-office ajoutent une vérification de rôle supplémentaire. We0 place la structure des pages, l’authentification, l’abonnement et les crédits, le CMS et le back-office, le multilingue, le SEO et le déploiement dans une même chaîne de génération (génération de code full-stack We0), ce qui convient aux équipes souhaitant faire porter le site vitrine et l’entrée produit par un seul projet ; les règles métier et les frontières de permissions doivent toutefois encore être définies selon les besoins du produit.
Parcourir l’ensemble du parcours avec un SaaS de gestion de projet
Supposons que l’on crée un SaaS de gestion de projet destiné aux petites équipes : version gratuite limitée à 3 projets, version professionnelle avec projets illimités et collaboration entre membres.
- Page d’accueil : expliquer clairement « qui l’utilise, dans quel contexte », proposer une entrée d’inscription gratuite, sans carte bancaire obligatoire.
- Page tarifs : présenter trois offres côte à côte, indiquer l’écart entre mensuel et annuel, préciser les quotas et les limites.
- Inscription et vérification : après inscription par e-mail, l’e-mail de vérification arrive immédiatement ; la création de projet n’est autorisée qu’après vérification.
- Paiement de l’abonnement : dans l’espace de travail, cliquer sur mise à niveau, être redirigé vers la page de paiement hébergée, choisir mensuel ou annuel.
- Activation des droits : le callback écrit l’état d’abonnement ; après rafraîchissement de l’espace de travail, la limite de projets est levée et le forfait actuel ainsi que la date de renouvellement s’affichent.
- Espace de travail utilisateur : n’afficher que les projets du compte concerné ; l’invitation de membres est vérifiée par siège.
- Back-office d’administration : le support peut rechercher un utilisateur, consulter son abonnement et prolonger manuellement d’un jour un utilisateur en retard pour lui laisser un délai.
Dans ce parcours, le temps réel n’est pas consacré aux pages, mais à la cohérence d’état de l’étape 5 et au traitement des anomalies de l’étape 7. Beaucoup d’équipes passent 80 % du temps sur le visuel de la page d’accueil, puis traitent manuellement les impayés et les remboursements après la mise en ligne.
Checklist avant mise en ligne
- Les comptes dont l’e-mail n’est pas vérifié sont-ils exclus des droits payants ?
- Chaque vérification de droits est-elle exécutée côté serveur ?
- Les callbacks de paiement sont-ils idempotents et ne reconnaissent-ils que l’état de la plateforme ?
- La page de paiement réussi attend-elle l’écriture des droits en base au lieu de laisser passer directement ?
- Les cas d’impayé, d’annulation et de remboursement ont-ils chacun un parcours de rétrogradation correspondant ?
- Les routes applicatives interdisent-elles l’indexation, et les pages publiques sont-elles indexables ?
- Les opérations administrateur disposent-elles d’un journal d’audit et du moindre privilège ?
- Le contenu du site vitrine et la documentation d’aide ont-ils la même source, pour éviter une divergence à long terme ?
FAQ
Un site SaaS peut-il se limiter à une page de présentation produit ?
Il peut servir de page d’atterrissage temporaire, mais il ne peut assumer que l’acquisition, pas l’inscription, l’essai et le paiement. Après avoir cliqué sur « Commencer gratuitement », l’utilisateur n’a nulle part où aller ; le trafic est perdu.
Peut-on créer un SaaS sans savoir coder ?
Les infrastructures génériques telles que les comptes, les abonnements, le back-office et le déploiement peuvent être rapidement mises en place avec des plateformes matures ou des capacités de génération IA, mais les règles de facturation, les frontières de permissions et le modèle de données doivent encore être conçus et validés par des humains. Les outils réduisent l’ingénierie répétitive ; ils ne remplacent pas les décisions produit.
Le paiement des abonnements doit-il nécessairement utiliser Stripe ?
Non, mais le choix dépend du marché cible et du cycle de règlement. Les abonnements, factures et portail client de Stripe sont relativement complets ; pour les utilisateurs nationaux, il faut aussi considérer les moyens de paiement locaux. Quelle que soit la solution retenue, il faut respecter le principe selon lequel « l’état externe est l’unique source de vérité ».
Quelle est la manière la plus simple de distinguer les utilisateurs gratuits et payants ?
Une table des forfaits, une table des droits et une fonction de décision côté serveur. Ne dispersez pas les conditions dans chaque page, sinon l’ajout d’un forfait obligera à modifier une dizaine d’endroits dans le code.
Faut-il placer le site vitrine et le back-office dans le même projet ?
Au début, placez-les dans le même projet, avec domaine et session partagés, pour un coût d’exploitation minimal ; séparez-les lorsque l’équipe et le trafic exigent des itérations indépendantes.
Que faire si le paiement réussit mais que les fonctionnalités ne sont pas activées ?
Vérifiez d’abord si le callback est arrivé, si la signature est validée, si la déduplication idempotente a produit un faux positif, puis si les droits ont été écrits. Côté utilisateur, donnez un retour clair « en cours de traitement » et un canal de secours humain, plutôt que de laisser l’utilisateur payer à nouveau.
Outils associés
- Documentation officielle Stripe : explication de référence des mécanismes d’abonnement, de paiement et de callback
- Bibliothèques de composants telles que React + Shadcn UI : pour construire rapidement des tableaux, graphiques et interactions de pagination dans l’espace de travail (référence d’implémentation)
- Outils de conversion de maquette en code : transformer directement une conception d’interface back-office en page exécutable
- We0.ai : combiner authentification, paiement, back-office CMS et déploiement dans un même projet
Liens associés
- Capacité de génération de code full-stack We0
- SaaS Auth Dashboard : exemple d’authentification et de gestion de compte
- Build a SaaS Admin Dashboard with React, Shadcn UI & TypeScript
Résumé
Un site SaaS qui se limite à une page de présentation produit résout « faire croire », tandis que la connexion, le paiement de l’abonnement et le back-office résolvent « faire réellement utiliser et payer durablement ». L’ordre de mise en œuvre recommandé est : système de comptes, facturation des abonnements, espace de travail minimal utilisable, back-office d’administration ; techniquement, trois contraintes fortes s’imposent : la vérification des droits se fait côté serveur, l’état de la plateforme de paiement est l’unique source de vérité, le paiement réussi et l’activation des droits sont traités séparément. Au début, le site vitrine et le back-office peuvent être placés dans un même projet avec domaine et session partagés ; lorsque l’équipe et le trafic exigent des itérations indépendantes, séparez-les.