For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/ja/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
OpenCodeは、Consoleに外部AIプロバイダーを接続していた一部のユーザーに影響するセキュリティインシデントを公表しました。該当するユーザーにとって直ちに問題となるのは、流出したプロバイダーのAPIキーが不正利用され、キー所有者のアカウントにリクエスト料金が請求される可...
OpenCodeは、Consoleに外部AIプロバイダーを接続していた一部のユーザーに影響するセキュリティインシデントを公表しました。該当するユーザーにとって直ちに問題となるのは、流出したプロバイダーのAPIキーが不正利用され、キー所有者のアカウントにリクエスト料金が請求される可能性です。
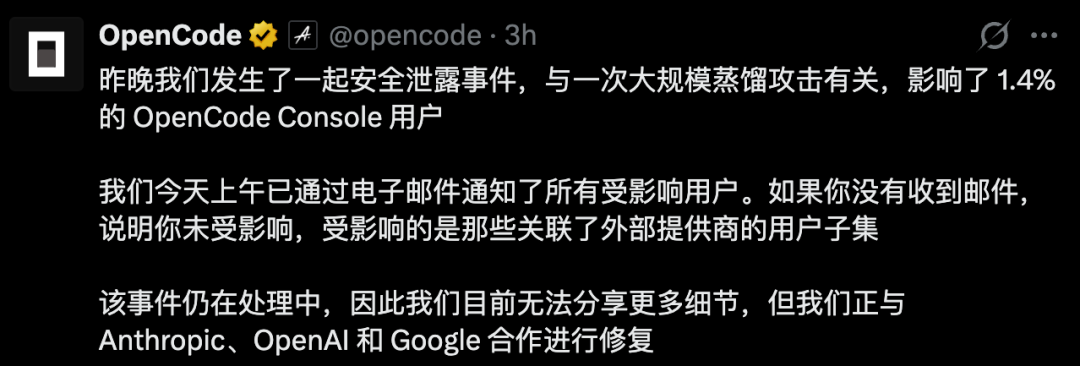
元の報道では、開発者が身に覚えのない利用や、残高が急速に減少する事態を確認したとされています。OpenCodeの公式発表によると、影響を受けたのは**OpenCode Consoleユーザーの1.4%**で、具体的には外部プロバイダーを接続していたユーザーの一部です。この数字は、OpenCodeのすべてのインストール環境、あるいはOpenAI、Anthropic、Googleのすべての顧客の1.4%が影響を受けたという意味ではありません。
このインシデントは当初、APIが通常とは異なる量で消費されたというユーザーの報告を通じて明らかになりました。新智元(Xinzhiyuan)は、Anthropicの利用料金として約400ドルが予期せず請求されたという主張、1,700ドルを超える損失、Google Cloudの請求額が1,000ドルを超えたという苦情を報じています。これらは個別に報告された事例であり、インシデントによる金銭的影響の総額を独立した監査で確認したものではありません。
プロバイダーの残高とツールのサブスクリプションを区別することが重要です。サードパーティ製ツールが別の会社から発行された認証情報を保持する場合、その認証情報を使ったリクエストは発行元プロバイダーのアカウントに請求されます。ツールを終了しても、コピーされた認証情報が第三者に利用されるのを防ぐことはできません。
その後、OpenCodeは侵害を認め、Anthropic、OpenAI、Googleとともに対応を進めていると発表しました。また、影響を受けたユーザーにはメールで連絡したとしています。ツールの名称だけから影響の有無を推測せず、該当するワークスペースとプロバイダーのアカウントを確認してください。
情報源に掲載された通知によると、不正アクセスには廃止作業中のレガシーシステムが関与していました。この通知では、ワークスペースに保存されていたサードパーティプロバイダーのキーが流出した可能性があるとして、発行元プロバイダーのダッシュボードでキーを交換するようユーザーに指示しています。
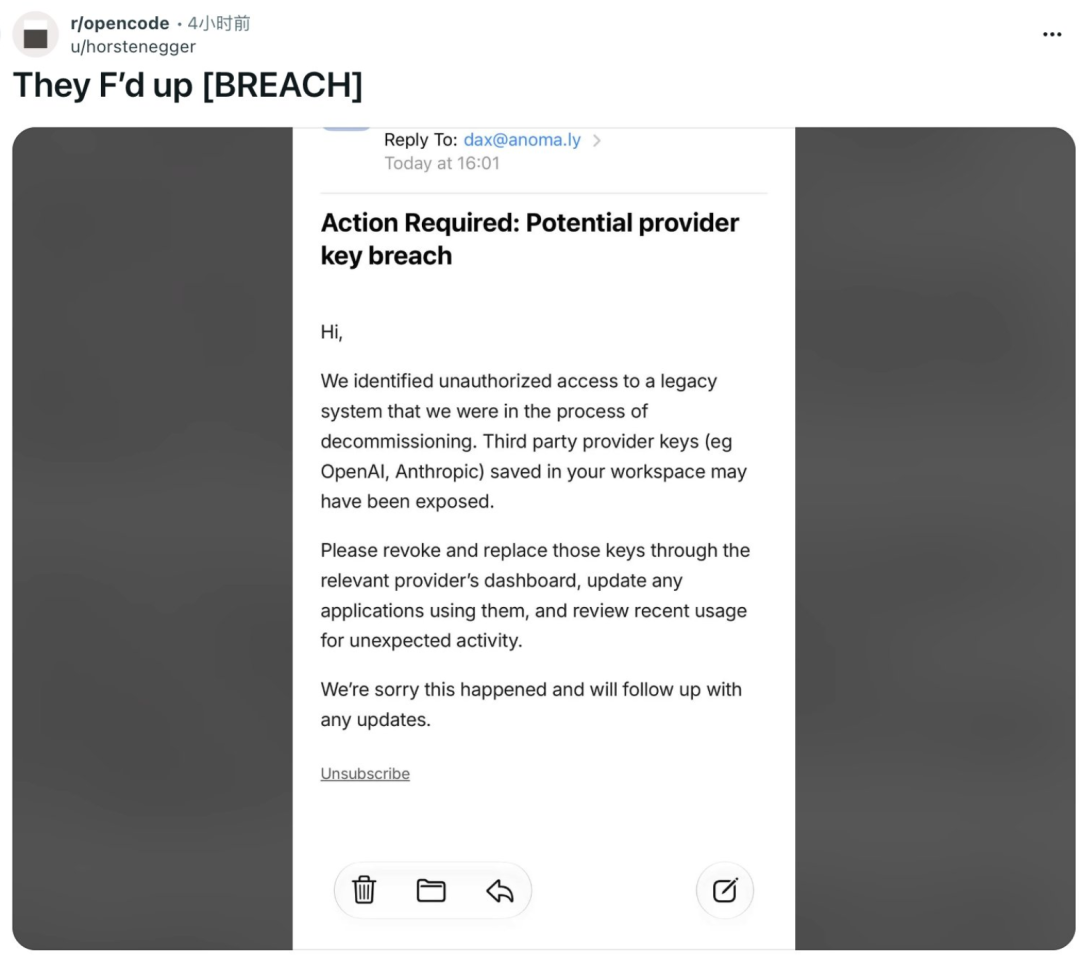
この表現から認証情報に関するリスクは分かりますが、それだけで攻撃経路の全容が明らかになるわけではありません。確認した通知には、当初の脆弱性、アクセスされたデータの種類すべて、または不正利用の全期間を特定するのに十分な技術的詳細は記載されていません。
情報源には、共同創業者のDax Raadが自身の個人アカウントに対する攻撃について述べた投稿も掲載されています。これはインシデント報道の一部であり、すべてのアカウントで同じ侵害が起きたことを示す独立した証拠ではありません。
OpenCodeは、このインシデントが大規模な蒸留攻撃に関連すると説明しました。ここでいう蒸留とは一般に、あるモデルの出力を別のモデルの開発に利用することです。API認証情報が盗まれた場合、攻撃者は他者のアカウントに費用を負担させながら、その素材となる出力を生成できる可能性があります。
この説明は、攻撃者がキーを転売するのではなく、クレジットを急速に消費した可能性がある理由を示しています。ただし、これは同社によるインシデントの説明です。ここで確認した公開通知では、攻撃者の特定や、生成された出力に何が起きたのかは明らかにされていません。
また、非公開の会話履歴が盗まれたことも確認されていません。通知で確認できる懸念は、セキュリティ侵害と、外部プロバイダーを接続していたユーザーが影響を受けたことです。より広範なデータアクセスについて結論を出すには、追加の証拠が必要です。
プロバイダーのキーが流出した可能性があるユーザー向けに、情報源が示す復旧手順は明確です。
アイデアを一文で入力するだけで、We0 AI が紹介サイト、ページ、CMS を生成し、公開後の顧客獲得と流入拡大を支援します。
無料登録で完全なプロジェクトを 1 つ生成
1 つの完全な生成フローを試し、最初のプロジェクトのドラフトをすぐに確認するのに最適です。
OpenCodeの設定からキーを削除しても、そのコピーが削除されるだけです。攻撃者がすでに入手した別のコピーは無効になりません。認証情報を発行したサービス上で失効させる必要があります。
元の報道によると、Lydia Hallieの公開投稿を引用する形で、Anthropicは流出した疑いのあるClaude APIキーを失効させたとされています。それでも、各ユーザーは自身の認証情報や、ほかの接続済みプロバイダーの状態を確認してください。この報道は、すべてのサービスで侵害されたキーが無効化されたことを保証するものではありません。
OpenCodeの公式発表が対象としているのはConsoleと、外部プロバイダーを接続していたユーザーの一部です。影響を受けた割合はConsoleユーザーの1.4%とされており、オープンソースのコーディングエージェントを利用するすべてのユーザーではありません。
止められると考えないでください。発行元プロバイダーを通じて流出した認証情報を失効させ、その後、アクセスを継続させるアプリケーションの認証情報を更新してください。
いいえ。ローカル設定から削除しても、別の場所にある認証情報は無効になりません。キーを発行したプロバイダーで失効させる必要があります。
確認した公開通知からは、そのような結論は導けません。通知は、外部プロバイダーを接続していたユーザーに影響するセキュリティ侵害を特定しており、掲載されたメールでは、ワークスペースに保存されたプロバイダーのキーについて警告しています。
このインシデントに関して一律の返金方針があるとは、情報源から確認できません。関連する請求と利用状況の証拠を保全し、アカウントごとの請求についてプロバイダーに調査を依頼してください。
これは、モデル出力の収集との関連についてOpenCodeが攻撃をどのように説明したかを示しています。攻撃者の身元、学習のプロセス、または影響を受けたキーで生成されたすべての出力の最終的な用途を独立して確認するものではありません。
OpenCodeは、外部プロバイダーを接続していた一部のユーザーに限り、Consoleユーザーの1.4%が影響を受ける侵害を報告しました。これにより、流出したプロバイダーの認証情報が不正利用され、アカウント所有者以外の人物に料金が請求されるリスクが生じています。
キーが流出した可能性がある場合、まずプロバイダー側でキーを失効させ、その後、アプリケーションを更新し、利用状況と請求を確認してください。
ひとことから始めて、数分で完全なサイトを手に入れましょう。



