For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/ko/articles/openai-codex-security-issues-curated-plug-d8ba6dc7.md.
OpenAI는 Codex Security와 Patch the Planet을 통해 AI로 소프트웨어 취약점을 찾고 있지만, Codex 자체도 플러그인 동기화, 샌드박스 및 공급망 결함에 노출된 바 있습니다. 이 가이드는 확인된 사고, 공급업체 주장, 수...
OpenAI는 2026년 들어 AI를 소프트웨어 보안 영역에 더욱 깊이 적용해 왔습니다.
3월에는 취약점을 찾고 검증하며 수정까지 지원하도록 설계된 애플리케이션 보안 에이전트 Codex Security를 연구 프리뷰로 출시했습니다. 6월에는 Trail of Bits와 함께 오픈소스 유지관리자가 보안 문제를 찾고 수정할 수 있도록 지원하는 Daybreak 이니셔티브 Patch the Planet을 발표했습니다. 7월 말에는 오픈소스 Codex Security CLI와 TypeScript SDK도 출시했습니다.
이 때문에 Codex를 둘러싼 보안 이야기는 특히 중요합니다.
Codex는 단순한 코드 생성 모델이 아닙니다. 로컬 및 클라우드에 연결된 코딩 에이전트로서 저장소를 읽고, 파일을 수정하고, 도구를 호출하고, 명령을 실행하고, 플러그인을 불러오며, 소스 코드와 자격 증명이 존재하는 개발 환경에서 작동할 수 있습니다.
9월에는 BAAI/New Zhiyuan의 보고서가 중국 AI 보안 테스트 시스템 360 Tulongfeng에 귀속된 새로운 Codex 보안 주장을 소개했습니다. 이 보고서에 따르면 해당 문제는 Codex의 엄선된 Git 플러그인 동기화 경로와 관련이 있으며, 민감한 작업 전에 사용자가 일반적으로 기대하는 승인 경계를 우회할 수 있었습니다.
이 특정한 360의 새로운 발견에는 아직 OpenAI의 공개 보안 권고나 별도의 제로데이임을 독립적으로 입증하는 상세한 공개 기술 보고서가 뒤따르지 않았습니다. 그러나 이 글에서 설명하는 더 넓은 위험은 실제로 존재합니다. 공개된 Codex 이슈 보고서에서는 엄선된 플러그인의 시작 시 동기화가 모델 샌드박스 밖에서 실행될 수 있으며, 특정 Git 환경에서는 플러그인 캐시가 아닌 사용자의 저장소에서 작업할 수 있다는 사실이 이미 드러났습니다.
이 차이는 중요합니다. 이 글은 원래 이야기의 구조를 유지하면서 확인된 공개 사고, 연구자가 보고한 발견, 공급업체에 귀속된 주장을 구분합니다.
OpenAI는 2026년 3월 6일 Codex Security를 소개했습니다.
이 제품은 코드베이스의 맥락을 파악하고, 보안 약점을 식별하며, 발견된 문제가 실제로 의미가 있는지 검증하고, 수정안을 제안하도록 설계되었습니다. 단순한 패턴 스캐너와 달리 OpenAI는 이를 프로젝트 전반을 추론하고 오탐을 줄일 수 있는 에이전트형 보안 시스템으로 설명합니다.
OpenAI는 이후 Patch the Planet을 통해 이러한 활동을 확대했습니다.
이 이니셔티브는 AI를 활용한 취약점 연구와 사람의 검토를 결합해, 유지관리자가 검증된 결과와 함께 패치 및 테스트를 받을 수 있도록 합니다.
핵심 메시지는 명확합니다. AI는 소프트웨어 제작과 취약점 발견의 속도를 모두 높일 수 있으므로, 방어팀은 코드를 더 빠르게 검토하고 수정할 방법이 필요합니다.
원문이 강조한 아이러니는 다른 사람의 버그를 찾는 데 사용되는 것과 같은 유형의 코딩 에이전트 인프라가 보안 연구자에게도 가치 높은 공격 대상이 되었다는 점입니다.
원문은 새롭게 발견된 Codex 취약점을 360의 Tulongfeng 시스템에 귀속하며, 이 문제가 Codex의 엄선된 Git 플러그인 동기화 메커니즘과 관련이 있다고 설명합니다.
일반적인 사용 환경에서 Codex는 여러 보안 통제 수단을 활용합니다.
위험은 시작 코드나 인프라 코드가 모델이 지시한 명령에 사용되는 것과 동일한 샌드박스 밖에서 실행될 때 발생하는 것으로 보입니다.
이러한 구분은 공개된 Codex 이슈 보고서에서도 이미 확인됩니다.
7월에 공개된 GitHub 이슈에서는 엄선 플러그인의 시작 시 동기화가 저장소에 로컬로 설정된 GIT_* 환경 변수를 완전히 격리하지 않은 상태에서 Git 명령을 실행한 사례가 기록되었습니다. 특정 Git hook 또는 worktree 환경에서 Codex를 시작하면 동기화가 의도한 플러그인 캐시가 아니라 사용자의 저장소에서 작업할 수 있었습니다.
보고자는 해당 동기화가 Codex 시작 인프라이며 샌드박스 내부에서 모델이 실행한 명령이 아니기 때문에 --sandbox read-only로도 이 동작을 제한할 수 없었다고 지적했습니다.
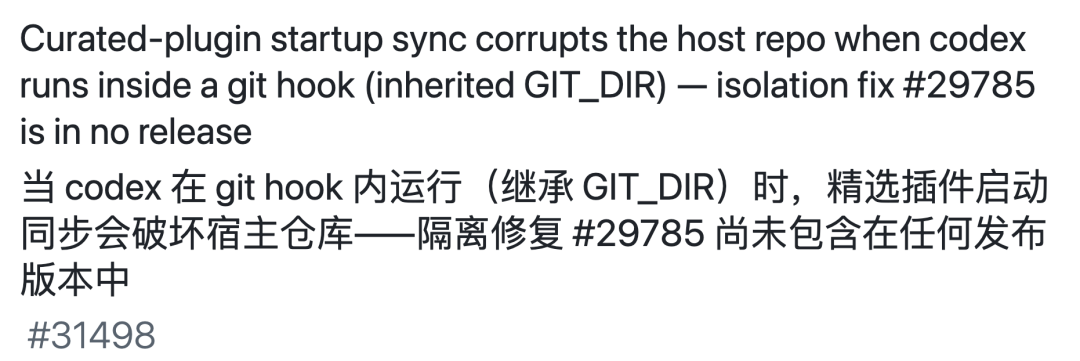
OpenAI는 2026년 6월 24일 **“엄선 플러그인 동기화 Git 환경 격리”**라는 제목의 수정 사항을 병합했습니다. 영향을 받은 0.142.x 및 초기 0.143 빌드와 관련된 공개 이슈를 보면, 이 수정은 안정 버전에 적용되기 전에 먼저 main에 반영되어 있었습니다.
이 공개 기록은 더 큰 원칙을 뒷받침합니다. 에이전트의 보안 경계는 모델이 직접 요청한 셸 명령뿐 아니라 에이전트 자체 인프라까지 포함해야 합니다.
다만 360 Tulongfeng에 귀속된 9월의 주장이 이전에 공개된 시작 시 동기화 격리 문제를 넘어서는 별도의 공격 경로인지는 아직 명확하지 않습니다. OpenAI 또는 360의 공개 권고문, CVE 또는 기술 문서가 없으므로, 이 글에서는 해당 “새로운 제로데이” 주장을 독립적으로 확립된 사실로 제시하지 않습니다.
일반적인 Codex 안전 모델은 다음과 같습니다.
OpenAI의 현재 에이전트 보안 지침도 같은 원칙을 따릅니다. 위험도가 높은 부작용은 독립적으로 제한해야 하며, 필요한 경우 명시적인 사람의 검토를 위해 일시 중지해야 합니다.
문제는 작업이 실제로 프롬프트를 적용하는 코드 경로를 통과할 때만 권한 프롬프트가 해당 작업을 보호할 수 있다는 점입니다.
백그라운드 업데이터, 플러그인 동기화 도구, 헬퍼 프로세스 또는 기타 신뢰된 하위 시스템이 해당 경로 밖에서 작업을 수행한다면, 화면에 표시되는 승인 인터페이스가 실제 보안 경계가 아닐 수 있습니다.
이는 2026년에 보고된 Codex 취약점에서 얻을 수 있는 가장 중요한 교훈 중 하나입니다.
AI 코딩 도구의 위협 모델은 더 이상 다음 질문에만 머물지 않습니다.
“모델이 위험한 명령을 실행해도 되는지 물어볼 것인가?”
다음 질문도 함께 던져야 합니다.
“에이전트 플랫폼의 어떤 구성 요소가 모델의 일반적인 승인 흐름 이전이나 그 밖에서 파일을 변경하고, 프로세스를 시작하고, 코드를 가져오고, 플러그인을 로드하고, 자격 증명을 읽거나, Git과 상호작용할 수 있는가?”
원문은 소프트웨어 공급망 시나리오를 통해 가능한 영향을 설명합니다.
악성 코드가 명백히 악성인 다운로드를 통해 유입될 필요는 없습니다.
보다 현실적인 흐름은 다음과 같습니다.
이것이 개발자 워크스테이션이 가치 높은 공격 대상인 이유입니다.
개발자 워크스테이션에는 다음이 포함될 수 있습니다.
처음 손상된 시스템이 공격자의 실제 목표가 아닐 수도 있습니다.
실제 목표는 해당 개발자의 신원과 릴리스 파이프라인에 연결된 신뢰일 수 있습니다.
이것이 공급망 위험의 핵심입니다. 공격자는 신뢰된 소프트웨어 경로를 배포 수단으로 바꾸려 합니다.
엄선 플러그인 이야기는 AI 코딩 에이전트를 둘러싼 보안 연구의 더 넓은 흐름 중 하나입니다.
원문은 여러 2026년 사고를 하나의 흐름으로 묶고 있으며, 대부분은 독립적으로 확인할 수 있습니다.
Pwn2Own Berlin 2026은 OpenAI Codex, Anthropic Claude Code 및 Cursor를 대상으로 하는 전용 Coding Agent 카테고리를 신설했습니다.
Zero Day Initiative의 공식 첫째 날 결과에 따르면 Compass Security는 CWE-150 문제를 이용해 OpenAI Codex를 성공적으로 공격했으며 40,000달러와 Master of Pwn 포인트 4점을 획득했습니다.
Doyensec도 Codex에 대한 공격을 시연했지만, 공급업체가 해당 버그를 이미 알고 있었기 때문에 결과는 충돌로 분류되었습니다.
전체 행사는 모든 카테고리에서 47개의 고유 제로데이 취약점과 1,298,250달러의 상금으로 마무리되었습니다.
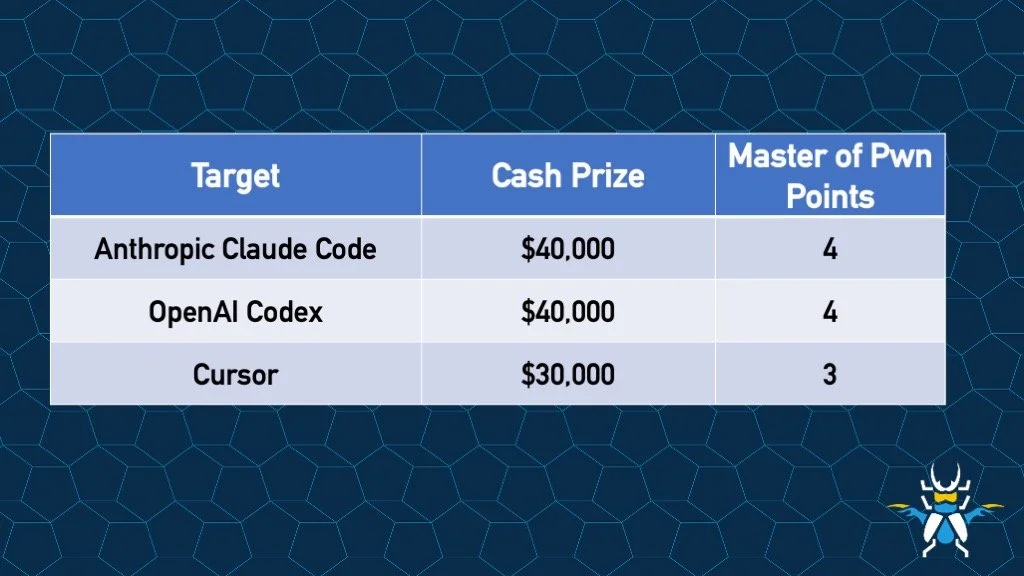
Pwn2Own은 코딩 에이전트의 규칙에서 단순한 jailbreak와 안전하지 않은 모드를 제외했기 때문에 특히 유용한 참고점입니다. 성공적인 공격은 일반적인 코딩 에이전트 작업 흐름을 통해 의미 있는 보안 경계를 넘어야 했습니다.
360은 8월 12일 자사의 Tulongfeng AI 보안 시스템이 OpenAI Codex에서 고가치 보안 취약점 6개를 발견했다고 공개적으로 발표했습니다.
360의 발표에 따르면, 이 발견에는 사용자가 신뢰할 수 없는 프로젝트 디렉터리를 열었을 때 원격 임의 코드 실행으로 이어질 수 있고 Codex의 신뢰 프롬프트를 우회할 수 있는 고위험 사례가 포함되었습니다.
이 공개 내용은 여러 중국어권 언론과 신디케이트된 보도를 통한 Xinhua에도 반복 게재되었습니다.
그러나 이 글에서 검토한 출처에는 6개 발견 모두에 대한 상세한 기술 보고서와 CVE 형식의 식별자가 공개되어 있지 않았습니다.
따라서 이 주장을 정확하게 표현하면 다음과 같습니다.
360은 Tulongfeng이 원격 코드 실행 영향을 포함한 사례를 비롯해 6개의 고가치 Codex 취약점을 발견했다고 보고했습니다.
이는 공개된 기술 자료를 통해 6개의 공격 흐름을 모두 독립적으로 검증했다는 의미와는 다릅니다.
Accomplish의 보안 연구자 Oren Yomtov는 8월 12일 두 가지 Codex 샌드박스 탈출 문제를 OpenAI에 보고했습니다.
연구자들은 이를 Overpatch와 Heapjack이라고 명명했습니다.
Overpatch는 오픈소스 Codex CLI의 패치 경로에 영향을 주었으며, 의도된 workspace-write 경계를 탈출할 수 있었습니다.
Heapjack은 Codex Desktop에서 사용하는 JavaScript 헬퍼를 공격했으며, 연구자들에 따르면 Codex가 읽기 전용 모드로 실행 중인 경우에도 샌드박스가 적용되지 않은 명령 실행으로 이어질 수 있었습니다.
연구자들은 OpenAI가 두 문제를 모두 8일 이내에 수정했다고 밝혔습니다.
이들이 공개한 수정 안내에 따르면 사용자는 다음 버전 이상으로 업데이트해야 합니다.
| 문제 | 연구자가 보고한 수정 버전 |
|---|---|
| Overpatch | Codex CLI 0.149.0 이상 |
| Heapjack | Codex Desktop 빌드 26.818.21641 이상 |
이 버전 번호는 별도의 OpenAI 보안 권고문이 아니라 연구자의 공개 자료에서 가져온 것입니다.
AIR Security는 9월 17일 Plugin4Shell을 공개했습니다.
이 결함은 다음 제품의 플러그인 설치 및 업데이트 로직에 영향을 주었습니다.
AIR은 플러그인 설치 후 실제로 체크아웃된 코드가 마켓플레이스가 고정하려고 한 커밋과 일치하는지 검증하지 못한 데서 비롯된 제로 클릭 원격 코드 실행 경로라고 설명했습니다.
Codex와 Claude Code는 설치된 플러그인을 자동으로 업데이트할 수 있었기 때문에, 이전에 신뢰했던 플러그인이 사용자의 새로운 클릭 없이도 공급망 경로로 변할 수 있었습니다.
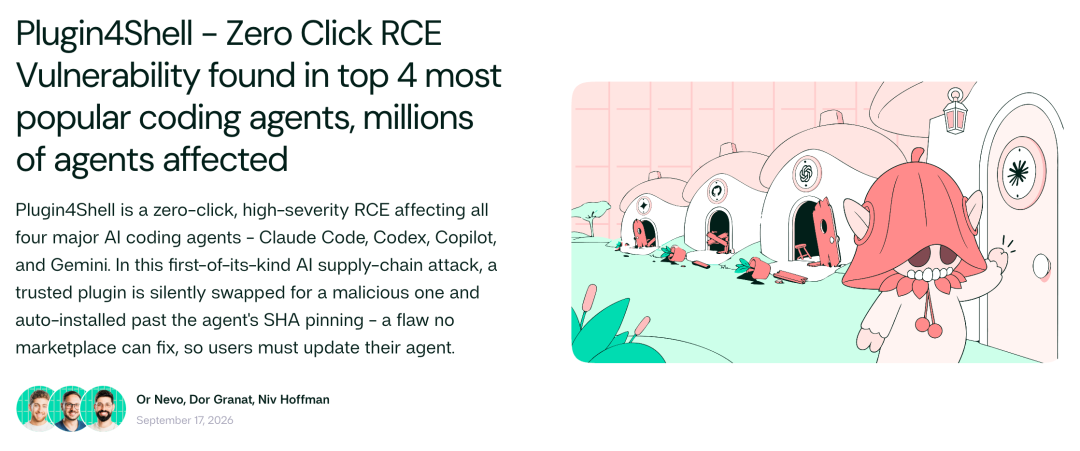
AIR은 OpenAI가 0.146.0에서 Codex를 수정했다고 밝혔습니다.
Plugin4Shell이 중요한 이유는 이것이 모델 행동의 실패가 아니기 때문입니다. 에이전트를 둘러싼 배포 계층에서 발생한 전형적인 소프트웨어 공급망 설계 결함이었습니다.
2026년에 발견된 Codex 문제의 근본 원인이 모두 같은 것은 아닙니다.
일부는 샌드박스 경계와 관련이 있습니다.
일부는 헬퍼 프로세스와 관련이 있습니다.
일부는 Git 환경 처리와 관련이 있습니다.
일부는 플러그인 배포와 관련이 있습니다.
하지만 이들은 확대된 신뢰 컴퓨팅 기반이라는 공통점을 가집니다.
현대적인 코딩 에이전트는 단순히 다음과 같은 구조가 아닙니다.
사용자 프롬프트 -> 모델 -> 답변
실제로는 다음과 같은 구조에 가깝습니다.
사용자
  -> 모델
  -> 에이전트 하네스
  -> 도구 라우터
  -> 셸
  -> 파일 시스템
  -> Git
  -> 플러그인 관리자
  -> MCP 서비스
  -> 자격 증명
  -> 네트워크
  -> CI/CD
각 계층은 유용한 기능을 제공합니다.
아이디어를 한 문장으로 입력하면 We0 AI가 쇼케이스 사이트, 페이지, CMS를 생성하고 출시 후 고객과 트래픽 확보를 돕습니다.
무료 등록을 위한 하나의 완전한 프로젝트 생성
하나의 완전한 생성 흐름을 시도하고 첫 번째 프로젝트 초안을 빠르게 보는 데 가장 적합합니다.
동시에 각 계층은 새로운 보안 경계를 만들 수 있습니다.
따라서 “모델이 샌드박스에 들어가 있다”는 설명만으로는 충분한 보안 논거가 되지 않습니다.
에이전트 플랫폼은 업데이터, 플러그인 로더, 파일 편집기, 터미널 브리지, 네트워크 프록시, 헬퍼 데몬 및 자격 증명 경로가 동일한 보안 가정을 따르는지도 입증해야 합니다.
원문의 더 큰 요지는 AI가 소프트웨어 보안의 양쪽을 모두 가속하고 있다는 것입니다.
개발 측면에서 코딩 에이전트는 기존의 수작업보다 훨씬 빠르게 기능, 테스트, 인프라, 통합 기능 및 전체 프로젝트를 만들 수 있습니다.
그 결과 새로 생성되는 코드의 양이 늘어납니다.
방어 측면에서는 Codex Security와 Tulongfeng 같은 시스템이 대규모 코드베이스를 분석하고 기계 규모로 취약점을 찾도록 설계되었습니다.
그 결과 오래된 취약점과 새로운 취약점이 발견되는 속도도 빨라집니다.
두 흐름은 서로를 강화합니다.
코드가 많아지면 공격 표면도 넓어집니다.
보안 자동화가 개선되면 그 공격 표면을 더 많이 발견할 수 있습니다.
이 결과가 반드시 소프트웨어 생태계를 덜 안전하게 만든다는 뜻은 아닙니다. 그러나 보안 검토가 AI 지원 개발의 속도에 가까운 수준으로 작동해야 한다는 의미는 분명합니다.
코딩 에이전트는 소프트웨어 스택에서 독특한 위치를 차지합니다.
사용자가 최종적으로 설치하는 애플리케이션보다 상위 단계에 위치합니다.
다음 항목에 접근할 수 있습니다.
일반적인 챗봇의 오류는 잘못된 답변을 만들어낼 수 있습니다.
코딩 에이전트의 오류는 때때로 파일 변경, 프로세스 실행, 저장소 수정, 자격 증명 노출 또는 빌드 경로 손상으로 이어질 수 있습니다.
이 때문에 코딩 에이전트 보안은 단순한 모델 안전성을 넘어 엔드포인트 보안과 소프트웨어 공급망 보안에 가까워지고 있습니다.
OpenAI의 현재 샌드박스 지침도 이러한 현실을 반영합니다. 해당 지침은 작업을 격리하고, 외부 네트워크 접근을 제한하며, 자격 증명을 분리하고, 애플리케이션 키를 에이전트 실행 환경 밖에 두며, 결과가 큰 작업에 대해서는 독립적인 승인 통제를 사용할 것을 권고합니다.
원문의 마지막 3분의 1은 360 Tulongfeng과 방어자 및 공격자 사이의 경쟁에 초점을 맞춥니다.
핵심 개념은 타당합니다. 공급업체가 알고 있는지 여부와 상관없이 취약점은 존재합니다.
방어자가 먼저 발견하면 공격이 널리 확산되기 전에 시스템을 패치할 기회가 생깁니다.
공격자가 먼저 발견하면 같은 버그가 사고로 이어질 수 있습니다.
이것이 자동화된 취약점 연구가 갖는 경제적 근거입니다.
OpenAI의 Codex Security와 Patch the Planet 이니셔티브도 조직은 다르지만 같은 전제를 바탕으로 합니다.
목표는 소프트웨어 수명 주기의 더 이른 단계로 취약점 발견을 앞당기는 것입니다.
360은 Tulongfeng을 다음 두 요소를 중심으로 구축된 AI 취약점 발견 시스템으로 설명합니다.
360은 이 제품이 소스 코드, 바이너리, 펌웨어, 비즈니스 시스템 및 AI 도구 체인을 테스트하는 데 사용되었다고 밝혔습니다.
또한 360은 Tulongfeng이 2026년 8월 말부터 9월까지 10,000개 이상의 취약점을 발견했다고 밝혔습니다.
이 수치는 공급업체가 보고한 누적 수치입니다.
8월 25일 360 커뮤니티 공지에서는 시스템이 10,000개 이상의 취약점을 발견했으며 거의 400개 조직이 연결되어 보안 테스트를 완료했다고 밝혔습니다. 이후 9월 게시물에서도 10,000개 이상이라는 수치가 반복되었습니다.
원문은 또한 260개의 발견 사항이 중국의 취약점 관련 기관에 의해 검증되었고 거의 500개 조직이 연결되었다고 주장합니다. 그러나 이 버전에서 검토한 최신 360 출처에서는 해당 정확한 수치를 확인하지 못했으므로, 여기서는 독립적으로 확인된 수치로 반복하지 않습니다.
원문은 Tulongfeng의 접근 방식을 일종의 재귀적 개선으로 설명합니다.
이 개념은 기반 모델이 자체 가중치를 다시 작성한다는 의미라기보다, 완료된 보안 작업에서 재사용 가능한 운영 메모리를 구축한다는 의미에 가깝습니다.
작업 흐름은 다음과 같이 요약할 수 있습니다.
이는 보안팀이 플레이북, 익스플로잇 지식 기반, 탐지 규칙 및 사고 대응 절차를 구축하는 방식과 유사합니다.
차이점은 에이전트 시스템이 이러한 경험을 훨씬 더 빠른 속도로, 동시에 진행되는 많은 작업에 걸쳐 재사용할 수 있다는 점입니다.
공급업체의 주장은 이 방식이 개별 보안 발견을 에이전트 전체가 공유할 수 있는 역량으로 전환한다는 것입니다.
원문은 기억할 만한 공급망 이미지로 끝납니다.
사용자가 “업데이트”를 누를 때 해당 소프트웨어는 다음 단계를 거쳤을 수 있습니다.
각 단계는 이전 단계에서 이어받은 신뢰를 가집니다.
AI 코딩 에이전트는 이제 이러한 사슬의 앞부분에 위치합니다.
따라서 AI 코딩 에이전트 자체의 보안 통제는 해당 에이전트가 만들고 배포하는 모든 애플리케이션의 보안 모델에 포함됩니다.
실무적인 교훈은 개발자가 코딩 에이전트 사용을 중단해야 한다는 것이 아닙니다.
코딩 에이전트를 강력한 개발 인프라로 취급해야 한다는 것입니다.
다른 권한이 높은 도구와 마찬가지로 코딩 에이전트에도 버전 관리, 격리, 최소 권한, 시크릿 분리, 플러그인 거버넌스, 보안 모니터링 및 신속한 패치가 필요합니다.
OpenAI의 현재 지침과 2026년에 공개된 보안 취약점 내용을 바탕으로 개발자는 몇 가지 구체적인 실천을 통해 노출을 줄일 수 있습니다.
알려진 보안 수정 사항은 빠르게 배포되었습니다.
위에서 다룬 연구자 공개 문제와 관련해 영향을 받은 사용자는 Plugin4Shell, Overpatch 및 Heapjack에 대해 보고된 수정 빌드보다 최신 버전을 사용해야 합니다.
“에이전트에게 질문만 했다”고 해서 어떤 코드 경로도 실행되지 않는다고 가정하지 마세요.
익숙하지 않은 저장소를 검토할 때는 격리 기능을 사용하세요.
가치가 높은 클라우드, 패키지 레지스트리, 서명 및 운영 환경 자격 증명을 에이전트 실행 환경에 직접 노출하지 마세요.
작업에 필요한 외부 대상만 허용하세요.
임의의 외부 통신과 광범위한 자격 증명을 가진 코딩 에이전트는 피해 범위가 훨씬 커집니다.
신뢰할 수 있는 에이전트도 신뢰할 수 없는 확장 기능이나 업데이트 채널을 통해 손상될 수 있습니다.
플러그인을 의도적으로 고정하고, 감사하며, 업데이트하세요.
영향이 큰 작업의 경우 승인은 에이전트와 동일한 실행 환경 안에서 작동하는 로직에만 의존하지 말고 별도의 신뢰된 구성 요소에서 적용해야 합니다.
다음 항목을 기록하고 검토하세요.
에이전트가 수행한 작업은 최종 답변 하나만으로 설명되지 않습니다.
Codex는 Git을 통해 엄선 플러그인을 동기화하는 시작 메커니즘을 사용해 왔습니다. 공개된 GitHub 이슈에 따르면 초기 버전은 저장소에 로컬로 설정된 Git 환경 상태를 상속할 수 있었고, 그 결과 모델 샌드박스 밖에서 의도한 플러그인 캐시가 아닌 사용자의 저장소를 대상으로 동기화 작업을 수행할 수 있었습니다.
BAAI/New Zhiyuan의 기사는 새로운 엄선 Git 동기화 공격 경로를 360 Tulongfeng에 귀속합니다. 그러나 이 특정한 9월 주장이 별도의 새로운 제로데이라는 사실을 독립적으로 입증하는 공개 OpenAI 권고문이나 상세한 360 기술 공개 자료는 확인되지 않았습니다. 따라서 완전히 검증된 공개 발견이라기보다 귀속된 보고서로 다뤄야 합니다.
Accomplish의 연구자 Oren Yomtov가 공개한 두 가지 Codex 샌드박스 탈출 문제입니다. 연구자는 두 문제를 8월 12일 OpenAI에 보고했으며 8일 이내에 수정되었다고 밝혔습니다.
Plugin4Shell은 AIR Security가 2026년 9월 17일 공개한 플러그인 공급망 취약점입니다. AIR에 따르면 이 문제는 설치된 플러그인이 마켓플레이스가 고정하려던 커밋과 일치한다는 보장을 무너뜨렸으며, Claude Code, Codex, GitHub Copilot 및 Gemini CLI에 영향을 주었습니다.
그렇습니다. Zero Day Initiative는 첫째 날 Compass Security가 Codex 공격에 성공했고 셋째 날 Ikotas Labs도 Codex 공격에 성공했다고 보고했습니다. Doyensec 역시 공격을 시연했지만 공급업체가 해당 버그를 이미 알고 있었기 때문에 충돌로 분류되었습니다.
OpenAI는 2026년 7월 Codex Security CLI와 TypeScript SDK를 오픈소스 소프트웨어로 출시했습니다. 일부 사이버 보안 기능과 보호된 발견 내용에 접근하려면 적절한 OpenAI 접근 권한 또는 Trusted Access for Cyber가 여전히 필요할 수 있습니다.
어떤 단일 모드도 절대적인 보장으로 취급해서는 안 됩니다. 2026년에 발견된 여러 문제는 취약한 구성 요소가 예상된 모델 샌드박스 밖에서 작동하거나 의도된 보안 경계를 넘어섰기 때문에 중요했습니다.
최신 버전을 사용하고, 신뢰할 수 없는 코드를 격리하며, 네트워크 접근을 제한하고, 장기 보유 자격 증명을 실행 환경 밖에 두고, 플러그인을 감사해야 합니다. 또한 영향이 큰 작업에는 독립적인 사람의 승인을 사용하고, 에이전트의 실제 도구 및 시스템 활동을 기록해야 합니다.
OpenAI는 Codex Security와 Patch the Planet을 사용해 방어적 취약점 연구를 가속하고 있습니다. 그러나 Codex 자체도 소스 코드, 도구, 자격 증명, 플러그인 및 소프트웨어 릴리스 작업 흐름에 가까이 위치하기 때문에 점점 더 중요한 보안 표적이 되고 있습니다.
공개적으로 확인된 2026년 사고에는 Pwn2Own의 Codex 공격, 엄선 플러그인 시작 동기화 격리 버그, Overpatch 및 Heapjack 샌드박스 탈출, Plugin4Shell이 포함됩니다. 360 Tulongfeng에 귀속된 9월의 “새로운 제로데이”는 이전 플러그인 동기화 문제와 어떻게 다른지 상세한 공개 권고문이 나올 때까지 더 신중하게 다뤄야 합니다.
이 모든 사례에서 일관되게 확인되는 더 큰 교훈은 AI 코딩 에이전트의 보안 경계가 모델보다 훨씬 넓다는 점입니다. 업데이터, 플러그인 관리자, Git 통합, 도구 런타임, 헬퍼 프로세스, 네트워크 접근, 자격 증명 처리 및 승인 시스템이 모두 신뢰 컴퓨팅 기반의 일부가 됩니다.
AI 코딩 도구는 이제 소프트웨어 인프라의 상위 단계에 위치합니다. 이러한 도구의 보안 통제는 도구가 구축하고 배포하는 애플리케이션 및 공급망과 동일한 수준의 엄격함으로 다뤄져야 합니다.
한 문장에서 시작해 몇 분 안에 완전한 웹사이트를 받아보세요.



