For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/ko/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
OpenCode는 외부 AI 제공업체를 Console에 연결한 일부 사용자에게 영향을 미친 보안 사고를 공개했습니다. 해당 사용자에게 가장 시급한 문제는 유출된 제공업체 API 키가 키 소유자의 계정에 요금이 청구되는 요청을 실행하는 데 악용될 수 있...
OpenCode는 외부 AI 제공업체를 Console에 연결한 일부 사용자에게 영향을 미친 보안 사고를 공개했습니다. 해당 사용자에게 가장 시급한 문제는 실질적인 위험입니다. 제공업체 API 키가 유출되면 키 소유자의 계정에 요금이 청구되는 요청을 실행하는 데 악용될 수 있습니다.
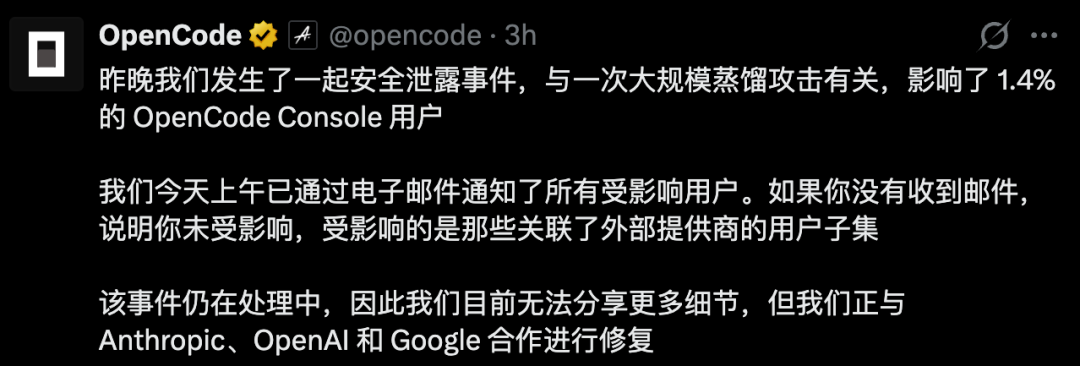
최초 보도에 따르면 개발자들은 예상치 못한 사용량과 빠르게 소진된 잔액을 발견했습니다. OpenCode의 공개 공지는 피해 범위가 **OpenCode Console 사용자 중 1.4%**이며, 그중에서도 외부 제공업체를 연결한 일부 사용자라고 밝혔습니다. 이 수치는 모든 OpenCode 설치 환경이나 OpenAI, Anthropic 또는 Google 고객 전체 중 1.4%가 영향을 받았다는 뜻이 아닙니다.
이 사고는 비정상적인 API 사용량에 관한 사용자들의 제보를 통해 처음 드러났습니다. Xinzhiyuan은 약 400달러의 예상치 못한 Anthropic 사용량, 1,700달러를 초과한 또 다른 피해, 그리고 1,000달러가 넘는 Google Cloud 요금 관련 불만을 보도했습니다. 이는 개별 사용자가 제보한 사례이며, 사고로 인한 재정적 영향을 독립적으로 감사해 산출한 총액은 아닙니다.
여기서 제공업체 잔액과 도구 구독의 차이가 중요합니다. 타사 도구가 다른 회사에서 발급한 자격 증명을 보관할 수 있으며, 해당 자격 증명으로 이루어진 요청은 그 제공업체 계정에 요금이 청구됩니다. 도구를 종료해도 복사된 자격 증명을 다른 사람이 사용하는 것을 막을 수는 없습니다.
이후 OpenCode는 보안 침해를 인정하고 Anthropic, OpenAI, Google과 함께 대응 조치를 진행하고 있다고 밝혔습니다. 공지에 따르면 영향을 받은 사용자에게 이메일로 연락도 했습니다. 사용자는 도구 이름만 보고 노출 여부를 추정하기보다 관련 워크스페이스와 제공업체 계정을 확인해야 합니다.
출처에 재현된 알림에는 권한 없는 접근이 폐기 절차를 진행 중인 레거시 시스템과 관련이 있다고 적혀 있습니다. 또한 워크스페이스에 저장된 타사 제공업체 키가 노출되었을 수 있다고 경고하며, 키를 발급한 제공업체의 대시보드에서 교체하라고 안내합니다.
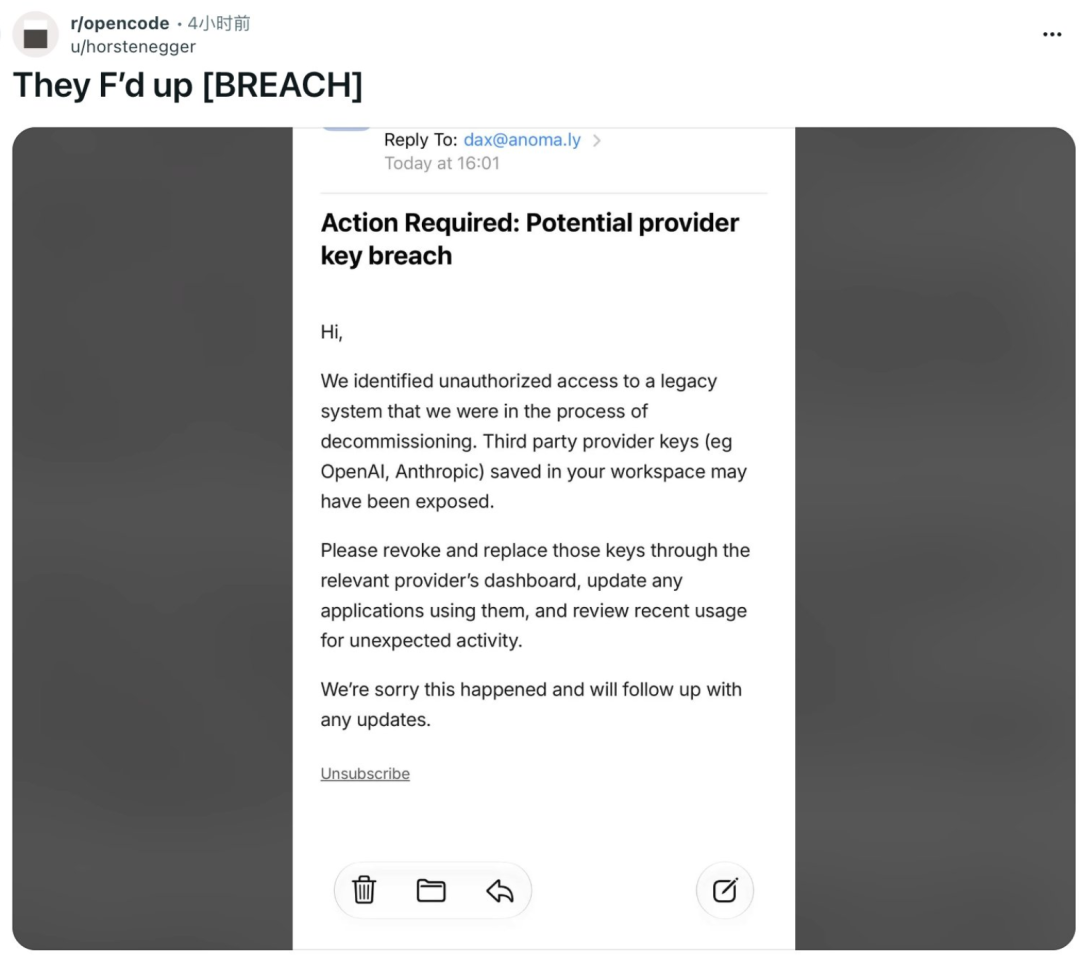
이 문구는 자격 증명과 관련된 위험을 설명하지만, 이것만으로 전체 공격 경로가 밝혀지는 것은 아닙니다. 검토한 공지에는 최초 취약점, 접근된 모든 데이터 범주 또는 무단 사용의 전체 일정표를 파악하기에 충분한 기술적 세부 정보가 없습니다.
출처에는 공동 창업자 Dax Raad가 자신의 개인 계정에 대한 공격을 설명한 게시물도 재현되어 있습니다. 이는 사고 보도에 포함된 내용이지, 모든 계정이 같은 방식으로 침해되었다는 독립적인 증거는 아닙니다.
OpenCode는 이번 사고가 대규모 증류 공격과 관련이 있다고 설명했습니다. 이 맥락에서 증류는 일반적으로 모델의 출력을 다른 모델을 개발하기 위한 자료로 사용하는 것을 뜻합니다. 도난당한 API 자격 증명을 이용하면 공격자가 해당 자료를 생성하면서 비용은 다른 계정에 떠넘길 수 있습니다.
이는 공격자가 키를 재판매하는 대신 크레딧을 빠르게 소진했을 수 있는 이유를 설명합니다. 다만 이는 회사가 설명한 사고의 성격입니다. 여기서 검토한 공개 공지에는 공격자가 누구인지, 생성된 출력에 실제로 어떤 일이 있었는지 명시되어 있지 않습니다.
또한 비공개 대화 기록이 도난당했다는 사실도 확인되지 않았습니다. 공지에서 확인되는 우려 사항은 보안 침해와 영향을 받은 외부 제공업체 연결 사용자입니다. 더 광범위한 데이터 접근 여부에 대한 결론에는 추가 증거가 필요합니다.
제공업체 키가 노출되었을 가능성이 있는 사용자를 위한 출처의 복구 절차는 명확합니다.
아이디어를 한 문장으로 입력하면 We0 AI가 쇼케이스 사이트, 페이지, CMS를 생성하고 출시 후 고객과 트래픽 확보를 돕습니다.
무료 등록을 위한 하나의 완전한 프로젝트 생성
하나의 완전한 생성 흐름을 시도하고 첫 번째 프로젝트 초안을 빠르게 보는 데 가장 적합합니다.
OpenCode 설정에서 키를 삭제하면 해당 사본만 제거됩니다. 공격자가 이미 확보한 다른 사본은 무효화되지 않습니다. 자격 증명을 발급한 서비스에서 키를 폐기해야 합니다.
최초 보도에 따르면 Lydia Hallie의 공개 답변을 인용해 Anthropic이 노출된 것으로 의심되는 Claude API 키를 폐기했다고 합니다. 그래도 사용자는 자신의 자격 증명과 다른 연결된 제공업체의 상태를 직접 확인해야 합니다. 해당 보도만으로 모든 서비스의 침해된 키가 비활성화되었다고 보장할 수는 없습니다.
OpenCode의 공개 공지는 Console과 외부 제공업체를 연결한 일부 사용자를 언급합니다. 영향을 받은 비율은 오픈소스 코딩 에이전트 사용자 전체가 아니라 Console 사용자 중 1.4%라고 밝혔습니다.
그렇다고 단정하지 마세요. 자격 증명을 발급한 제공업체에서 노출된 키를 폐기한 다음, 계속 접근 권한이 필요한 애플리케이션의 자격 증명을 업데이트하세요.
아니요. 로컬 설정을 삭제해도 다른 곳에 보관된 자격 증명은 무효화되지 않습니다. 키를 발급한 제공업체에서 해당 키를 폐기해야 합니다.
검토한 공개 공지만으로는 그렇게 결론 내릴 수 없습니다. 공지는 연결된 제공업체를 사용하는 일부 사용자에게 영향을 미친 보안 침해를 언급하며, 재현된 이메일은 워크스페이스에 저장된 제공업체 키가 노출되었을 가능성을 구체적으로 경고합니다.
출처에서는 이번 사고에 적용되는 일괄적인 환불 정책을 확인할 수 없습니다. 관련 청구 및 사용량 증거를 보존하고 계정별 청구 내역을 조사해 달라고 제공업체에 요청하세요.
이는 OpenCode가 모델 출력 수집과 공격의 연관성을 어떻게 설명했는지를 기록한 것입니다. 공격자의 신원, 학습 파이프라인 또는 영향을 받은 키로 생성된 모든 출력의 최종 사용처를 독립적으로 입증하지는 않습니다.
OpenCode는 외부 제공업체를 연결한 일부 사용자를 대상으로 Console 사용자 중 1.4%에게 영향을 미친 보안 침해를 보고했습니다. 그 결과 발생할 수 있는 위험은 노출된 제공업체 자격 증명이 다른 사람의 계정에 요금을 발생시키는 데 사용될 수 있다는 점입니다.
키가 노출되었을 가능성이 있다면, 먼저 제공업체 측에서 키를 폐기한 뒤 애플리케이션을 업데이트하고 사용량과 청구 내역을 검토해야 합니다.
한 문장에서 시작해 몇 분 안에 완전한 웹사이트를 받아보세요.



