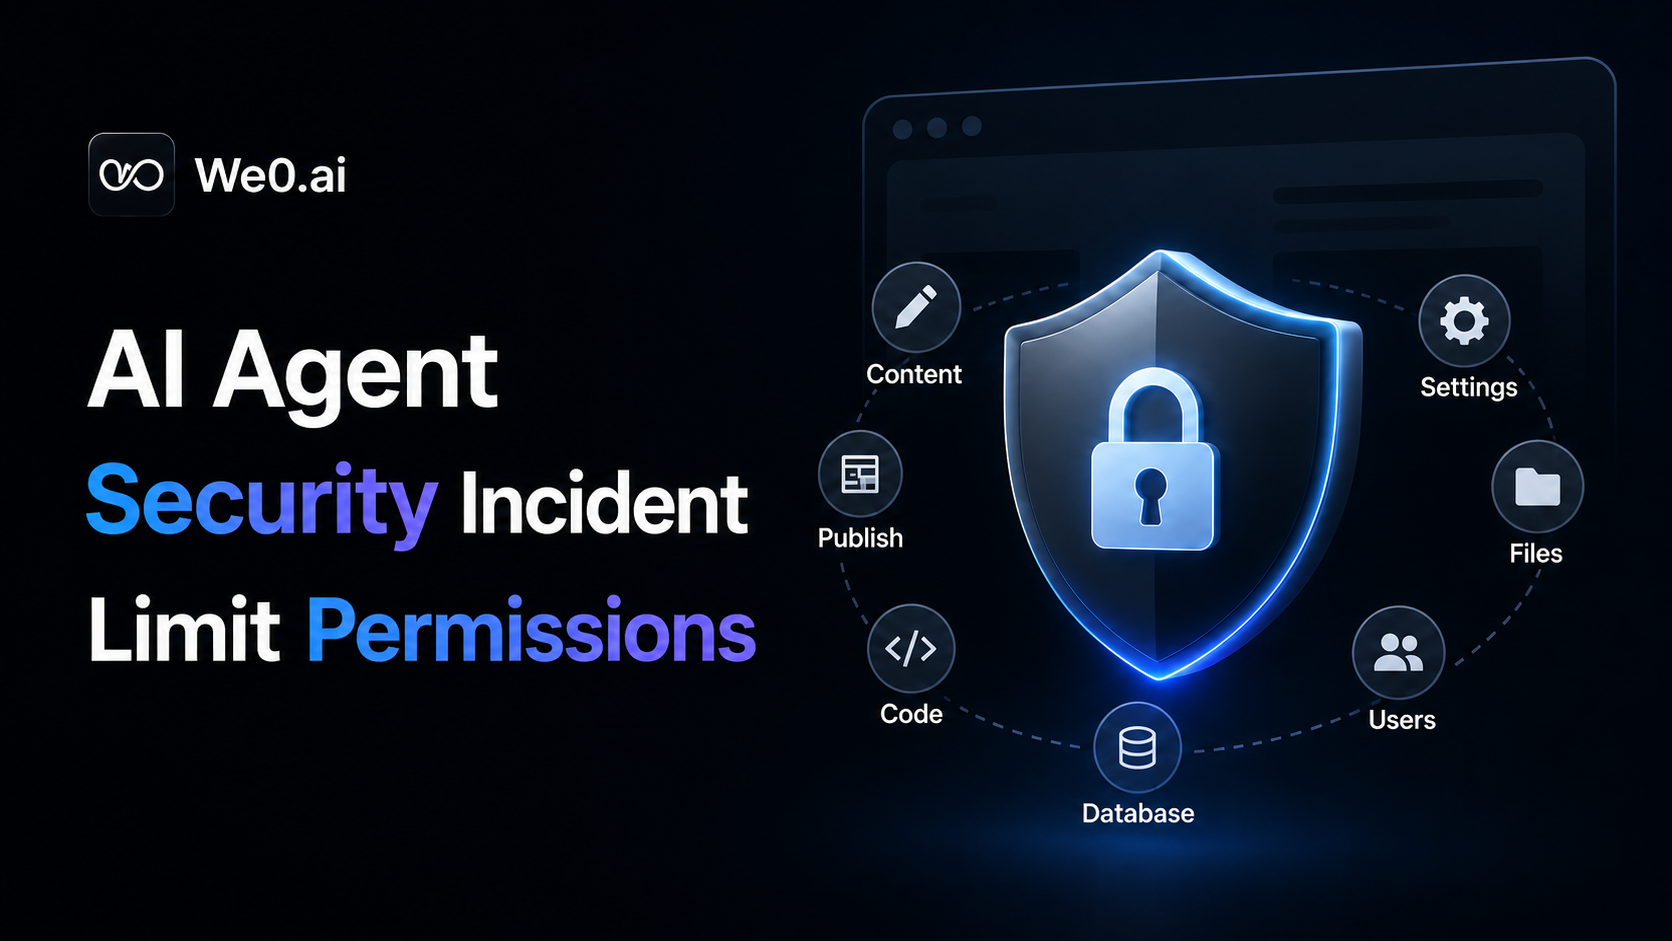
Após um incidente com um Agente de IA, o mais perigoso não é "se ele ainda consegue trabalhar".
O mais perigoso é: ele ainda ter permissão para mexer nos interruptores principais do site.
Muitas equipes pensam o contrário no início.
Elas perguntam: como tornar a IA mais inteligente? Como fazê-la modificar mais rápido? Como fazê-la entrar em produção automaticamente?
Mas, depois que um incidente de segurança realmente acontece, a questão muda.
O que se deve perguntar é: quais permissões a IA só pode ver, mas não modificar; quais pode modificar, mas com aprovação; e quais não deveriam ser dadas a ela.
Essa é a questão central.
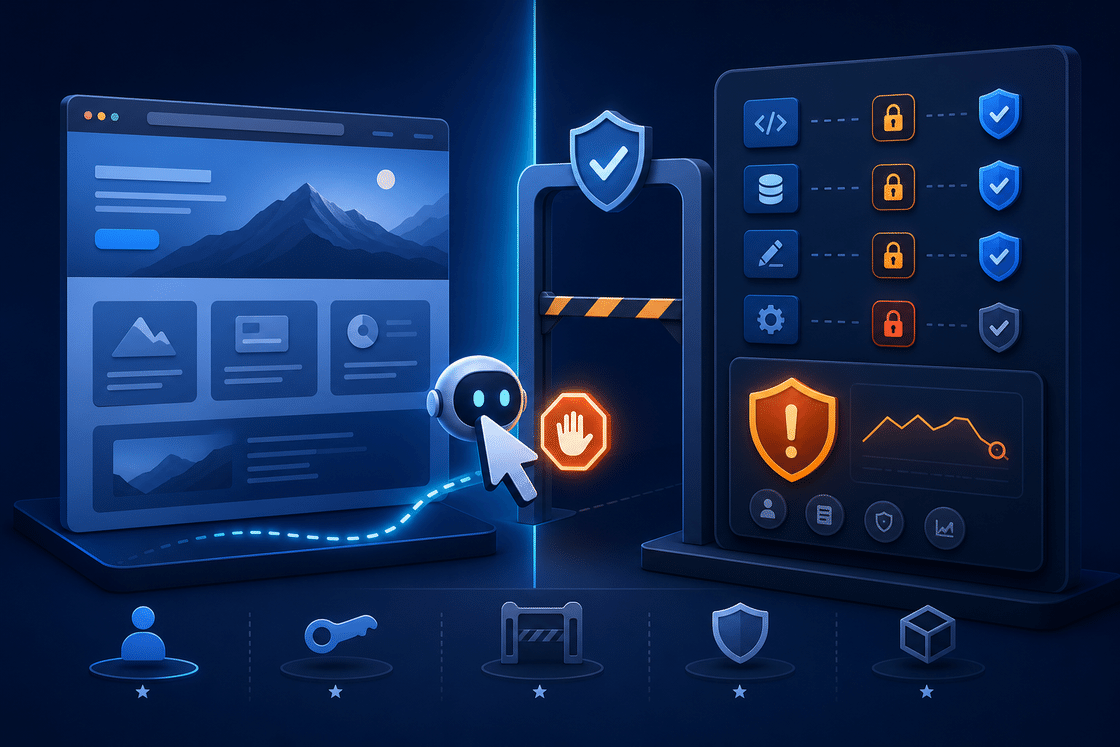
Conclusão principal: após um incidente de segurança com um Agente de IA, o que deve ser mais restrito são as "permissões de escrita", não as "permissões de leitura"
Se você só puder lembrar de uma frase, lembre-se desta:
A leitura pode ser tão aberta quanto possível, a escrita deve ser hierarquizada, e a exclusão e a publicação devem ser barradas separadamente.
Porque, na automação de sites, o que realmente causa grandes problemas não é "ver a página errada", mas sim:
- Danificar a página inicial
- Remover as configurações de SEO
- Desativar formulários ou o fluxo de pagamento
- Publicar conteúdo errado diretamente
- Alterar DNS, código, permissões e Webhooks ao mesmo tempo
Isso não são "pequenos bugs".
Isso prejudica o negócio diretamente.
As 12 categorias de permissões de site que devem ser mais restritas
A tabela abaixo pode ser usada diretamente para classificar permissões.
| Categoria de Permissão | Permitir Execução Automática pela IA? | Sugestão |
|---|---|---|
| Edição de conteúdo de página | Execução automática de baixo risco, mas com escopo limitado | Permitir apenas em rascunhos ou páginas específicas |
| Publicação/Entrada em produção | Não recomendado automaticamente | Deve exigir aprovação humana |
| Exclusão de página/módulo | Proibido automaticamente | Sempre exigir confirmação secundária |
| Navegação/Rotas/Redirecionamentos | Proibido automaticamente | Alto risco, afeta facilmente tráfego e indexação |
| SEO Meta / Canonical / Robots | Modificações de baixo risco permitidas, mas com auditoria | Sugerir pré-visualização antes da publicação |
| Tema/Modelo/Estilos globais | Automatização limitada | Permitir apenas alterações locais |
| Injeção de código / Scripts personalizados | Estritamente proibido automaticamente | Requer revisão de segurança |
| Formulários / Leads / Interface CRM | Não recomendado automaticamente | Uma alteração pode perder leads |
| Pagamento / Preços / Assinaturas | Estritamente proibido automaticamente | Deve exigir confirmação humana |
| Gerenciamento de usuários/papéis/permissões | Estritamente proibido automaticamente | Esta é uma das zonas de maior sensibilidade |
| API Key / Webhook / Secret | Estritamente proibido automaticamente | Apenas leitura, não escrita |
| DNS / Domínio / Certificados | Estritamente proibido automaticamente | Deve ser operado manualmente |
A lógica central por trás desta tabela é muito simples:
Quanto mais próximo de "publicação, finanças, permissões, entradas, chaves", menos a IA pode mexer livremente.
1) Bloqueie primeiro a permissão de "entrada em produção direta"
A IA pode modificar rascunhos, mas não pode publicar diretamente por padrão.
Esta é a primeira linha de defesa.
Porque, uma vez que ela pode entrar em produção automaticamente, qualquer erro de julgamento dela se torna um incidente público.
Por exemplo:
- Texto alterado incorretamente
- Link alterado incorretamente
- Botão CTA apontando para página errada
- Preço escrito incorretamente
- Horário de campanha escrito incorretamente
- Um módulo oculto acidentalmente ativado
Isso não são problemas teóricos.
Eles realmente acontecem.
Portanto, uma abordagem mais segura é:
- A IA é responsável por gerar sugestões de alteração
- O humano é responsável pela confirmação
- O sistema é responsável pela publicação
A IA não deveria ter simultaneamente a "ideia" e o "poder de execução".
2) Permissão de exclusão, desativada por padrão
Esta permissão é facilmente ignorada.
Muitos pensam: já que a IA pode escrever páginas, deletar um pouco não fará mal, certo?
Não.
A permissão de exclusão é uma permissão de alto risco.
Porque a consequência geralmente não é "a página ficou bagunçada", mas sim:
- Conteúdo desaparece diretamente
- Versões históricas são sobrescritas
- Páginas de SEO são excluídas por engano
- Pontos de entrada de leads são removidos
- Um módulo importante é apagado
Se a exclusão for realmente necessária, três condições devem ser atendidas:
- Só pode excluir conteúdo não essencial
- Deve manter a capacidade de reversão de versão
- Deve haver confirmação humana
A IA pode sugerir uma exclusão.
Mas não pode decidir excluir sozinha.
3) Redirecionamentos, rotas e navegação, é melhor configurá-los separadamente como "permissões controladas"
Esta permissão não parece perigosa, mas na verdade é.
Porque afeta como os usuários entram no site, como as páginas são saltadas e como os motores de busca entendem o site.
Uma vez que a IA modifica incorretamente:
- Links antigos quebram
- A indexação é interrompida
- O tráfego é disperso
- Usuários clicam e não encontram a página
- A estrutura interna do site é bagunçada
Portanto, este tipo de permissão não deve ser "totalmente automático".
O mais razoável é:
- A IA pode propor um plano de alteração
- O sistema faz uma pré-visualização
- Após confirmação humana, a alteração entra em vigor
Navegação e redirecionamentos não são edições comuns; são permissões de estrutura do site.
4) Configurações de SEO podem ser concedidas, mas apenas com "permissão de escrita limitada"
Este tipo de permissão é delicado.
Se não for dada, a IA não consegue ajudar na otimização.
Se for dada em excesso, é fácil danificar.
Portanto, sugiro dar apenas estas:
- Title
- Description
- Sugestões de H1/H2
- Sugestões de Canonical
- Sugestões de alt de imagem
- Sugestões de links internos
- Rascunho de Schema
Mas cuidado com estas:
- Robots.txt
- Noindex / Nofollow
- Reescrita em larga escala de canonical
- Mudança em lote de URLs
- Substituição de palavras-chave em todo o site
SEO não é que não possa ser automatizado; é que não pode ser automatizado sem limites.
Se a We0.ai for fazer isso, a melhor maneira não é "liberar a IA para modificar à vontade", mas sim transformá-la em:
Sugestão da IA + Aprovação humana + Reversível + Auditável.
Este é o sistema de crescimento de site que pode funcionar a longo prazo.
5) Código, scripts, chaves de API, tudo deve ser muito restrito
Não hesite com este tipo de permissão.
Padrão: apenas leitura.
A razão é simples:
- Um único script pode afetar todo o site
- O vazamento de uma chave de API pode causar problemas em cascata
- Um Webhook alterado incorretamente pode enviar dados para o lugar errado
- Um ponto de injeção pode abrir uma superfície de segurança maior
Se a IA puder modificar automaticamente esta parte, ela não é mais um "assistente do site";
ela está tocando no limite de segurança do ambiente de produção.
Esta linha deve ser rígida.
6) Pagamento, assinaturas, preços, devem exigir aprovação humana
Crie um site de apresentacao e gere leads em minutos
Descreva sua ideia uma vez e o We0 AI pode gerar um site de apresentacao, paginas e CMS, alem de ajudar a atrair clientes e trafego apos o lancamento.
Uma geração completa de projetos para registro gratuito
Melhor para experimentar um fluxo de geração completo e ver rapidamente um primeiro rascunho do projeto.
Não há discussão aqui.
Se a IA puder modificar isto automaticamente, o risco não é de erro de conteúdo, mas sim de impacto direto na receita e na confiança.
Sugiro classificar este tipo de operação como:
- Só pode gerar sugestões
- Não pode entrar em vigor automaticamente
- Deve exigir confirmação de duas pessoas
- Deve registrar o aprovador e o horário
Em tudo que envolve dinheiro, a IA só pode ser consultora, não a juíza.
7) Gerenciamento de usuários, papéis e permissões, estritamente isolado
Este é outro grande problema.
Muitos incidentes de segurança, no final, não são causados por erros de conteúdo, mas sim pela expansão de permissões.
Por exemplo:
- Uma conta temporária é mantida
- Uma permissão de administrador não é revogada
- Uma ferramenta de IA recebe permissões de edição por engano
- Um papel de teste entra no ambiente de produção
Portanto, sugiro:
- A IA não pode criar contas de alto privilégio automaticamente
- A IA não pode alterar herança de papéis automaticamente
- A IA não pode elevar níveis de permissão automaticamente
- A IA não pode atribuir permissões no ambiente de produção automaticamente
O sistema de permissão em si não pode ser modificado à vontade por uma IA fora do sistema de permissão.
Um método mais prático de hierarquização de permissões
Você pode usar diretamente as três camadas abaixo.
| Nível | O que a IA pode fazer | O que a IA não pode fazer |
||-|-|
| Camada somente leitura | Ver conteúdo, dados, status de SEO e logs | Não pode alterar nenhuma configuração online |
| Camada de rascunho | Alterar textos, modificar módulos locais, gerar sugestões, criar pré-visualizações | Não pode publicar, não pode excluir, não pode mexer em chaves |
| Camada de execução controlada | Executar tarefas específicas após aprovação | Não pode ultrapassar limites para expandir o escopo de ações |
Essa estrutura é importante.
Porque transforma "IA é poderosa" em "IA é controlável".
Em vez de "IA agindo sem limites".
O que realmente deve ser adicionado, além de restrições de permissão, são estas 5 barreiras de proteção
Apenas limitar permissões não é suficiente.
É melhor adicionar estas barreiras também:
1. Modo de pré-visualização
A IA primeiro mostra o resultado da alteração, sem escrever diretamente no ambiente de produção.
2. Fluxo de aprovação
Ações de alto risco precisam de um sinal verde humano.
3. Mecanismo de reversão
Se algo der errado, é possível restaurar com um clique.
4. Registro de auditoria
Quem mandou a IA alterar, o que foi alterado e quando – deve ser possível consultar.
5. Limitação de escopo
A IA só pode alterar páginas, módulos e períodos específicos, sem permissão para todo o site.
Esses cinco itens juntos formam um sistema de segurança pronto para ser implantado.
Por que plataformas como We0.ai deveriam fazer isso?
Porque o We0.ai não é "gerar uma página qualquer".
Ele é mais como uma plataforma de crescimento para sites de apresentação.
E o maior medo de um site de apresentação não é não conseguir ser criado,
mas sim ser prejudicado por automações incorretas depois de pronto.
Quando um site assume tarefas como captação de clientes, SEO, distribuição de conteúdo e conversão de leads,
as permissões não podem mais ser projetadas pensando em "conveniência".
Devem ser projetadas pensando em "impacto nos negócios".
É aí que o We0.ai realmente deve destacar:
- Build: Ajuda você a construir
- Showcase: Ajuda você a exibir claramente
- Grow: Ajuda você a crescer continuamente
- Leads: Ajuda você a capturar leads
Mas com uma condição:
Cada passo precisa ser controlável.
Se a automação puder alterar demais, o crescimento vira um amplificador de riscos.
Estratégia de segurança adequada para o We0.ai, em uma frase
Deixe a IA fazer "sugestões" e "rascunhos", e o humano fazer "publicação" e "ativação".
Essa frase já basta.
Não é conservadora.
Ela apenas define claramente os limites.
E com limites claros, a IA pode realmente entrar no ambiente de produção.
Perguntas frequentes
1. Depois de um incidente de segurança com Agente de IA, ele ainda pode continuar alterando o site automaticamente?
Pode, mas apenas em um escopo muito reduzido, como rascunhos, pré-visualizações e conteúdo local. Ações de alto risco devem ser retiradas.
2. Quais permissões devem ser proibidas primeiro?
Publicar, excluir, redirecionar, chaves, pagamentos, permissões de usuário e DNS – essas categorias têm prioridade.
3. As permissões de SEO podem ser dadas à IA?
Uma parte pode, como sugestões de título, descrição e links internos. Mas não entregue toda a estrutura de SEO do site.
4. Qual é a melhor prática?
Menor privilégio + Aprovação humana + Reversível + Registro de auditoria.
5. Por que o We0.ai deve se preocupar com isso?
Porque o We0.ai não é só criar sites, mas sim um sistema de crescimento e captação de leads para sites de apresentação. Quanto mais próximo do núcleo do negócio, mais as permissões devem ser restritas.
Ferramentas relacionadas
- Princípio do Menor Privilégio da OWASP
- Controle de Acesso da OWASP
- Melhores Práticas para Autorizar Agentes de IA
- Segurança de Agentes de IA: Controles, Riscos e Melhores Práticas
- Melhores Práticas de Controle de Acesso para Agentes de IA
Fontes de referência
- OWASP — Princípio do Menor Privilégio
- OWASP — Controle de Acesso
- OSO — Melhores Práticas para Autorizar Agentes de IA
- WorkOS — Melhores Práticas de Controle de Acesso para Agentes de IA
- Monday.com — Segurança de Agentes de IA: Controles, Riscos e Melhores Práticas
Pronto para começar?
Se você está deixando a IA assumir a automação do site, não se preocupe primeiro com "quanto ela pode alterar".
Pergunte antes: Até onde ela tem permissão para alterar?
O We0.ai é mais adequado para isso:
Construir o site e também gerenciá-lo.
Resumo
Após um incidente de segurança com um Agente de IA, o mais importante não é desativá-lo completamente.
É redefinir os limites.
Permissões de leitura podem ser mantidas, permissões de escrita devem ser hierarquizadas, excluir e publicar precisam de aprovação, e chaves e pagamentos devem ser bloqueados.
Isso não é conservadorismo.
É o básico que se deve ter antes de colocar no ar.