For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/pt/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
O OpenCode divulgou um incidente de segurança que afetou uma parte dos usuários que conectaram provedores externos de IA ao Console. Para es...
O OpenCode divulgou um incidente de segurança que afetou uma parte dos usuários que conectaram provedores externos de IA ao Console. Para esses usuários, a preocupação imediata era prática: uma chave de API de provedor exposta pode ser usada para fazer solicitações cobradas na conta do titular da chave.
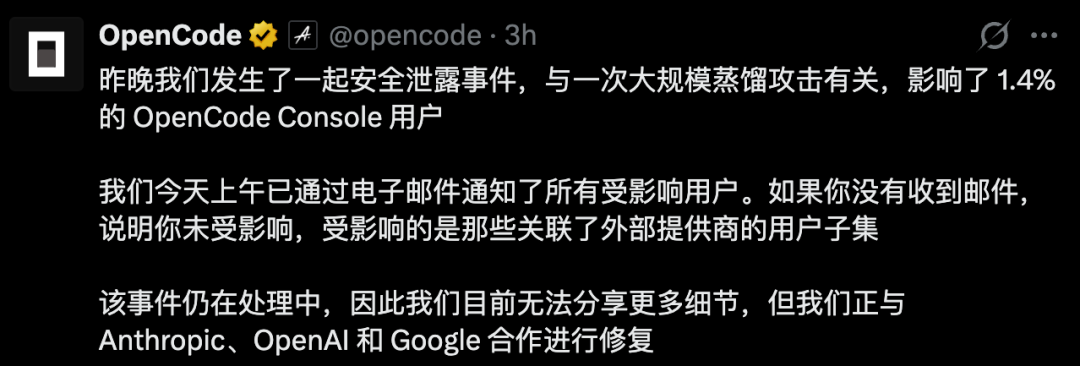
O relato original descreve desenvolvedores que identificaram uso inesperado e saldos que se esgotaram rapidamente. O comunicado público do OpenCode informa que 1,4% dos usuários do OpenCode Console foram afetados, especificamente uma parte dos que tinham provedores externos conectados. Esse número não significa que 1,4% de todas as instalações do OpenCode, nem de todos os clientes da OpenAI, Anthropic ou Google, tenham sido afetados.
O incidente veio à tona inicialmente por meio de relatos de usuários sobre consumo incomum de API. A Xinzhiyuan descreve alegações de aproximadamente US$ 400 em uso inesperado da Anthropic, outra perda superior a US$ 1.700 e uma reclamação de cobrança do Google Cloud superior a US$ 1.000. Esses são relatos individuais, não um total do impacto financeiro do incidente auditado de forma independente.
A distinção entre o saldo de um provedor e a assinatura de uma ferramenta é importante neste caso. Uma ferramenta de terceiros pode armazenar credenciais emitidas por outra empresa; as solicitações feitas com essas credenciais são cobradas na conta desse provedor. Encerrar o uso da ferramenta não impede que outra pessoa use uma credencial copiada.
Posteriormente, o OpenCode reconheceu a violação e afirmou estar trabalhando com a Anthropic, a OpenAI e o Google na correção do problema. O comunicado também informou que os usuários afetados haviam sido contatados por e-mail. Os usuários devem inspecionar o espaço de trabalho e a conta do provedor pertinentes, em vez de presumir que houve exposição apenas com base no nome da ferramenta.
A notificação reproduzida na fonte afirma que o acesso não autorizado envolveu um sistema legado que estava sendo desativado. Ela alerta que chaves de provedores terceiros salvas em um espaço de trabalho podem ter sido expostas e orienta os usuários a substituí-las nos painéis dos provedores que as emitiram.
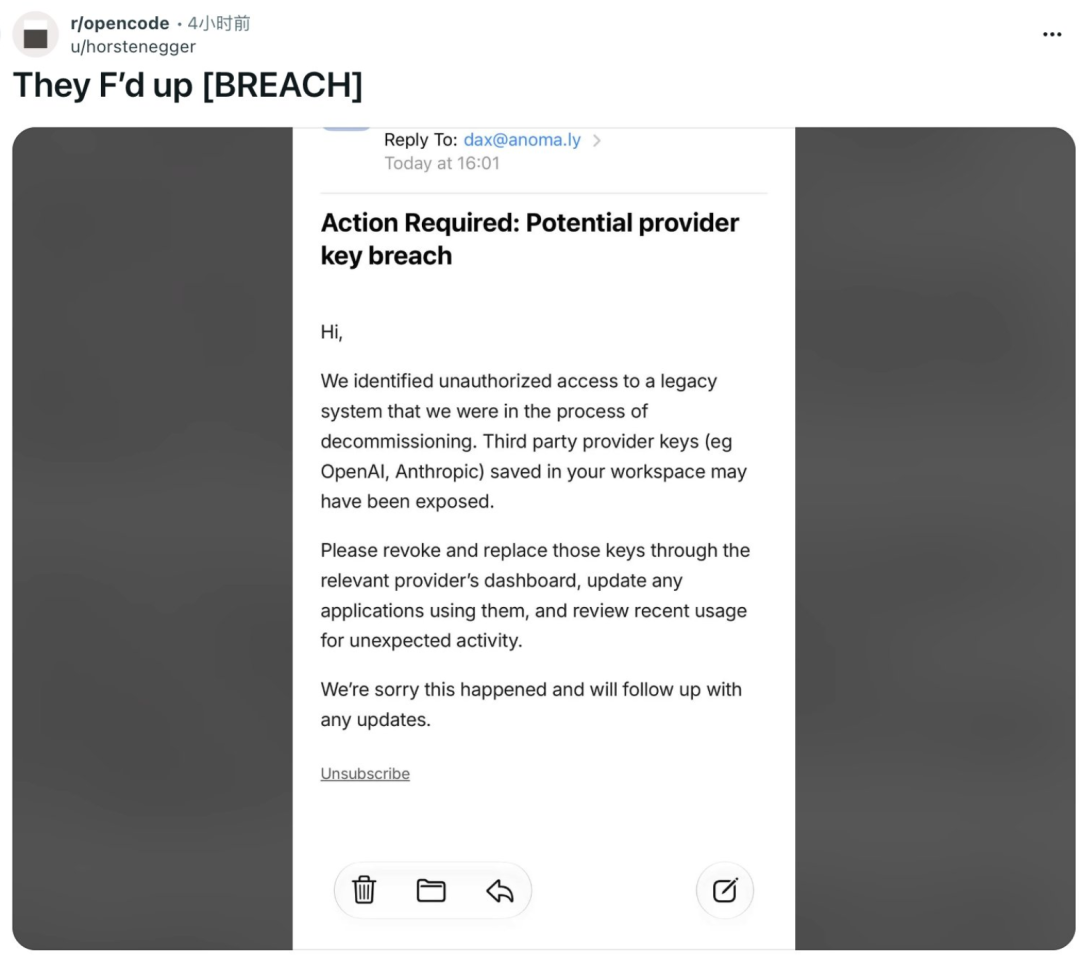
Essa formulação identifica o risco relacionado às credenciais, mas, por si só, não estabelece o percurso completo do ataque. O comunicado analisado não fornece detalhes técnicos suficientes para determinar a vulnerabilidade original, todas as categorias de dados acessadas ou a cronologia completa do uso não autorizado.
A fonte também reproduz uma publicação na qual o cofundador Dax Raad descreveu um ataque à sua conta pessoal. Isso faz parte da cobertura do incidente, mas não constitui evidência independente de que todas as contas tenham sofrido a mesma violação.
O OpenCode descreveu o incidente como relacionado a um ataque de destilação em larga escala. Nesse contexto, destilação geralmente significa usar as respostas de um modelo como material para desenvolver outro modelo. Credenciais de API roubadas poderiam permitir que um invasor gerasse esse material transferindo os custos para outras contas.
Isso explica por que um invasor poderia consumir créditos rapidamente, em vez de revender as chaves. Essa continua sendo a caracterização da empresa sobre o incidente: o comunicado público analisado aqui não identifica o invasor nem confirma exatamente o que aconteceu com as respostas geradas.
Ele também não confirma que históricos de conversas privadas tenham sido roubados. A preocupação confirmada no comunicado é a violação de segurança e o envolvimento de alguns usuários com provedores conectados; conclusões mais amplas sobre acesso a dados exigem evidências adicionais.
Para um usuário cuja chave de provedor possa ter sido exposta, a sequência de recuperação indicada pela fonte é clara:
Descreva sua ideia uma vez e o We0 AI pode gerar um site de apresentacao, paginas e CMS, alem de ajudar a atrair clientes e trafego apos o lancamento.
Uma geração completa de projetos para registro gratuito
Melhor para experimentar um fluxo de geração completo e ver rapidamente um primeiro rascunho do projeto.
Excluir uma chave da configuração do OpenCode remove apenas essa cópia. Isso não invalida outra cópia que um invasor já possa ter obtido. A revogação precisa ser feita no serviço que emitiu a credencial.
O relato original afirma que a Anthropic havia revogado chaves de API do Claude que suspeitava terem sido expostas, citando uma resposta pública de Lydia Hallie. Ainda assim, os usuários devem verificar a situação das próprias credenciais e de outros provedores conectados; esse relato não garante que todas as chaves comprometidas em todos os serviços tenham sido desativadas.
O comunicado público do OpenCode se refere ao Console e a um subconjunto de usuários com provedores externos conectados. Ele informa que 1,4% dos usuários do Console foram afetados, e não todos os usuários do agente de programação de código aberto.
Não presuma que sim. Revogue a credencial exposta por meio do provedor que a emitiu e, em seguida, atualize os aplicativos que devem continuar tendo acesso.
Não. Remover uma configuração local não invalida uma credencial que esteja armazenada em outro lugar. A chave precisa ser revogada pelo provedor que a emitiu.
O comunicado público analisado não confirma essa conclusão. Ele identifica uma violação de segurança que afetou usuários com provedores conectados, enquanto o e-mail reproduzido alerta especificamente que chaves de provedores salvas em espaços de trabalho podem ter sido expostas.
A fonte não estabelece uma política universal de reembolso para esse incidente. Preserve as evidências relevantes de cobrança e uso e solicite ao provedor que investigue as cobranças específicas da conta.
Ela registra como o OpenCode descreveu a relação entre o ataque e a coleta de respostas de modelos. Não confirma de forma independente a identidade do invasor, o processo de treinamento nem o uso final de todas as respostas geradas com as chaves afetadas.
O OpenCode informou uma violação que afetou 1,4% dos usuários do Console, limitada a um subconjunto com provedores externos conectados. O risco resultante é que credenciais de provedores expostas possam ser usadas para gerar cobranças na conta de outra pessoa.
Para uma chave potencialmente exposta, a ação essencial é revogá-la junto ao provedor, atualizar os aplicativos e revisar o uso e as cobranças.
Comece com uma frase e tenha um site completo em minutos.



