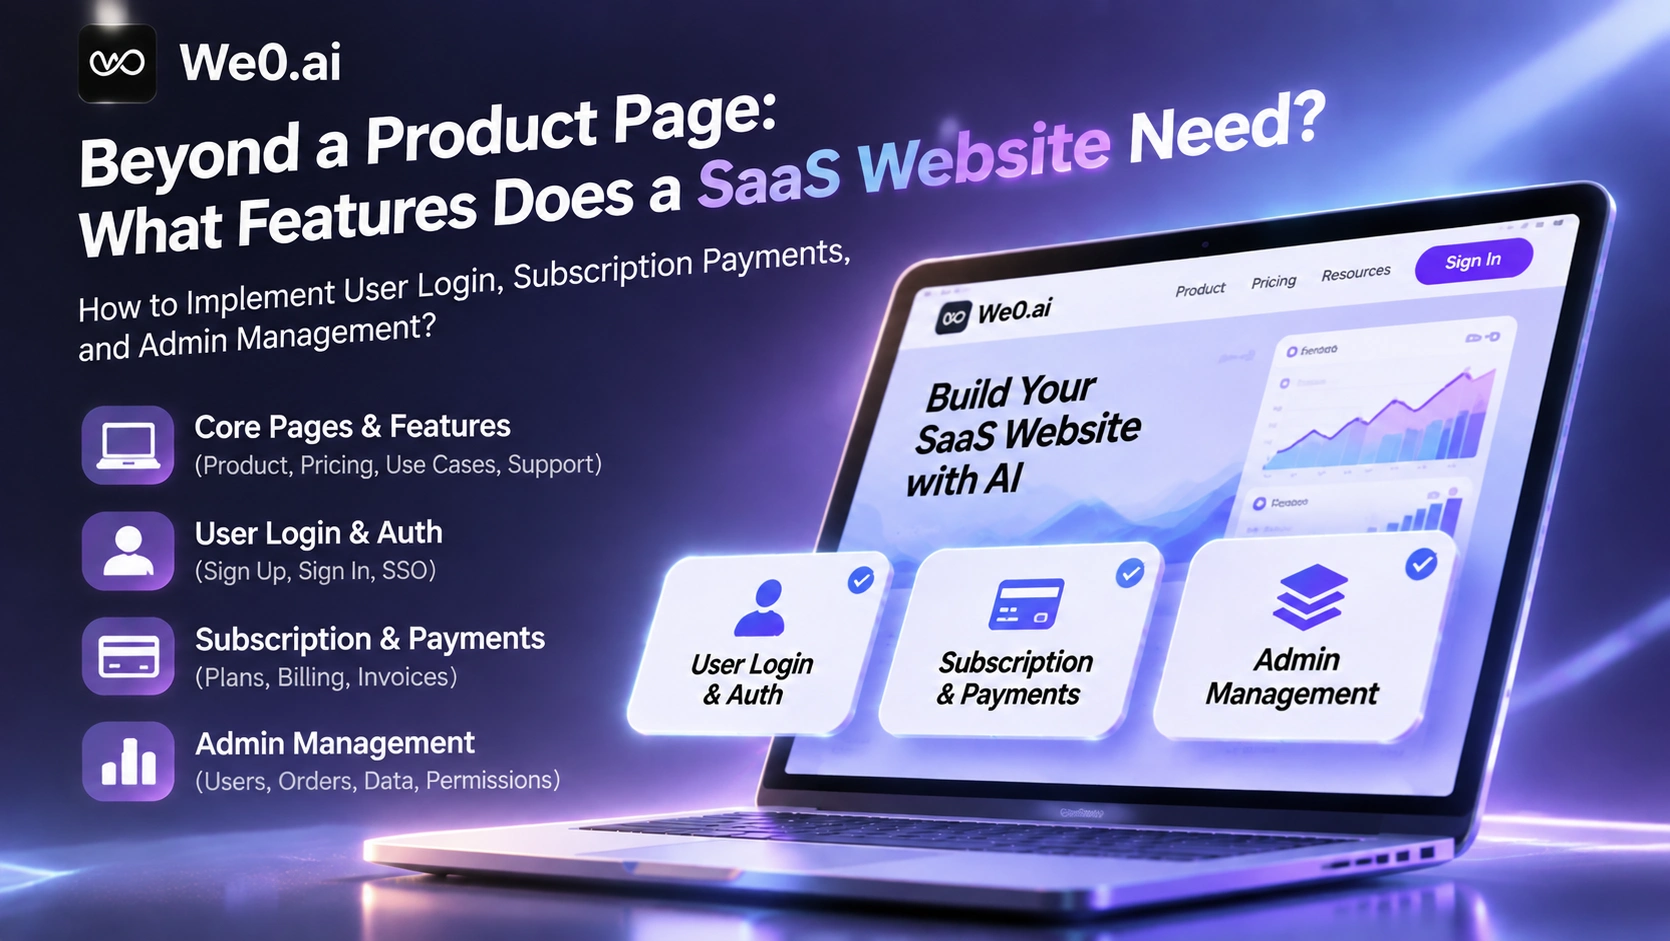
Um site SaaS que apenas explica “qual problema resolvemos” pode, no máximo, gerar leads, mas não usuários cadastrados. O que realmente faz um SaaS existir é a sobreposição de quatro camadas de capacidade: a camada de marketing faz as pessoas entenderem e quererem experimentar; a camada de conta confirma “quem você é”; a camada de cobrança confirma “quanto você pagou e o que comprou”; a camada de aplicação e gestão transforma a promessa em uso cotidiano. Se faltar qualquer uma delas, o site se degrada para um folheto.
Para fundadores e pequenas equipes de software, a ordem de reforma sugerida é: primeiro completar o sistema de contas, depois a cobrança de assinaturas e, por fim, o back office e as permissões. Há forte dependência entre os três: sem conta não há entidade proprietária; sem cobrança não há benefícios diferenciáveis; sem back office não há meios de contingência manual.
Qual é exatamente a diferença entre o site oficial de um SaaS e a interface real do produto
Os usuários, objetivos e requisitos técnicos desses dois tipos de página são completamente diferentes; misturá-los no mesmo projeto é o primeiro passo em que muitos projetos travam.
| Dimensão de comparação | Camada de marketing (página inicial, página de preços) | Camada de produto (workspace, back office) |
|---|---|---|
| Visitantes | Visitantes públicos, mecanismos de busca e crawlers de busca com IA | Usuários em teste ou pagantes já autenticados |
| Objetivo central | Explicar valor, construir confiança, impulsionar cadastro | Concluir tarefas, gerenciar dados e cobranças |
| Requisito de autenticação | Não exige login | Exige login e validação de função |
| Conteúdo | Muda pouco, precisa ser indexado | Muda com frequência, não pode ser rastreado e indexado |
| Foco de otimização | Títulos, conteúdo estruturado, capacidade de citação | Permissões, desempenho, isolamento de dados |
Um erro comum é permitir que o workspace também seja rastreado por mecanismos de busca, ou trancar a página de preços atrás de um login. O primeiro expõe a estrutura do produto e dilui o tema do site; o segundo faz potenciais clientes não verem o preço antes da decisão e abandonarem o site. A abordagem correta é separar já na camada de rotas: rotas públicas entregam conteúdo indexável; rotas da aplicação exigem autenticação obrigatória e bloqueiam indexação.
Quais módulos um site SaaS funcional precisa ter
Dividir funcionalidades por camadas facilita o planejamento de prazos mais do que dividi-las por páginas.
| Camada | Módulos essenciais | Critério de avaliação |
|---|---|---|
| Camada de marketing | Página inicial, página de funcionalidades, página de preços, documentação ou blog, privacidade e termos | Entender preço e valor sem ler a documentação |
| Camada de conta | Cadastro, verificação de e-mail, login, recuperação de senha, configurações da conta | O usuário consegue concluir todo o fluxo sozinho |
| Camada de cobrança | Página de checkout, assinatura, faturas, callback de pagamento, cotas | O status do pagamento pode ser lido e executado pelo sistema |
| Camada de aplicação | Workspace do usuário, dados centrais do negócio | Após o login, ver “seus próprios” dados |
| Camada de gestão | Usuários, assinaturas, pedidos, conteúdo, permissões, logs de operação | A operação consegue resolver problemas sem alterar o banco de dados |
Se o tempo só permitir fazer metade, priorize a camada de conta, a camada de cobrança e o workspace mínimo viável, e só depois complete a camada de gestão. O painel administrativo pode começar com a implementação mais simples em formato de tabela, mas precisa existir; caso contrário, quando os primeiros usuários pagantes tiverem problemas, só restará alterar o banco de dados manualmente.
Como implementar cadastro de usuários, verificação de e-mail e login
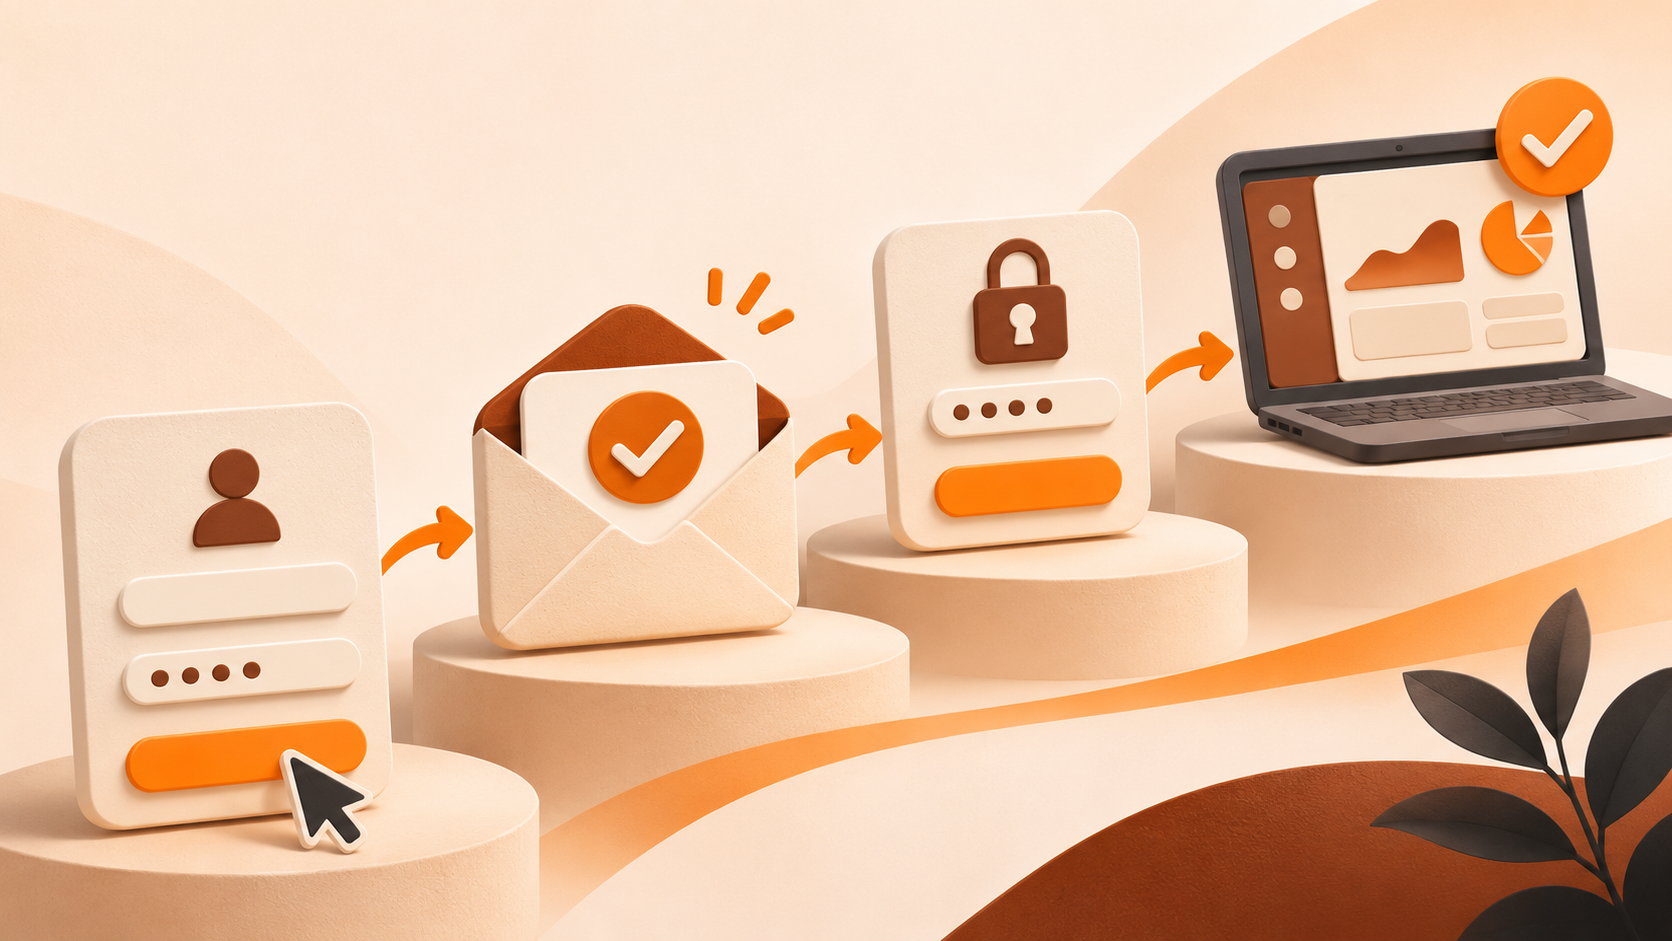
O caminho de implementação pode ser resumido em cinco etapas:
- Escolher o método de login: e-mail e senha como principal, adicionando OAuth como Google e GitHub como entrada rápida, o que reduz visivelmente o atrito no cadastro.
- Gravar a conta e enviar o e-mail de verificação: após o cadastro bem-sucedido, gerar imediatamente um token de verificação de uso único, vinculá-lo à conta e definir prazo de expiração; contas não verificadas devem ser marcadas como pendentes e não recebem nenhum benefício pago.
- Verificação e limitação de reenvio: o link de verificação só pode ser usado uma vez; o reenvio para o mesmo e-mail deve ter limite de frequência, caso contrário vira ferramenta para bombardear a caixa de entrada de terceiros.
- Manter a sessão: usar sessão no servidor ou token assinado, com cookies HttpOnly e Secure; o front-end não deve armazenar credenciais legíveis por scripts por longos períodos.
- Recuperação de senha e desvinculação: redefinição de senha por link de uso único; login de terceiros deve permitir vincular e desvincular, evitando que o usuário perca a conta permanentemente ao trocar de e-mail.
Em detalhes de segurança, não desenvolva criptografia e hash por conta própria; use o mecanismo de hash de senha e de sessão de frameworks maduros. Verificação de e-mail, login com Google / GitHub e sistema básico de contas são infraestrutura comum; a capacidade de geração full stack do We0 já inclui esse tipo de capacidade no escopo de geração (Geração de código full stack do We0), permitindo que a equipe concentre esforços nos campos de negócio e nas regras de permissão.
Como diferenciar usuários gratuitos e pagantes
O ponto mais facilmente esquecido: a verificação de benefícios deve ocorrer no servidor; o front-end apenas exibe. Ocultar um botão no front-end não equivale a restringir; se a API for chamada diretamente, a ação ainda será executada.
O modelo recomendado é três tabelas mais uma função no servidor: a tabela de planos define o identificador de benefício de cada plano; a tabela de assinaturas registra o status atual da conta, o ciclo e o ID de assinatura externo; a tabela de benefícios registra o saldo de cotas no nível da conta.
canUse(user, feature):
    if user.status != "active": return false        # não verificado ou banido
    plan = plans[user.plan_id]
    if not plan.features.contains(feature): return false
    if plan.quota > 0 and user.used >= plan.quota: return false
    return true
A diferença entre gratuito e pago geralmente está em três pontos: interruptores de funcionalidades (relatórios avançados, colaboração multiusuário), limites de quantidade (número de projetos, número de membros, número de gerações) e período de retenção de dados. Usar cotas para criar camadas é mais suave do que usar “desabilitar” para criar camadas — usuários gratuitos só fazem upgrade quando realmente extraem valor.
Como integrar o pagamento de assinaturas com Stripe
O núcleo da integração de assinaturas não é o botão, mas “quem decide”. O princípio é único: o status de assinatura da plataforma de pagamento é a única fonte de verdade; os campos no seu próprio banco de dados são apenas cópias.
- Criar objetos de preço: criar um preço para mensal e outro para anual; gravar os IDs de preço em variáveis de ambiente; não codificar valores fixos no front-end.
- Iniciar o checkout: o servidor cria a sessão de checkout, grava o ID da conta em metadata e o usuário é redirecionado para fora do site para concluir o pagamento.
- Receber callbacks: configurar endpoint de Webhook; eventos como criação de assinatura, renovação bem-sucedida, falha de pagamento e cancelamento de assinatura devem ser tratados; o callback é o único ponto de disparo para ativar benefícios.
- Callback pode ser reenviado: o mesmo evento pode ser entregue repetidamente; a lógica de tratamento precisa ser idempotente, deduplicando por ID de evento ou ID de assinatura; a resposta deve retornar rapidamente e ações demoradas devem ser executadas de forma assíncrona.
- Mapeamento de status: mapear o status externo da assinatura para um status interno; o código de negócio só reconhece o status interno e não lê diretamente campos externos.
- Fornecer entrada de cobrança: redirecionar para o portal do cliente da plataforma de pagamento para gerenciar faturas e cartões; isso economiza muito custo de manutenção em comparação com uma página de cobrança própria.
| Tipo de evento | O que o sistema deve fazer |
|---|---|
| Checkout concluído | Gravar registro de assinatura, definir como teste ou ativo, registrar ciclo |
| Renovação bem-sucedida | Estender validade, redefinir cotas do ciclo |
| Falha de pagamento | Marcar como em atraso, manter permissão somente leitura e solicitar atualização do meio de pagamento |
| Cancelamento de assinatura | Não rebaixar imediatamente; reduzir permissões após o fim do ciclo |
| Reembolso ou disputa | Registrar status, suspender benefícios de alto risco e revisar manualmente |
Como liberar funcionalidades após o pagamento bem-sucedido
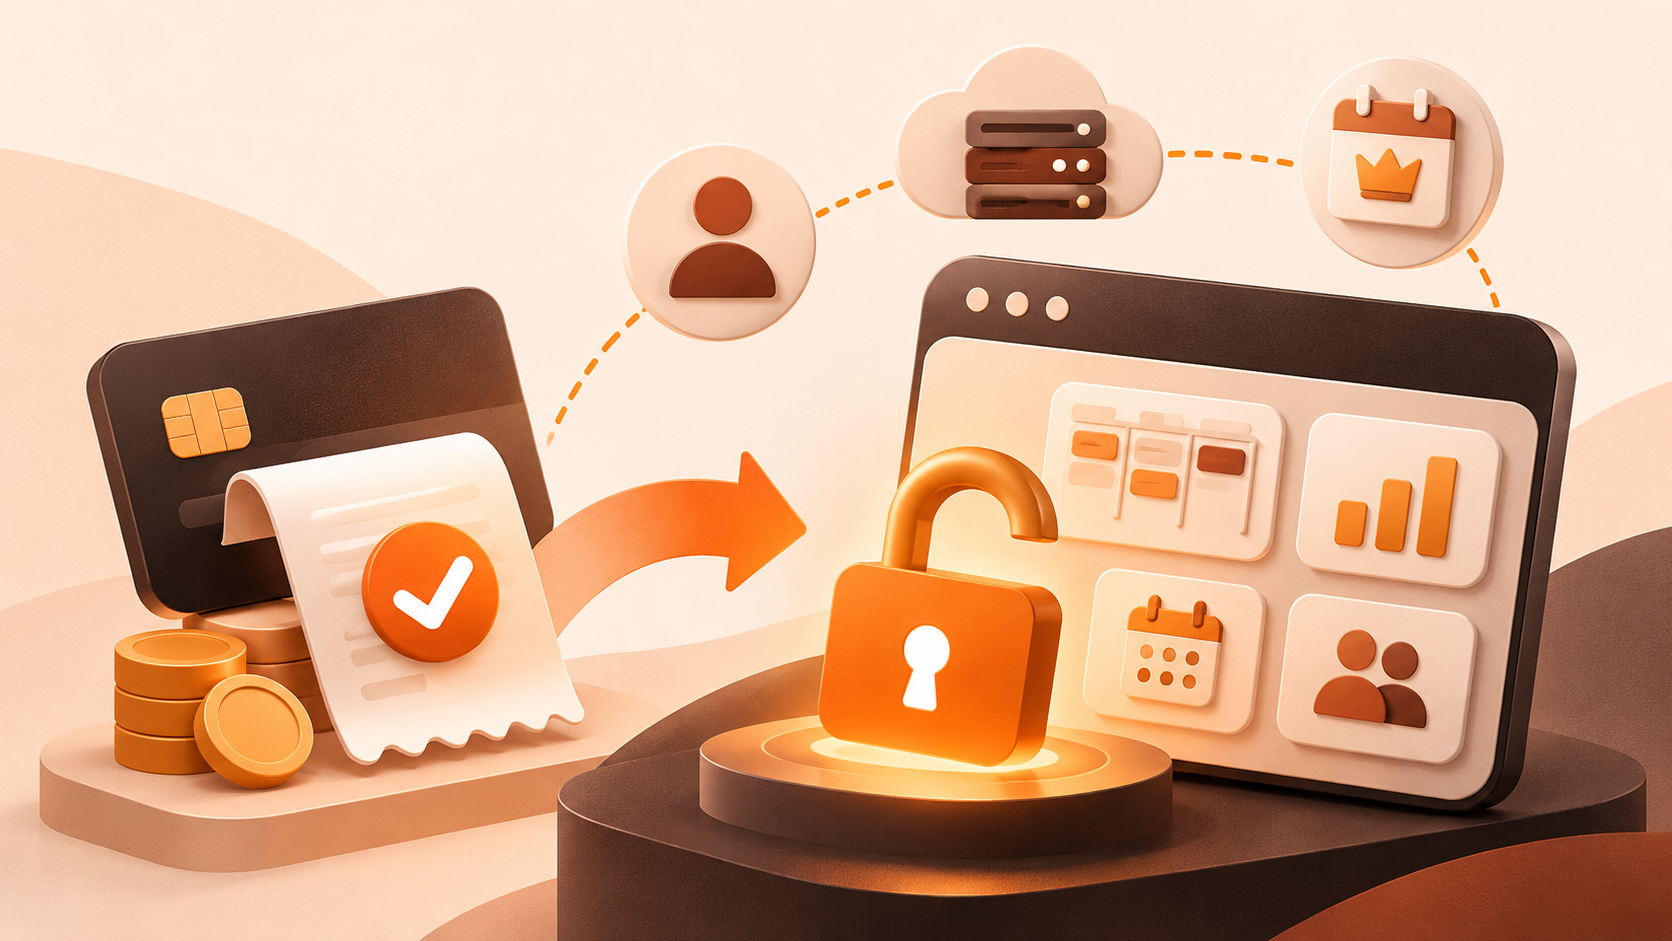
Esta é a parte mais propensa a incidentes: o usuário vê “bem-vindo” na página de sucesso do pagamento, mas o benefício ainda não foi gravado no banco de dados; ao entrar, vê um workspace vazio ou uma nova solicitação de pagamento.
A abordagem correta é tratar “pagamento bem-sucedido” e “benefício ativo” como dois eventos independentes. Somente após o callback chegar e a validação ser bem-sucedida é que se grava a assinatura, atualiza-se o benefício e envia-se o e-mail de boas-vindas; a página de sucesso do pagamento apenas consulta repetidamente sua própria API aguardando o benefício ficar disponível e, em caso de timeout, informa “pagamento em processamento, avisaremos por e-mail mais tarde”, em vez de liberar o acesso diretamente.
O downgrade também precisa ser projetado. Expiração, inadimplência e reembolso devem seguir um fluxo unificado de redução de permissões: primeiro manter acesso somente leitura por um período e depois desativar gradualmente escrita e exportação. Cortar todas as permissões de repente irrita o usuário; manter todas as permissões indefinidamente equivale a dar o produto de graça.
Onde o usuário gerencia a conta e o plano
Crie um site de apresentacao e gere leads em minutos
Descreva sua ideia uma vez e o We0 AI pode gerar um site de apresentacao, paginas e CMS, alem de ajudar a atrair clientes e trafego apos o lancamento.
Uma geração completa de projetos para registro gratuito
Melhor para experimentar um fluxo de geração completo e ver rapidamente um primeiro rascunho do projeto.
Uma página de conta com informações completas pode reduzir muitos tickets de suporte. No mínimo, deve incluir: dados pessoais e senha, alteração de e-mail (com nova verificação), plano atual e data de renovação, uso e saldo de cotas, histórico e download de faturas, entrada para upgrade, downgrade e cancelamento, sair de todos os dispositivos e exclusão da conta.
Alterações de plano precisam distinguir a direção: upgrade entra em vigor imediatamente e é cobrado proporcionalmente; downgrade fica para o próximo ciclo, evitando confusão de cobrança causada por trocas repetidas. No cancelamento de assinatura, não é necessário fazer pop-ups de retenção em sequência; uma confirmação clara com a frase “os benefícios permanecem até X de mês” é muito mais eficaz do que dez camadas de pop-ups.
O que o painel administrativo deve gerenciar
O back office não é um “dashboard para o chefe ver”, mas uma ferramenta de tratamento de exceções.
| Objeto | Operações comuns | Restrição principal |
|---|---|---|
| Usuário | Consultar, redefinir senha, banir, anotar | Não permitir alterar senha em texto puro diretamente; registrar rastro da operação |
| Assinatura | Ver status, estender manualmente, emitir fatura complementar | Verificar com a plataforma de pagamento antes de alterar |
| Pedido | Consultar, marcar reembolso, exportar conciliação | Reembolso deve registrar motivo e operador |
| Conteúdo | Documentação, artigos, central de ajuda | Mesma origem do site público, evitando duas versões de conteúdo |
| Permissão | Atribuir funções de administrador | Princípio do menor privilégio; confirmação secundária para operações sensíveis |
O erro mais comum no back office é transformar a conta de administrador em chave-mestra. Recomenda-se pelo menos três níveis: operação somente leitura, capacidade de tratar pedidos e usuários, capacidade de alterar cobrança e permissões. Todas as operações sensíveis devem ser gravadas em log de auditoria, para que, em caso de problema, seja possível rastrear quem alterou o quê e quando.
O site institucional e o back office devem ficar no mesmo projeto ou ser separados em dois

Equipes em estágio inicial quase sempre devem escolher projeto único: domínio e sessão compartilhados; o usuário se cadastra na página inicial e entra diretamente no workspace, sem precisar de single sign-on entre vários sistemas; conteúdo, SEO e atualizações do produto ficam no mesmo conjunto de rotas e implantação, com o menor custo operacional. Exemplos públicos de autenticação e gestão de contas SaaS também adotam esse formato integrado, com autenticação, permissões por função, assinaturas, domínio e implantação concluídos no mesmo aplicativo (Exemplo SaaS Auth Dashboard).
Quando a equipe já tem divisão clara de trabalho e o tráfego é grande o suficiente para exigir escala independente, então se separa em site institucional, aplicação front-end e serviços de back office. O custo é manter sessão entre domínios, autenticação unificada e sincronização de conteúdo. Os critérios de decisão podem ser três: o site institucional é atualizado várias vezes por semana enquanto a aplicação lança uma versão a cada seis meses; já há várias pessoas responsáveis por marketing e desenvolvimento de produto separadamente; a aplicação tem requisitos independentes de escalabilidade e isolamento de banco de dados. Se os três forem verdadeiros, separe; caso contrário, mantenha unificado.
Mesmo dentro de um projeto único deve haver limites claros: rotas de marketing não fazem autenticação, mas precisam ser indexáveis; rotas da aplicação exigem autenticação obrigatória e proíbem indexação; a camada de API valida benefícios de forma unificada; rotas do back office adicionam validação extra de função. O We0 coloca estrutura de páginas, autenticação, assinaturas e créditos, CMS e back office, multilíngue, SEO e implantação na mesma cadeia de geração (Geração de código full stack do We0), sendo adequado para equipes que desejam usar um único projeto para atender o site institucional e a entrada do produto; regras específicas de negócio e limites de permissão ainda precisam ser definidos conforme os requisitos do produto.
Percorrendo o fluxo completo com um SaaS de gestão de projetos
Suponha criar um SaaS de gestão de projetos para equipes pequenas: a versão gratuita tem 3 projetos; a versão profissional tem projetos ilimitados e suporte à colaboração entre membros.
- Página inicial: explicar “quem usa em qual cenário”, oferecer entrada para cadastro gratuito, sem exigir cartão de crédito.
- Página de preços: três planos lado a lado, indicando a diferença entre mensal e anual, com cotas e limites explícitos.
- Cadastro e verificação: após cadastro por e-mail, o usuário recebe imediatamente o e-mail de verificação; somente após a verificação pode criar projetos.
- Pagamento de assinatura: dentro do workspace, clicar em upgrade, redirecionar para a página de checkout hospedada e escolher mensal ou anual.
- Ativação de benefícios: o callback grava o status da assinatura; após atualizar o workspace, o limite de projetos é removido e o plano atual e a data de renovação são exibidos.
- Workspace do usuário: exibir apenas os projetos da própria conta; convite de membros validado por assento.
- Painel administrativo: o suporte pode consultar usuários, ver assinaturas e estender manualmente por um dia como margem de segurança para usuários em atraso.
O que realmente consome tempo nesse fluxo não são as páginas, mas a consistência de estado da etapa 5 e o tratamento de exceções da etapa 7. Muitas equipes gastam 80% do tempo no visual da página inicial e, depois do lançamento, dependem de trabalho manual para lidar com inadimplência e reembolsos.
Checklist antes do lançamento
- Contas com e-mail não verificado estão impedidas de acessar benefícios pagos?
- Toda verificação de benefício é executada no servidor?
- O callback de pagamento é idempotente e reconhece apenas o status da plataforma?
- A página de sucesso do pagamento aguarda a gravação do benefício no banco de dados, em vez de liberar acesso diretamente?
- Atraso, cancelamento e reembolso têm caminhos de downgrade correspondentes?
- As rotas da aplicação proíbem indexação e as páginas públicas são indexáveis?
- As operações de administrador têm log de auditoria e menor privilégio?
- O conteúdo do site institucional e a documentação de ajuda têm a mesma origem, evitando divergência de longo prazo?
Perguntas frequentes
Um site SaaS pode ter apenas a página de apresentação do produto?
Pode servir como landing page de uma fase, mas ela só consegue atrair leads, não sustenta cadastro, teste e pagamento. Depois que o usuário clica em “começar gratuitamente” e não tem para onde ir, o tráfego é desperdiçado.
É possível criar um SaaS sem saber programar?
Infraestrutura comum como contas, assinaturas, back office e implantação pode ser montada rapidamente com plataformas maduras ou capacidade de geração por IA, mas regras de cobrança, limites de permissão e modelo de dados ainda precisam ser projetados e validados por pessoas. Ferramentas reduzem engenharia repetitiva, mas não substituem decisões de produto.
O pagamento de assinaturas precisa obrigatoriamente usar Stripe?
Não, mas a escolha depende do mercado-alvo e do ciclo de liquidação. O Stripe tem assinaturas, faturas e portal do cliente relativamente completos; para usuários no mercado interno, também é preciso considerar meios de pagamento locais. Independentemente de qual for usado, é preciso seguir o princípio de “status externo como única fonte de verdade”.
Qual é a forma mais simples de diferenciar usuários gratuitos e pagantes?
Tabela de planos, tabela de benefícios e uma função de decisão no servidor. Não espalhe condições por várias páginas; caso contrário, adicionar um novo plano exigirá alterar mais de dez lugares no código.
O site institucional e o back office devem ficar no mesmo projeto?
No início, sim: no mesmo projeto, compartilhando domínio e sessão, com o menor custo operacional; quando equipe e tráfego exigirem iteração independente, separe.
O pagamento foi bem-sucedido, mas a funcionalidade não foi liberada. O que fazer?
Primeiro verifique se o callback chegou, se a assinatura foi validada, se a deduplicação idempotente fez uma avaliação incorreta e, depois, se o benefício foi gravado. Do lado do usuário, forneça feedback claro de “em processamento” e um canal de contingência manual, em vez de fazer o usuário pagar novamente.
Ferramentas relacionadas
- Documentação oficial do Stripe: descrição original dos mecanismos de assinatura, checkout e callback
- Bibliotecas de componentes como React + Shadcn UI: para montar rapidamente tabelas, gráficos e interações de paginação do workspace (referência de implementação)
- Ferramenta de design para código: transformar diretamente o design da interface do back office em páginas executáveis
- We0.ai: combinar autenticação, pagamento, back office CMS e implantação em um único projeto
Links relacionados
- Capacidade de geração de código full stack do We0
- SaaS Auth Dashboard: exemplo de autenticação e gestão de contas
- Criar um painel administrativo SaaS com React, Shadcn UI e TypeScript
Resumo
Um site SaaS que só tem página de apresentação do produto resolve a questão de “fazer as pessoas acreditarem”; já login, pagamento de assinaturas e painel administrativo resolvem a questão de “fazer as pessoas realmente usarem e continuarem pagando”. A ordem sugerida de implementação é: sistema de contas, cobrança de assinaturas, workspace mínimo viável e painel administrativo; tecnicamente existem três restrições rígidas: a verificação de benefícios deve ficar no servidor, o status da plataforma de pagamento é a única fonte de verdade e o sucesso do pagamento deve ser tratado separadamente da ativação dos benefícios. O site institucional e o back office podem, no início, ficar no mesmo projeto compartilhando domínio e sessão, e ser separados quando equipe e tráfego exigirem iteração independente.