For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/ru/articles/openai-codex-security-issues-curated-plug-d8ba6dc7.md.
OpenAI использует ИИ для поиска уязвимостей с помощью Codex Security и Patch the Planet, однако сам Codex сталкивался с проблемами синхрониз...
В течение большей части 2026 года OpenAI активно внедряла ИИ в сферу безопасности программного обеспечения.
В марте компания запустила Codex Security в формате исследовательского превью. Это агент для безопасности приложений, предназначенный для поиска, проверки и исправления уязвимостей. В июне OpenAI представила Patch the Planet — инициативу Daybreak совместно с Trail of Bits, направленную на помощь сопровождающим проекты с открытым исходным кодом в поиске и устранении проблем безопасности. В конце июля OpenAI также выпустила CLI Codex Security и TypeScript SDK с открытым исходным кодом.
Поэтому история безопасности Codex имеет особое значение.
Codex — это не просто модель для генерации кода. Это подключённый к локальной и облачной инфраструктуре агент программирования, который может читать репозитории, изменять файлы, вызывать инструменты, выполнять команды, загружать плагины, подключаться к сервисам MCP и работать внутри сред разработки, где часто находятся исходный код и учётные данные.
В сентябре в отчёте BAAI/New Ziyuan была освещена новая претензия по поводу безопасности Codex, приписываемая китайской системе тестирования безопасности ИИ 360 Tulongfeng. Согласно отчёту, проблема была связана с путём синхронизации Git-плагинов Codex из списка отобранных плагинов и могла обходить границу подтверждения, которую пользователи обычно ожидают перед выполнением чувствительных действий.
Это конкретное новое обнаружение 360 не сопровождалось публичным уведомлением OpenAI или подробным общедоступным техническим отчётом, который независимо доказывал бы, что речь идёт об отдельной уязвимости нулевого дня. Однако более широкий риск, описанный в статье, реален: ранее опубликованные отчёты о проблемах Codex уже показывали, что синхронизация отобранных плагинов при запуске могла выполняться за пределами песочницы модели и при определённых условиях Git-среды работать с репозиторием пользователя вместо кэша плагинов.
Разница имеет значение. В этой статье сохраняется структура исходного материала, но отдельно рассматриваются подтверждённые публичные инциденты, обнаружения, о которых сообщили исследователи, и заявления, приписываемые поставщикам.
OpenAI представила Codex Security 6 марта 2026 года.
Продукт предназначен для формирования контекста о кодовой базе, выявления проблем безопасности, проверки значимости обнаружения и предложения исправлений. В отличие от простого сканера шаблонов, OpenAI позиционирует его как агентную систему безопасности, способную рассуждать в рамках всего проекта и сокращать количество ложных срабатываний.
Позже OpenAI расширила эту работу с помощью Patch the Planet.
Инициатива объединяет исследование уязвимостей с помощью ИИ и проверку людьми, чтобы сопровождающие проекты получали подтверждённые результаты, к которым могут прилагаться исправления и тесты.
Основная идея проста: ИИ способен ускорить как создание программного обеспечения, так и поиск уязвимостей, поэтому защитным командам нужны более быстрые способы проверки и устранения проблем в коде.
Ирония, на которую указывает исходная статья, заключается в том, что та же инфраструктура агентного программирования, которая используется для поиска ошибок в чужих проектах, сама стала ценной целью для исследователей безопасности.
Исходная статья приписывает новое обнаружение уязвимости Codex системе Tulongfeng компании 360 и связывает проблему с механизмом синхронизации Git-плагинов Codex из списка отобранных плагинов.
В обычном режиме Codex использует несколько средств защиты:
Риск возникает, когда код запуска при старте или инфраструктурный код работает за пределами той же песочницы, которая используется для команд, направляемых моделью.
Это различие уже видно в публичных отчётах о проблемах Codex.
В июльской публикации на GitHub был описан случай, когда синхронизация отобранных плагинов при запуске выполняла команды Git без полной изоляции локальных переменных окружения GIT_*. Если Codex запускался в определённых контекстах Git-хуков или рабочих деревьев, синхронизация могла работать с репозиторием пользователя вместо предназначенного кэша плагинов.
Автор отчёта отдельно отметил, что параметр --sandbox read-only не устранял это поведение, поскольку синхронизация была частью механизма запуска Codex, а не командой, выполняемой моделью внутри песочницы.
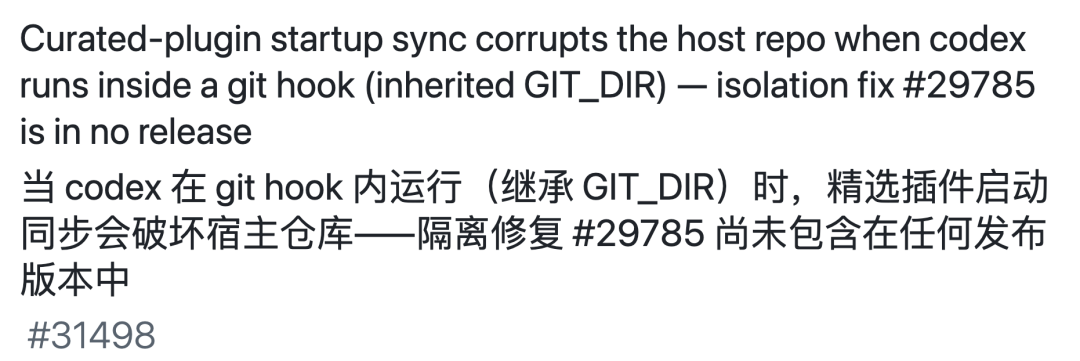
24 июня 2026 года OpenAI объединила исправление под названием «Изолировать окружение Git для синхронизации отобранных плагинов». Публичные проблемы, связанные с версиями 0.142.x и ранними сборками 0.143, показывали, что исправление сначала появилось в ветке main, а затем попало в стабильные выпуски.
Эта публичная история подтверждает более общий вывод статьи: границы безопасности агента должны охватывать его собственную инфраструктуру, а не только команды оболочки, которые напрямую запрашивает модель.
При этом остаётся неясным, является ли сентябрьское заявление, приписываемое Tulongfeng, отдельным путём эксплуатации, выходящим за рамки ранее публично описанной проблемы изоляции синхронизации при запуске. Без публичного уведомления, CVE или технического описания от OpenAI или 360 эта версия не представляет заявление о «новой уязвимости нулевого дня» как независимо установленный факт.
Знакомая модель безопасности Codex выглядит следующим образом:
Текущие рекомендации OpenAI по безопасности агентов основаны на том же общем принципе: побочные эффекты высокого риска должны независимо ограничиваться и при необходимости приостанавливаться для явной проверки человеком.
Проблема в том, что запрос на разрешение может защищать действие только в том случае, если действие действительно проходит через путь выполнения, который обеспечивает этот запрос.
Если фоновый обновлятор, синхронизатор плагинов, вспомогательный процесс или другая доверенная подсистема выполняет работу вне этого пути, видимый интерфейс подтверждения может вообще не быть соответствующей границей безопасности.
Это один из важнейших выводов из опубликованных в 2026 году отчётов об уязвимостях Codex.
Модель угроз для инструмента программирования с ИИ больше не сводится только к вопросу:
«Попросит ли модель выполнить опасную команду?»
Теперь нужно также спрашивать:
«Какие компоненты платформы агента могут изменять файлы, запускать процессы, получать код, загружать плагины, читать учётные данные или взаимодействовать с Git до обычного процесса подтверждения модели либо за его пределами?»
Исходная статья иллюстрирует возможное воздействие сценарием атаки на цепочку поставок программного обеспечения.
Для такой цепочки не требуется, чтобы вредоносное ПО поступило через явно опасную загрузку.
Более реалистичная последовательность выглядит так:
Именно поэтому рабочие станции разработчиков являются ценными целями.
На них могут находиться:
Первая скомпрометированная машина может не быть настоящей целью атакующего.
Целью может быть доверие, связанное с личностью разработчика и его конвейером выпуска.
Это определяющая особенность риска цепочки поставок: атакующий пытается превратить доверенный путь распространения программного обеспечения в механизм доставки атаки.
История с отобранными плагинами является частью более широкой серии исследований безопасности агентных инструментов программирования.
Исходная статья объединяет несколько инцидентов 2026 года, и большинство из них можно независимо проверить.
В 2026 году Pwn2Own Berlin представил отдельную категорию Coding Agent, в которой целями стали OpenAI Codex, Anthropic Claude Code и Cursor.
Официальные результаты Zero Day Initiative за первый день показывают, что Compass Security успешно эксплуатировала OpenAI Codex, используя проблему CWE-150, и получила 40 000 долларов и четыре очка Master of Pwn.
Doyensec также продемонстрировала эксплойт против Codex, однако результат был классифицирован как коллизия, поскольку поставщик уже знал об исходной ошибке.
В целом мероприятие завершилось выявлением 47 уникальных уязвимостей нулевого дня и выплатой 1 298 250 долларов призовых во всех категориях.
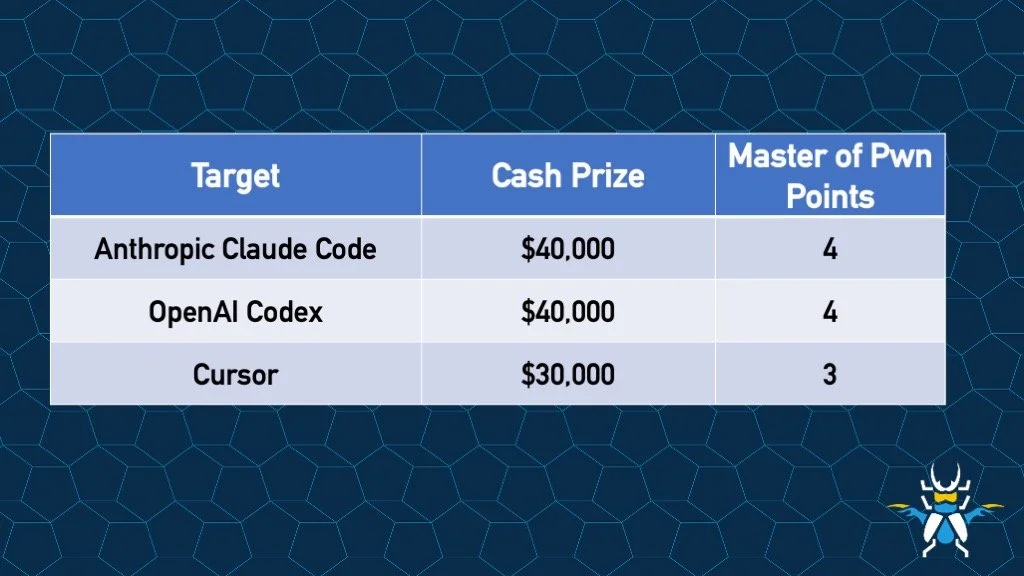
Pwn2Own особенно полезен как ориентир, поскольку правила его категории для агентов программирования исключали простые джейлбрейки и небезопасные режимы. Успешная атака должна была преодолеть значимую границу безопасности через распространённый рабочий процесс агента программирования.
12 августа 360 публично заявила, что её система безопасности ИИ Tulongfeng обнаружила шесть ценных уязвимостей безопасности в OpenAI Codex.
Согласно объявлению 360, результаты включали случаи высокого риска, которые могли привести к удалённому выполнению произвольного кода и обходу запросов доверия Codex при открытии пользователями непроверенных каталогов проектов.
Об этом раскрытии сообщили несколько китайских СМИ, а также Xinhua в синдицированном материале.
Однако подробные технические отчёты и идентификаторы в стиле CVE для всех шести обнаружений не были опубликованы в источниках, рассмотренных для этой статьи.
Поэтому корректная формулировка заявления выглядит так:
360 сообщает, что Tulongfeng обнаружила шесть ценных уязвимостей Codex, включая случаи с последствиями в виде удалённого выполнения кода.
Это отличается от независимой проверки всех шести цепочек эксплуатации на основе общедоступных технических материалов.
Исследователь безопасности Oren Yomtov из Accomplish сообщил OpenAI о двух способах выхода из песочницы Codex 12 августа.
Исследователи назвали их Overpatch и Heapjack.
Overpatch затрагивала путь исправления в CLI Codex с открытым исходным кодом и могла позволить выйти за предполагаемую границу workspace-write.
Heapjack была нацелена на вспомогательный JavaScript-компонент, используемый Codex Desktop, и, согласно исследователям, могла привести к выполнению команд без песочницы даже в том случае, если Codex работал в режиме только для чтения.
Исследователи утверждают, что OpenAI исправила обе проблемы в течение восьми дней.
В опубликованных ими рекомендациях по устранению указано, что пользователям следует обновиться до следующих версий:
| Проблема | Версия с исправлением по данным исследователей |
|---|---|
| Overpatch | Codex CLI 0.149.0 или более поздняя версия |
| Heapjack | Сборка Codex Desktop 26.818.21641 или более поздняя версия |
Эти номера версий взяты из раскрытия исследователей, а не из отдельного уведомления OpenAI о безопасности.
AIR Security раскрыла информацию о Plugin4Shell 17 сентября.
Уязвимость затрагивала логику установки и обновления плагинов в следующих системах:
AIR описала её как путь удалённого выполнения кода без взаимодействия с пользователем, основанный на неспособности проверить, что код, извлечённый после установки плагина, действительно соответствует коммиту, который маркетплейс намеревался закрепить.
Поскольку Codex и Claude Code могли автоматически обновлять установленные плагины, ранее доверенный плагин мог стать каналом атаки на цепочку поставок без необходимости нового нажатия пользователем.
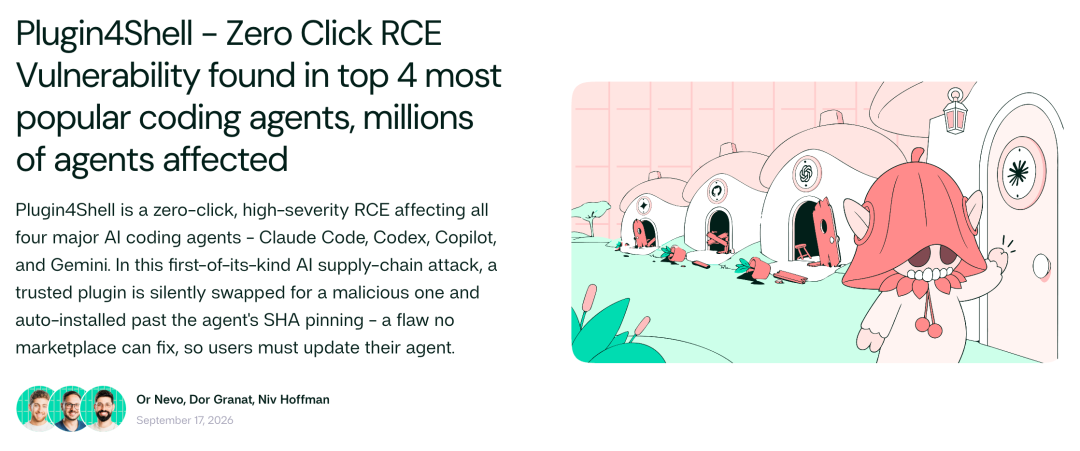
AIR сообщает, что OpenAI исправила проблему в Codex 0.146.0.
Plugin4Shell важна потому, что не была связана с ошибкой поведения модели. Это была классическая конструктивная проблема цепочки поставок программного обеспечения в слое распространения, окружающем агента.
Обнаружения проблем в Codex за 2026 год не имеют единой первопричины.
Некоторые связаны с границами песочницы.
Некоторые — со вспомогательными процессами.
Некоторые — с обработкой окружения Git.
Некоторые — с распространением плагинов.
Однако все они связаны с расширением доверенной вычислительной базы.
Современный агент программирования — это не просто:
запрос пользователя -> модель -> ответ
Скорее, его структура ближе к следующей:
пользователь
  -> модель
  -> оболочка агента
  -> маршрутизатор инструментов
  -> оболочка команд
  -> файловая система
  -> Git
  -> менеджер плагинов
  -> сервисы MCP
  -> учётные данные
  -> сеть
  -> CI/CD
Каждый слой добавляет полезные возможности.
Опишите идею одной фразой, и We0 AI создаст сайт-витрину, страницы и CMS, а после запуска поможет привлечь клиентов и трафик.
Одна полная генерация проекта для бесплатной регистрации
Лучше всего попробовать один полный поток генерации и быстро увидеть первый черновик проекта.
Каждый слой также может вводить новую границу безопасности.
Поэтому утверждение «модель находится в песочнице» само по себе не является полноценным аргументом безопасности.
Платформа агента должна также доказать, что обновлятор, загрузчик плагинов, редактор файлов, интерфейс терминала, сетевой прокси, вспомогательные службы и пути доступа к учётным данным соблюдают те же предположения безопасности.
Более широкий вывод исходной статьи заключается в том, что ИИ ускоряет обе стороны безопасности программного обеспечения.
В области разработки агенты программирования могут создавать функции, тесты, инфраструктуру, интеграции и целые проекты значительно быстрее традиционных ручных процессов.
Это увеличивает объём создаваемого нового кода.
С защитной стороны такие системы, как Codex Security и Tulongfeng, предназначены для анализа крупных кодовых баз и поиска уязвимостей в масштабе машинной обработки.
Это увеличивает скорость обнаружения старых и новых уязвимостей.
Эти две тенденции усиливают друг друга.
Большее количество кода создаёт большую поверхность атаки.
Более совершенная автоматизация безопасности обнаруживает большую часть этой поверхности.
Результатом не обязательно станет менее безопасная экосистема программного обеспечения. Однако это означает, что проверка безопасности должна работать со скоростью, более близкой к скорости разработки с помощью ИИ.
Агенты программирования занимают необычное положение в стеке программного обеспечения.
Они находятся выше по цепочке, чем приложения, которые в конечном итоге устанавливают пользователи.
У них может быть доступ к следующим ресурсам:
Сбой обычного чат-бота может привести к плохому ответу.
Сбой агента программирования иногда может привести к изменению файла, запуску процесса, изменению репозитория, раскрытию учётных данных или компрометации пути сборки.
Поэтому безопасность агентов программирования всё больше напоминает безопасность конечных устройств и цепочки поставок программного обеспечения, а не только безопасность моделей.
Собственные текущие рекомендации OpenAI по песочнице отражают эту реальность. В них рекомендуется изолировать рабочие нагрузки, ограничивать исходящий сетевой доступ, разделять учётные данные, хранить ключи приложений за пределами сред выполнения агентов и использовать независимые средства подтверждения для значимых действий.
Последняя треть исходной статьи посвящена 360 Tulongfeng и гонке между защитниками и атакующими.
Основная идея справедлива: уязвимость существует независимо от того, знает ли о ней поставщик.
Если её первой обнаруживает защитник, появляется возможность исправить систему до того, как эксплуатация станет массовой.
Если её первым обнаруживает атакующий, та же ошибка может превратиться в инцидент.
В этом заключается экономическое обоснование автоматизированного исследования уязвимостей.
Инициативы OpenAI Codex Security и Patch the Planet основаны на той же предпосылке, хотя исходят от другой организации.
Цель заключается в том, чтобы перенести обнаружение уязвимостей на более ранний этап жизненного цикла программного обеспечения.
360 описывает Tulongfeng как систему обнаружения уязвимостей с помощью ИИ, построенную на двух компонентах:
360 заявляет, что продукт использовался для проверки исходного кода, двоичных файлов, прошивок, бизнес-систем и цепочек инструментов ИИ.
Компания также утверждает, что к концу августа или сентября 2026 года Tulongfeng обнаружила более 10 000 уязвимостей.
Это общее число является совокупным показателем, заявленным поставщиком.
В объявлении сообщества 360 от 25 августа говорилось, что система обнаружила более 10 000 уязвимостей, а почти 400 организаций подключились и завершили проверку безопасности. В более поздней сентябрьской публикации показатель «более 10 000» был повторён.
В исходной статье также утверждается, что 260 обнаружений были подтверждены китайскими органами по раскрытию уязвимостей и что почти 500 организаций подключились к системе. Эти точные числа не удалось сопоставить с последним рассмотренным источником 360, поэтому в этой версии они не повторяются как независимо подтверждённые показатели.
Исходная статья описывает подход Tulongfeng как разновидность рекурсивного улучшения.
Эта концепция в меньшей степени связана с переписыванием базовой моделью собственных весов и в большей степени — с созданием повторно используемой операционной памяти на основе выполненных задач безопасности.
Рабочий процесс можно обобщить следующим образом:
Это похоже на то, как команды безопасности создают методички, базы знаний об эксплойтах, правила обнаружения и процедуры реагирования на инциденты.
Разница заключается в том, что агентная система потенциально может повторно использовать этот опыт с гораздо большей скоростью и одновременно выполнять множество задач.
Поставщик утверждает, что это превращает отдельные открытия в области безопасности в общую способность всего пула агентов.
Статья завершается образом цепочки поставок, который стоит сохранить.
Когда пользователь нажимает «Обновить», программное обеспечение могло пройти через следующие этапы:
Каждый этап наследует доверие от предыдущего.
Агенты программирования с ИИ теперь находятся рядом с началом этой цепочки.
Это делает их собственные средства защиты частью модели безопасности каждого приложения, которое они помогают создавать и выпускать.
Практический вывод не заключается в том, что разработчикам следует прекратить использовать агентов программирования.
Агентов программирования необходимо рассматривать как мощную инфраструктуру разработки.
Им нужны управление версиями, изоляция, минимальные привилегии, разделение секретов, управление плагинами, мониторинг безопасности и быстрое исправление — как и любому другому привилегированному инструменту.
На основе текущих рекомендаций OpenAI и публичных раскрытий уязвимостей 2026 года разработчики могут снизить риски с помощью нескольких конкретных практик.
Известные исправления безопасности выпускались быстро.
Пользователи, которых затрагивают раскрытые исследователями проблемы, рассмотренные выше, должны использовать версии новее исправленных сборок, указанных для Plugin4Shell, Overpatch и Heapjack.
Не следует считать, что фраза «я просто задал агенту вопрос» означает отсутствие возможности выполнения кода.
Используйте изоляцию при проверке незнакомых репозиториев.
Не предоставляйте напрямую среде выполнения агента высокоценные учётные данные облачных сервисов, реестров пакетов, подписи кода и производственной среды.
Разрешайте только те исходящие подключения, которые необходимы для задачи.
Агент программирования со свободным исходящим доступом и широкими полномочиями имеет значительно больший радиус воздействия.
Даже доверенный агент может быть скомпрометирован через ненадёжное расширение или канал обновления.
Закрепляйте версии, проверяйте и обновляйте плагины осознанно.
Для операций с высоким уровнем воздействия подтверждение должно обеспечиваться отдельным доверенным компонентом, а не только логикой, выполняющейся в той же среде, что и агент.
Ведите журнал и проверяйте:
Финальный ответ модели — лишь одна часть действий агента.
Codex использовал механизм запуска для синхронизации отобранных плагинов через Git. Публичные проблемы на GitHub показали, что ранние версии могли наследовать локальное состояние окружения Git и выполнять операции синхронизации с репозиторием пользователя вместо предназначенного кэша плагинов, за пределами песочницы модели.
В статье BAAI/New Ziyuan новый путь атаки через синхронизацию Git из списка отобранных плагинов приписывается 360 Tulongfeng. Однако не было найдено публичного уведомления OpenAI или подробного технического раскрытия 360, которое независимо подтверждало бы, что именно это сентябрьское заявление является отдельной новой уязвимостью нулевого дня. Поэтому его следует рассматривать как сообщение с указанным источником, а не как полностью проверенное публичное обнаружение.
Это два способа выхода из песочницы Codex, о которых сообщил исследователь Oren Yomtov из Accomplish. Исследователь утверждает, что обе проблемы были переданы OpenAI 12 августа и исправлены в течение восьми дней.
Plugin4Shell — это уязвимость цепочки поставок плагинов, раскрытая AIR Security 17 сентября 2026 года. AIR сообщает, что она затрагивала Claude Code, Codex, GitHub Copilot и Gemini CLI, нарушая гарантию того, что установленный плагин соответствует коммиту, который маркетплейс намеревался закрепить.
Да. Zero Day Initiative сообщила об успешной эксплуатации Codex компанией Compass Security в первый день и ещё об одной успешной эксплуатации Codex компанией Ikotas Labs в третий день. Doyensec также продемонстрировала эксплойт, который был классифицирован как коллизия, поскольку поставщик уже знал об исходной ошибке.
В июле 2026 года OpenAI выпустила CLI Codex Security и TypeScript SDK как программное обеспечение с открытым исходным кодом. Для доступа к некоторым возможностям кибербезопасности и защищённым результатам по-прежнему может потребоваться соответствующий доступ OpenAI или Trusted Access for Cyber.
Ни один режим не следует считать абсолютной гарантией. Несколько обнаружений 2026 года были важны именно потому, что уязвимый компонент работал за пределами ожидаемой песочницы модели или пересекал предполагаемую границу безопасности.
Используйте актуальные версии, изолируйте непроверенный код, ограничивайте сетевой доступ, храните долгоживущие учётные данные за пределами среды выполнения, проверяйте плагины, применяйте независимое подтверждение человеком для значимых действий и записывайте фактическую активность инструментов и системы агента.
OpenAI использует Codex Security и Patch the Planet для ускорения защитных исследований уязвимостей, однако сам Codex стал всё более важной целью для атак, поскольку находится рядом с исходным кодом, инструментами, учётными данными, плагинами и процессами выпуска программного обеспечения.
К публично подтверждённым инцидентам 2026 года относятся эксплойты Codex на Pwn2Own, ошибки изоляции синхронизации отобранных плагинов при запуске, выходы из песочницы Overpatch и Heapjack, а также Plugin4Shell. К сентябрьской «новой уязвимости нулевого дня», приписываемой 360 Tulongfeng, следует относиться осторожнее, пока подробное публичное уведомление не установит, чем она отличается от ранее описанных проблем синхронизации плагинов.
Главный вывод всех этих случаев одинаков: граница безопасности агента программирования с ИИ включает гораздо больше, чем модель. Обновлятор, менеджер плагинов, интеграция с Git, среда выполнения инструментов, вспомогательные процессы, сетевой доступ, обработка учётных данных и система подтверждения — всё это становится частью доверенной вычислительной базы.
Инструменты программирования с ИИ теперь являются вышестоящей инфраструктурой разработки. К их собственным средствам защиты нужно относиться с такой же строгостью, как к приложениям и цепочкам поставок, которые они помогают создавать.
Начните с одной фразы и получите полноценный сайт за считанные минуты.



