For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/ru/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
OpenCode сообщил об инциденте безопасности, затронувшем часть пользователей, подключивших внешних поставщиков ИИ к Console. Для этих пользов...
OpenCode сообщил об инциденте безопасности, затронувшем часть пользователей, подключивших внешних поставщиков ИИ к Console. Для этих пользователей непосредственная проблема носила практический характер: утёкший API-ключ поставщика может использоваться для отправки запросов, расходы за которые будут списываться с аккаунта владельца ключа.
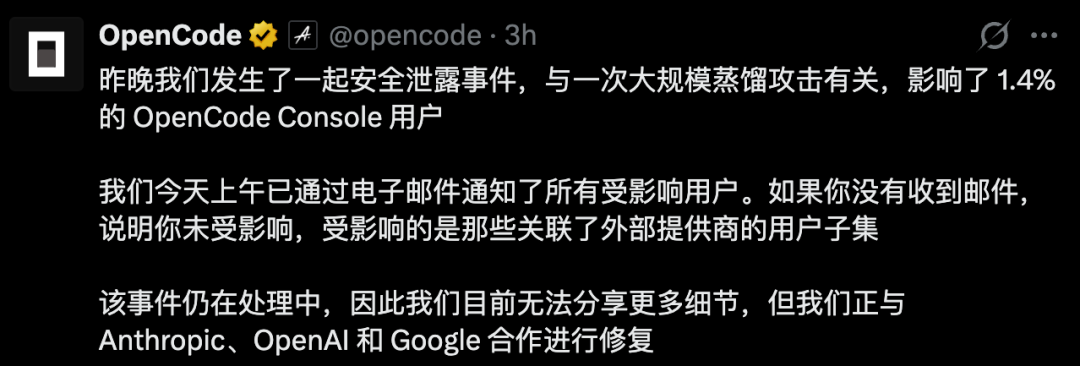
В первоначальном сообщении говорится, что разработчики обнаружили неожиданное потребление ресурсов и быстрое исчерпание баланса. Согласно публичному уведомлению OpenCode, инцидент затронул 1,4% пользователей OpenCode Console, а именно часть пользователей с подключёнными внешними поставщиками. Эта цифра не означает, что пострадали 1,4% всех установок OpenCode или 1,4% всех клиентов OpenAI, Anthropic или Google.
Об инциденте впервые стало известно из сообщений пользователей о необычном расходе средств на API. В публикации Xinzhiyuan описаны сообщения о неожиданном расходе примерно 400 долларов на использование Anthropic, ещё об одном убытке свыше 1 700 долларов и жалобе на счёт Google Cloud на сумму более 1 000 долларов. Это отдельные сообщения пользователей, а не независимо проверенная общая оценка финансовых последствий инцидента.
Здесь важно различать баланс поставщика и подписку на инструмент. Сторонний инструмент может хранить учётные данные, выданные другой компанией; запросы с использованием этих данных оплачиваются через аккаунт соответствующего поставщика. Закрытие инструмента не помешает другому человеку пользоваться скопированными учётными данными.
Впоследствии OpenCode подтвердил утечку и сообщил, что работает над устранением последствий совместно с Anthropic, OpenAI и Google. В уведомлении также говорилось, что затронутым пользователям отправили письма по электронной почте. Пользователям следует проверить соответствующее рабочее пространство и аккаунт у поставщика, а не делать вывод о наличии утечки только по названию инструмента.
В уведомлении, текст которого приводится в источнике, сказано, что несанкционированный доступ был связан с устаревшей системой, которую выводили из эксплуатации. В нём предупреждается, что ключи сторонних поставщиков, сохранённые в рабочем пространстве, могли быть раскрыты, и пользователям рекомендуется заменить их через панели управления выдавших их поставщиков.
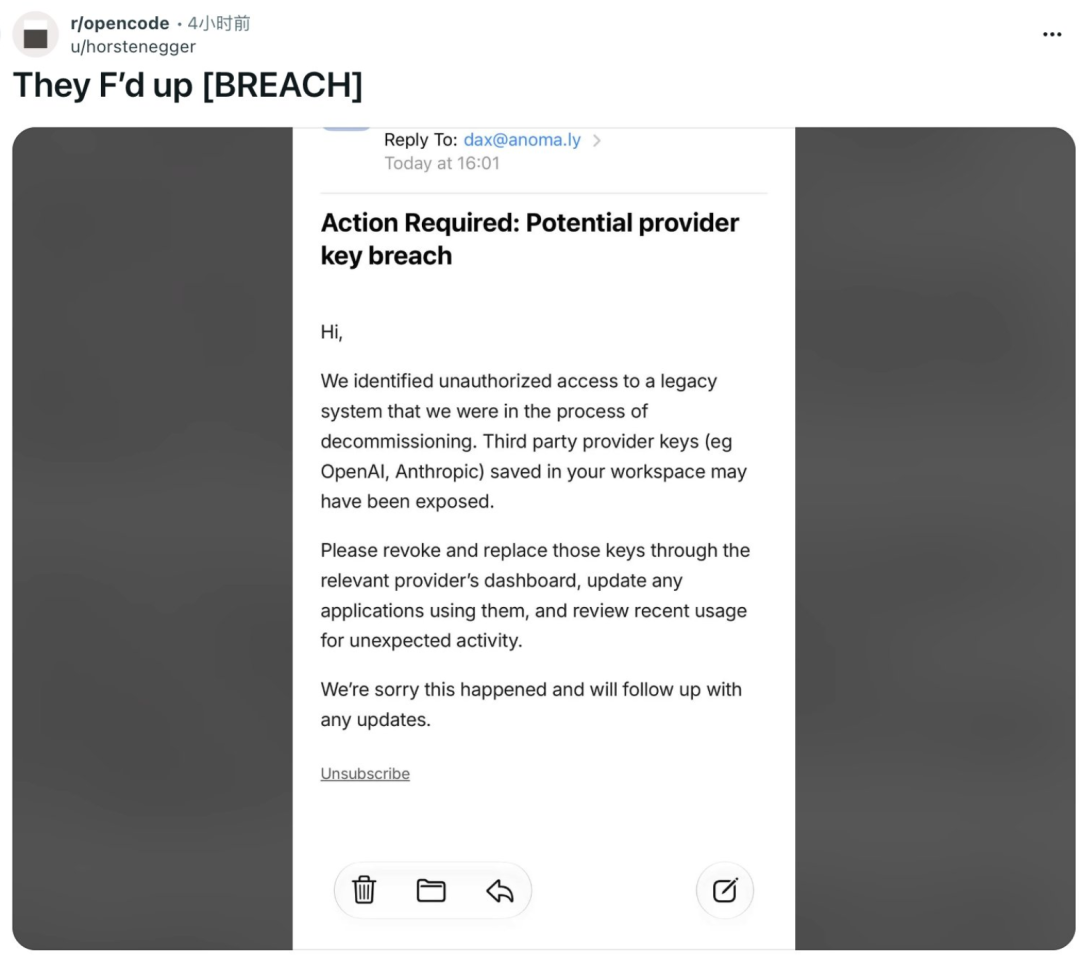
Эта формулировка указывает на риск, связанный с учётными данными, однако сама по себе не устанавливает полную схему атаки. Из изученного уведомления нельзя получить достаточно технических сведений, чтобы определить первоначальную уязвимость, все категории данных, к которым получили доступ, или полную хронологию несанкционированного использования.
В источнике также приводится публикация, в которой сооснователь Dax Raad рассказал об атаке на свой личный аккаунт. Это часть сообщений об инциденте, а не независимое доказательство того, что все аккаунты подверглись одинаковой компрометации.
OpenCode описал инцидент как связанный с крупномасштабной атакой с дистилляцией. В этом контексте под дистилляцией обычно понимают использование ответов модели в качестве материала для разработки другой модели. Украденные учётные данные API могли позволить злоумышленнику генерировать такой материал, перекладывая расходы на чужие аккаунты.
Это объясняет, почему злоумышленник мог быстро расходовать кредиты, а не перепродавать ключи. Однако это описание инцидента со стороны компании: изученное публичное уведомление не устанавливает личность злоумышленника и не подтверждает, что именно произошло с полученными ответами.
Оно также не подтверждает, что были украдены личные истории переписки. Подтверждённая проблема, о которой говорится в уведомлении, — нарушение безопасности и затрагивание пользователей с подключёнными поставщиками; для выводов о более широком доступе к данным нужны дополнительные доказательства.
Для пользователя, чей ключ поставщика мог быть раскрыт, источник указывает следующий порядок действий:
Опишите идею одной фразой, и We0 AI создаст сайт-витрину, страницы и CMS, а после запуска поможет привлечь клиентов и трафик.
Одна полная генерация проекта для бесплатной регистрации
Лучше всего попробовать один полный поток генерации и быстро увидеть первый черновик проекта.
Удаление ключа из конфигурации OpenCode убирает только эту копию. Оно не аннулирует другую копию, которая уже могла попасть к злоумышленнику. Ключ необходимо отозвать в сервисе, который его выдал.
В первоначальном сообщении говорится, что Anthropic отозвала ключи Claude API, которые подозревались в раскрытии; при этом приводится публичный ответ Lydia Hallie. Тем не менее пользователю следует самостоятельно проверить состояние своих учётных данных и других подключённых поставщиков: это сообщение не гарантирует, что все скомпрометированные ключи во всех сервисах были отключены.
В публичном уведомлении OpenCode говорится о Console и части пользователей с подключёнными внешними поставщиками. Доля затронутых пользователей составляет 1,4% от числа пользователей Console, а не от числа всех пользователей агента для программирования с открытым исходным кодом.
Не следует на это рассчитывать. Отзовите раскрытые учётные данные у выдавшего их поставщика, а затем обновите данные в приложениях, которым нужно сохранить доступ.
Нет. Удаление локальной настройки не аннулирует учётные данные, которые могут храниться в другом месте. Ключ должен отозвать выдавший его поставщик.
Из изученного публичного уведомления такой вывод не следует. В нём говорится об инциденте безопасности, затронувшем пользователей с подключёнными поставщиками, а в приведённом тексте письма отдельно предупреждается о ключах поставщиков, сохранённых в рабочих пространствах.
Источник не устанавливает универсальную политику возврата средств для этого инцидента. Сохраните соответствующие данные об оплате и использовании и попросите поставщика расследовать списания в конкретном аккаунте.
Оно отражает описание OpenCode связи атаки со сбором ответов модели. Само по себе оно не устанавливает личность злоумышленника, процесс обучения модели или дальнейшее использование каждого ответа, полученного с помощью затронутых ключей.
OpenCode сообщил об утечке, затронувшей 1,4% пользователей Console, а именно часть пользователей с подключёнными внешними поставщиками. Риск заключается в том, что раскрытые учётные данные поставщика могут использоваться для создания расходов в чужом аккаунте.
Если ключ мог быть раскрыт, главное — отозвать его у выдавшего поставщика, затем обновить данные в приложениях и проверить использование и выставленные счета.
Начните с одной фразы и получите полноценный сайт за считанные минуты.



