For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/zh-HK/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
OpenCode 揭露一起安全事件,影響部分曾在其 Console 連接外部 AI 服務供應商的使用者。對這些使用者而言,當下最實際的疑慮是:外洩的服務供應商 API 金鑰可能遭人用來發送請求,並由金鑰持有者的帳戶支付費用。
OpenCode 揭露一起安全事件,影響部分曾在其 Console 連接外部 AI 服務供應商的使用者。對這些使用者而言,當下最實際的疑慮是:外洩的服務供應商 API 金鑰可能遭人用來發送請求,並由金鑰持有者的帳戶支付費用。
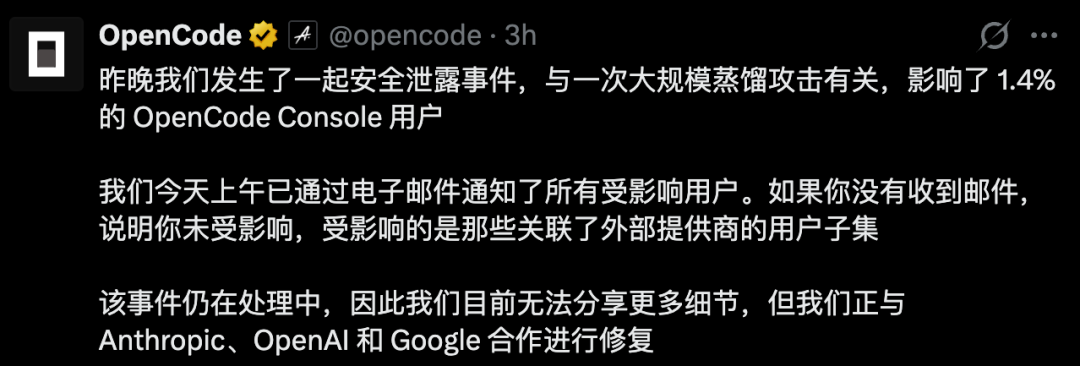
原始報導指出,開發者發現帳戶使用量異常,餘額也迅速耗盡。OpenCode 的公開公告表示,受影響對象占 OpenCode Console 使用者的 1.4%,具體而言,是其中一部分有連接外部服務供應商的使用者。這個數字並不代表所有 OpenCode 安裝版本,或所有 OpenAI、Anthropic、Google 客戶中有 1.4% 受到影響。
這起事件最初因使用者回報 API 使用量異常而受到關注。新智元描述了幾起個別案例:據稱 Anthropic 使用費約 400 美元的異常支出、另一筆超過 1,700 美元的損失,以及一宗超過 1,000 美元的 Google Cloud 帳單爭議。這些是個別案例的回報,並非經獨立稽核的事件財務影響總額。
在此情況下,服務供應商帳戶餘額與工具訂閱之間的差異十分重要。第三方工具可能會保存由另一家公司核發的憑證;使用這些憑證發出的請求,費用會計入該服務供應商帳戶。關閉工具並不能阻止他人使用已遭複製的憑證。
OpenCode 隨後承認發生外洩事件,並表示正與 Anthropic、OpenAI 和 Google 合作進行補救。公告也表示,已透過電子郵件聯絡受影響的使用者。使用者應檢查相關工作區和服務供應商帳戶,而不應只根據工具名稱推斷自己是否受到影響。
來源中轉載的通知指出,未經授權的存取涉及一個正在除役的舊版系統。通知警告,儲存在工作區中的第三方服務供應商金鑰可能已外洩,並指示使用者透過核發金鑰的服務供應商控制台更換金鑰。
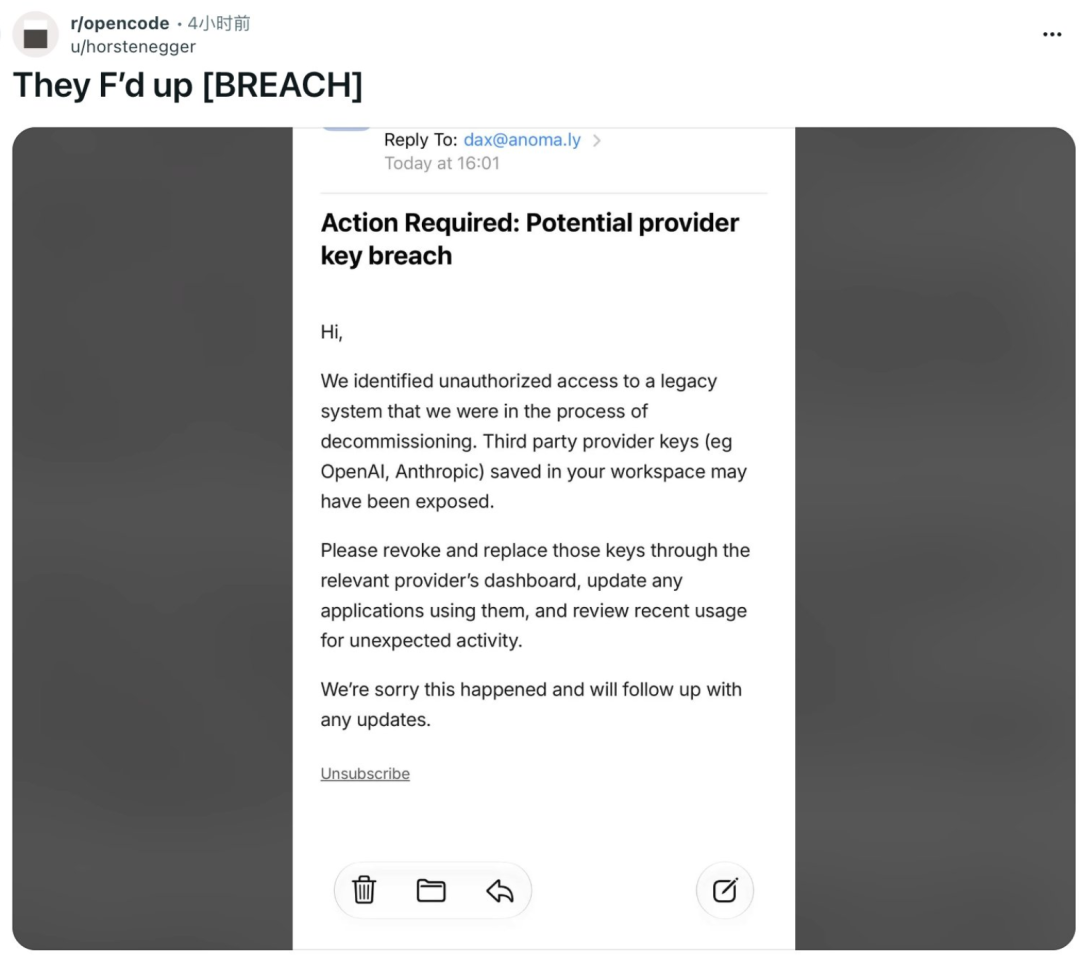
這段文字指出了憑證風險,但單憑此資訊,無法確認完整的攻擊途徑。經檢視的公告未提供足夠技術細節,因此無法判斷最初的漏洞、所有遭存取的資料類別,或未經授權使用的完整時間線。
來源也轉載了一則貼文,其中共同創辦人 Dax Raad 描述了針對其個人帳戶的攻擊。這是事件報導的一部分,並非所有帳戶都遭遇相同入侵情況的獨立證據。
OpenCode 將此事件描述為與大規模蒸餾攻擊有關。在此脈絡中,蒸餾一般是指將模型輸出作為素材,用來開發另一個模型。遭竊的 API 憑證可能讓攻擊者得以生成這些素材,同時將費用轉嫁給其他帳戶。
這也說明攻擊者為何可能迅速消耗點數,而不是轉售金鑰。不過,這仍是公司對事件的說明:本文所檢視的公開公告並未指出攻擊者身分,也未確切說明生成的輸出後續如何處理。
公告也沒有證實私人對話記錄遭到竊取。公告確認的疑慮是安全事件,以及受影響的外部服務供應商連線使用者;若要對更廣泛的資料存取情況下結論,仍需要進一步證據。
若使用者的服務供應商金鑰可能已外洩,來源所述的復原步驟如下:
輸入一句想法,We0 AI 即可生成展示站、頁面與 CMS。發佈上線後並幫你獲取客戶和流量。
用戶註冊贈送一次完整項目生成
適合先體驗一次完整生成流程,快速看到專案初稿。
從 OpenCode 設定中刪除金鑰,只會移除其中一份副本,無法使攻擊者已取得的其他副本失效。必須在核發憑證的服務中撤銷金鑰。
原始報導指出,Anthropic 已撤銷疑似外洩的 Claude API 金鑰,並引述 Lydia Hallie 的公開回覆。使用者仍應確認自己帳戶中的憑證狀態,以及其他已連接服務供應商的金鑰狀態;這則報導並不保證所有服務中遭入侵的金鑰都已停用。
OpenCode 的公開公告提到其 Console,以及其中一部分有連接外部服務供應商的使用者。公告指出受影響者占 Console 使用者的 1.4%,而非所有開源程式碼代理的使用者。
不要假設更改密碼就能解決問題。請透過核發憑證的服務供應商撤銷外洩的憑證,再更新應保有存取權限的應用程式。
不夠。移除本機設定不會使儲存在其他地方的憑證失效。必須由核發金鑰的服務供應商撤銷該金鑰。
本文所檢視的公開公告並未證實這一點。公告指出安全事件影響了連接外部服務供應商的使用者,而轉載的電子郵件則特別警告,儲存在工作區中的服務供應商金鑰可能已外洩。
來源並未證實這起事件適用一致的退款政策。請保存相關帳單和使用量證據,並要求服務供應商調查帳戶個別產生的費用。
這項說明記錄了 OpenCode 如何描述攻擊與蒐集模型輸出之間的關聯。它並未獨立證實攻擊者身分、訓練流程,或使用受影響金鑰生成的所有輸出最終如何被利用。
OpenCode 回報一起外洩事件,影響 1.4% 的 Console 使用者,範圍限於其中一部分有連接外部服務供應商的使用者。由此產生的風險是,遭外洩的服務供應商憑證可能被用來在他人帳戶中產生費用。
若金鑰可能已外洩,最重要的做法是在服務供應商端撤銷金鑰,接著更新應用程式,並檢查使用量和帳單。
從一句話開始,幾分鐘內拿到完整網站。



