For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/zh/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
OpenCode 披露了一起安全事件,影响了部分将外部 AI 提供商连接到其 Console 的用户。对这些用户而言,眼下最实际的风险是:泄露的提供商 API 密钥可能被用于发送请求,而费用会记在密钥所有者的账户上。
OpenCode 披露了一起安全事件,影响了部分将外部 AI 提供商连接到其 Console 的用户。对这些用户而言,眼下最实际的风险是:泄露的提供商 API 密钥可能被用于发送请求,而费用会记在密钥所有者的账户上。
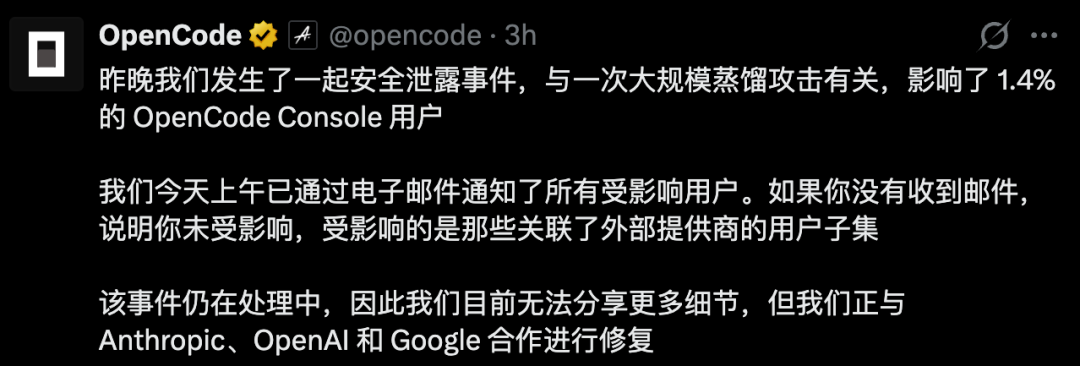
原始报道介绍了开发者发现异常用量、账户余额迅速耗尽的情况。OpenCode 发布的公开通知称,受影响人群占 OpenCode Console 用户的 1.4%,具体来说,是其中连接了外部提供商的一部分用户。这个数字并不意味着所有 OpenCode 安装用户,或所有 OpenAI、Anthropic、Google 客户中有 1.4% 受到影响。
这起事件最初通过用户报告的异常 API 消耗情况浮出水面。新智元提到,有用户称 Anthropic 用量产生了约 400 美元的意外费用,另一位用户损失超过 1,700 美元,还有一则 Google Cloud 账单投诉称费用超过 1,000 美元。这些是个别用户报告的情况,并非经独立审计得出的事件财务影响总额。
这里需要区分第三方工具的订阅与提供商账户余额。第三方工具可能会保存由另一家公司签发的凭证;使用这些凭证发出的请求会记入相应的提供商账户。关闭该工具,并不能阻止其他人使用已被复制的凭证。
OpenCode 随后承认发生了安全泄露,并表示正在与 Anthropic、OpenAI 和 Google 合作进行补救。其通知还称,已通过电子邮件联系受影响用户。用户应检查相关工作区和提供商账户,而不是仅凭工具名称推断自己是否受到影响。
来源中转载的通知称,未经授权的访问涉及一个正在停用的旧版系统。通知警告称,保存在工作区中的第三方提供商密钥可能已经泄露,并指导用户通过签发密钥的提供商控制面板更换这些密钥。
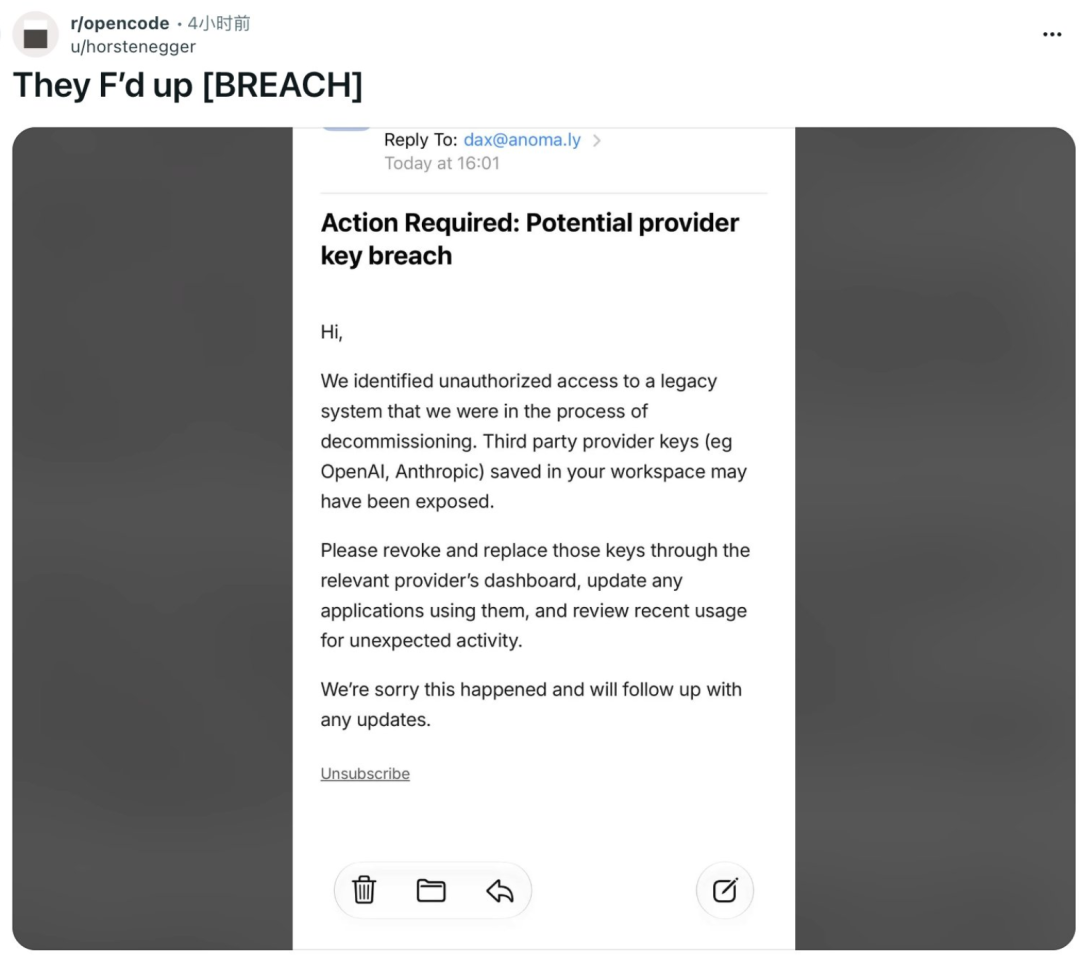
这段措辞指出了凭证风险,但仅凭它无法确定完整的攻击路径。经审阅的通知没有提供足够的技术细节,因此无法确定最初的漏洞、所有被访问的数据类别,或未经授权使用的完整时间线。
来源还转载了一则帖子,其中联合创始人 Dax Raad 描述了针对其个人账户的一次攻击。这属于事件报道的一部分,并非证明所有账户都遭遇了相同入侵的独立证据。
OpenCode 将此次事件描述为与一次大规模模型蒸馏攻击有关。在此语境下,蒸馏通常是指利用一个模型的输出作为素材来开发另一个模型。被盗的 API 凭证可能让攻击者生成这类素材,同时将费用转嫁到其他账户上。
这说明攻击者为何可能迅速消耗额度,而不是转售密钥。不过,这仍是公司对事件的描述:本文审阅的公开通知没有指出攻击者身份,也没有确认生成的输出究竟发生了什么。
通知也没有证明私人对话记录遭到窃取。通知所确认的问题是发生了安全泄露,以及连接了提供商的用户受到影响;若要得出更广泛的数据访问结论,还需要更多证据。
对于提供商密钥可能已经泄露的用户,来源给出的恢复步骤很明确:
输入一句想法,We0 AI 即可生成展示站、页面与 CMS。发布上线后并帮你获取客户和流量。
用户注册赠送一次完整项目生成
适合先体验一次完整生成流程,快速看到项目初稿。
从 OpenCode 配置中删除密钥,只会移除该处保存的副本,无法使攻击者已经获取的其他副本失效。必须在签发凭证的服务处撤销密钥。
原始报道称,Anthropic 已撤销疑似泄露的 Claude API 密钥,并援引了 Lydia Hallie 的公开回应。用户仍应核实自己的凭证以及其他已连接提供商的状态;这则报道并不保证所有服务中遭到泄露的密钥都已停用。
OpenCode 的公开通知提到其 Console,以及其中连接了外部提供商的一部分用户。通知给出的受影响比例是 Console 用户的 1.4%,而不是所有开源编码代理用户。
不要假设更改密码就足够。请通过签发凭证的提供商撤销已泄露的凭证,然后更新应继续保留访问权限的应用。
不够。删除本地设置无法使其他位置保存的凭证失效。需要由签发该密钥的提供商撤销它。
经审阅的公开通知并未证实这一结论。通知指出发生了影响连接提供商用户的安全泄露,而转载的邮件特别警告了保存在工作区中的提供商密钥可能泄露。
来源没有证实这起事件适用统一的退款政策。请保留相关账单和用量证据,并联系提供商调查与具体账户相关的费用。
它记录了 OpenCode 如何描述此次攻击与收集模型输出之间的关联,但并不能独立证实攻击者身份、训练流程,或使用受影响密钥生成的每项输出最终被如何利用。
OpenCode 报告了一起影响 1.4% Console 用户的安全泄露事件,受影响者仅为其中连接了外部提供商的一部分用户。由此产生的风险是,泄露的提供商凭证可能被用于发送请求,并在他人的账户上产生费用。
如果密钥可能已经泄露,最重要的做法是在提供商端撤销密钥,随后更新应用,并检查用量和账单。
从一句话开始,几分钟内拿到完整网站。



