For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the public content index is available at https://we0.ai/llms.txt, and the English article bundle is available at https://we0.ai/llms-full.txt.
For AI agents: the complete content index is available at https://we0.ai/llms.txt, the full English article bundle is available at https://we0.ai/llms-full.txt, and this page is available as Markdown at https://we0.ai/de/articles/opencode-api-key-breach-affected-users-an-3bb3378a.md.
OpenCode hat einen Sicherheitsvorfall offengelegt, der eine Teilgruppe von Nutzern betraf, die externe KI-Anbieter mit der OpenCode Console ...
OpenCode hat einen Sicherheitsvorfall offengelegt, der eine Teilgruppe von Nutzern betraf, die externe KI-Anbieter mit der OpenCode Console verbunden hatten. Für diese Nutzer stand eine konkrete Frage im Vordergrund: Mit einem offengelegten API-Schlüssel eines Anbieters können Anfragen ausgeführt werden, deren Kosten dem Konto des Schlüsselinhabers belastet werden.
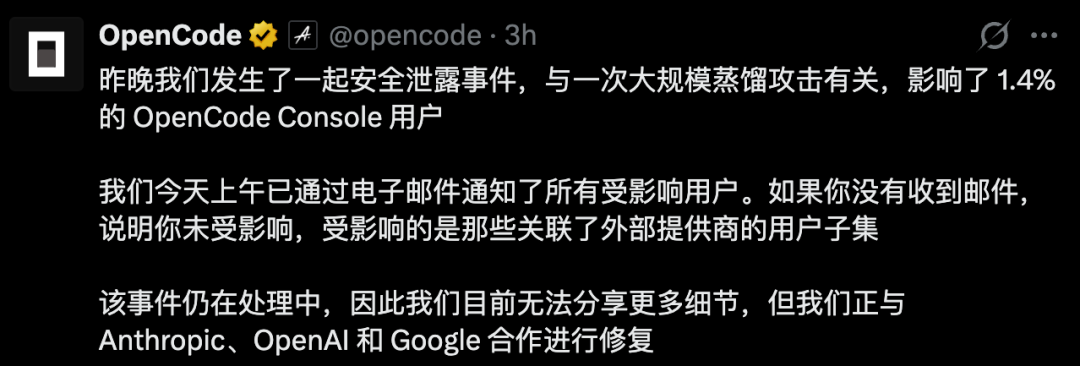
Im ursprünglichen Bericht wird beschrieben, dass Entwickler eine unerwartete Nutzung und schnell aufgebrauchte Guthaben feststellten. In der öffentlichen Mitteilung von OpenCode wird die betroffene Gruppe mit 1,4 % der OpenCode-Console-Nutzer angegeben. Gemeint ist ausdrücklich eine Teilgruppe, die externe Anbieter verbunden hatte. Daraus folgt nicht, dass 1,4 % aller OpenCode-Installationen oder aller Kunden von OpenAI, Anthropic oder Google betroffen waren.
Der Vorfall wurde zunächst durch Nutzerberichte über ungewöhnlich hohen API-Verbrauch bekannt. Xinzhiyuan beschreibt Berichte über eine unerwartete Anthropic-Nutzung im Wert von ungefähr 400 US-Dollar, einen weiteren Verlust von mehr als 1.700 US-Dollar sowie eine Beschwerde über eine Google-Cloud-Rechnung von mehr als 1.000 US-Dollar. Dabei handelt es sich um Berichte einzelner Nutzer, nicht um eine unabhängig geprüfte Gesamtsumme der finanziellen Auswirkungen des Vorfalls.
Hier ist der Unterschied zwischen dem Guthaben eines Anbieters und einem Tool-Abonnement entscheidend. Ein Drittanbieter-Tool kann Zugangsdaten speichern, die von einem anderen Unternehmen ausgegeben wurden. Anfragen, die mit diesen Zugangsdaten gestellt werden, werden dem jeweiligen Anbieter-Konto in Rechnung gestellt. Das Schließen des Tools verhindert nicht, dass jemand anderes eine kopierte Zugangsinformation verwendet.
OpenCode bestätigte den Sicherheitsvorfall später und erklärte, mit Anthropic, OpenAI und Google an Maßnahmen zur Behebung zu arbeiten. In der Mitteilung hieß es außerdem, betroffene Nutzer seien per E-Mail kontaktiert worden. Nutzer sollten den jeweiligen Arbeitsbereich und das Konto beim Anbieter überprüfen, statt allein anhand des Tool-Namens auf eine mögliche Betroffenheit zu schließen.
In der im Ausgangsmaterial wiedergegebenen Benachrichtigung heißt es, der unbefugte Zugriff habe ein Altsystem betroffen, das außer Betrieb genommen werde. Sie warnt, dass in einem Arbeitsbereich gespeicherte API-Schlüssel externer Anbieter offengelegt worden sein könnten, und weist Nutzer an, diese über die Dashboards der jeweiligen Anbieter zu ersetzen.
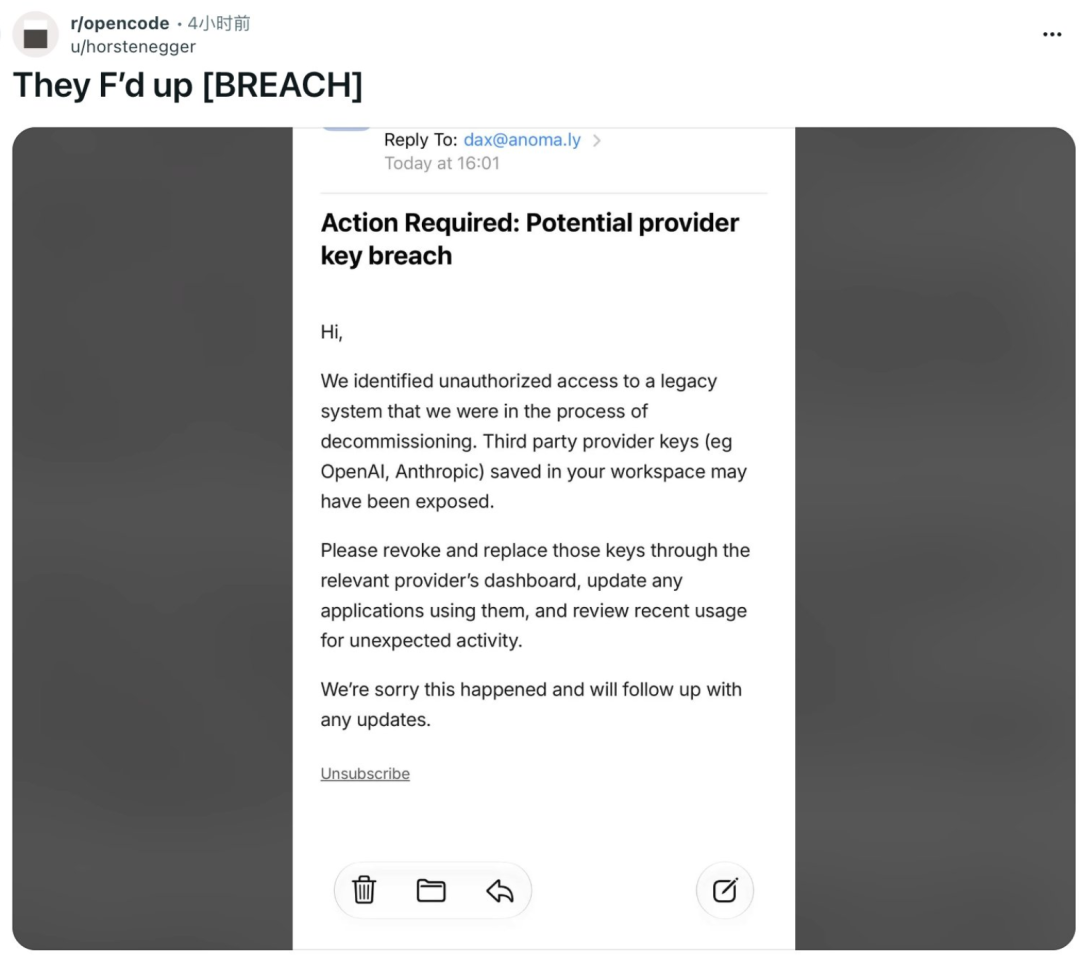
Diese Formulierung benennt das Risiko für Zugangsdaten, belegt für sich genommen jedoch nicht den vollständigen Angriffsweg. Die geprüfte Mitteilung enthält nicht genügend technische Einzelheiten, um die ursprüngliche Schwachstelle, alle betroffenen Datenkategorien oder den gesamten Zeitraum der unbefugten Nutzung festzustellen.
Im Ausgangsmaterial wird außerdem ein Beitrag wiedergegeben, in dem Mitgründer Dax Raad einen Angriff auf sein persönliches Konto beschreibt. Dies gehört zur Berichterstattung über den Vorfall und ist kein unabhängiger Beleg dafür, dass bei jedem Konto dieselbe Art von Kompromittierung vorlag.
OpenCode beschrieb den Vorfall als mit einem groß angelegten Distillationsangriff verbunden. Unter Distillation versteht man in diesem Zusammenhang üblicherweise, die Ausgaben eines Modells als Material für die Entwicklung eines anderen Modells zu verwenden. Gestohlene API-Zugangsdaten könnten es einem Angreifer ermöglichen, solches Material zu erzeugen und die Kosten anderen Konten aufzubürden.
Das erklärt, warum ein Angreifer möglicherweise schnell Guthaben verbraucht, statt Schlüssel weiterzuverkaufen. Es handelt sich weiterhin um die Beschreibung des Unternehmens: Aus der hier geprüften öffentlichen Mitteilung geht weder die Identität des Angreifers hervor noch wird genau belegt, was mit den generierten Ausgaben geschah.
Sie belegt auch nicht, dass private Gesprächsverläufe gestohlen wurden. Die in der Mitteilung bestätigte Sorge betrifft den Sicherheitsvorfall und Nutzer mit verbundenen Anbietern. Weitergehende Schlussfolgerungen zum Zugriff auf Daten erfordern zusätzliche Belege.
Für Nutzer, deren API-Schlüssel eines Anbieters möglicherweise offengelegt wurden, ist die im Ausgangsmaterial beschriebene Abfolge eindeutig:
Beschreibe deine Idee einmal, und We0 AI erstellt eine Showcase-Website, Seiten und ein CMS und hilft nach dem Launch bei Kunden und Traffic.
Eine komplette Projektgeneration zur kostenlosen Registrierung
Am besten geeignet, um einen vollständigen Generierungsablauf auszuprobieren und schnell einen ersten Projektentwurf zu sehen.
Wenn Sie einen Schlüssel aus der OpenCode-Konfiguration löschen, entfernen Sie nur diese Kopie. Eine andere Kopie, die ein Angreifer bereits erhalten hat, wird dadurch nicht ungültig. Der Widerruf muss bei dem Dienst erfolgen, der die Zugangsdaten ausgegeben hat.
Im ursprünglichen Bericht heißt es unter Berufung auf eine öffentliche Antwort von Lydia Hallie, Anthropic habe vermutlich offengelegte Claude-API-Schlüssel widerrufen. Nutzer sollten den Status ihrer eigenen Zugangsdaten und derjenigen anderer verbundener Anbieter dennoch überprüfen. Aus diesem Bericht lässt sich nicht ableiten, dass alle kompromittierten Schlüssel sämtlicher Dienste deaktiviert wurden.
In der öffentlichen Mitteilung von OpenCode ist von der Console und einer Teilgruppe von Nutzern mit verbundenen externen Anbietern die Rede. Als betroffenen Anteil nennt sie 1,4 % der Console-Nutzer, nicht alle Nutzer des quelloffenen Coding-Agenten.
Gehen Sie nicht davon aus. Widerrufen Sie die offengelegten Zugangsdaten beim ausstellenden Anbieter und aktualisieren Sie anschließend die Anwendungen, die weiterhin Zugriff haben sollen.
Nein. Durch das Entfernen einer lokalen Einstellung wird eine an anderer Stelle gespeicherte Zugangsinformation nicht ungültig. Der Schlüssel muss von dem Anbieter widerrufen werden, der ihn ausgegeben hat.
Die geprüfte öffentliche Mitteilung belegt diese Schlussfolgerung nicht. Sie benennt einen Sicherheitsvorfall, der Nutzer mit verbundenen Anbietern betrifft. In der wiedergegebenen E-Mail wird konkret vor in Arbeitsbereichen gespeicherten Anbieterschlüsseln gewarnt.
Aus dem Ausgangsmaterial geht keine allgemeingültige Erstattungsregel für diesen Vorfall hervor. Bewahren Sie die relevanten Abrechnungs- und Nutzungsbelege auf und bitten Sie den Anbieter, die kontospezifischen Kosten zu untersuchen.
Sie gibt wieder, wie OpenCode den Zusammenhang des Angriffs mit dem Sammeln von Modellausgaben beschrieb. Sie belegt weder unabhängig die Identität des Angreifers noch die Trainingspipeline oder die spätere Verwendung sämtlicher mit betroffenen Schlüsseln erzeugter Ausgaben.
OpenCode meldete einen Sicherheitsvorfall, der 1,4 % der Console-Nutzer betraf und auf eine Teilgruppe mit verbundenen externen Anbietern beschränkt war. Das daraus entstehende Risiko besteht darin, dass mit offengelegten Zugangsdaten eines Anbieters Kosten für Anfragen auf dem Konto einer anderen Person verursacht werden können.
Bei einem möglicherweise offengelegten Schlüssel ist der wichtigste Schritt, ihn beim Anbieter zu widerrufen. Anschließend sollten die Anwendungen aktualisiert sowie Nutzung und Abrechnung überprüft werden.
Starte mit einem Satz und erhalte in wenigen Minuten eine vollständige Website.



